
Как узнать IP-адрес Linux-сервера, проверить шлюз и понять, через какой интерфейс уйдёт соединение? Для этих задач используется команда ip из пакета iproute2. Она показывает состояние сети и позволяет менять адреса, маршруты и параметры интерфейсов.
Ниже — практическая шпаргалка для начинающего администратора: сначала просмотр и диагностика, затем точечные изменения и их отмена. В примерах используется интерфейс enp1s0. Найдите его настоящее имя в своей системе; это может быть ens18, eth0, wlan0 или другое значение. Адреса 192.0.2.0/24 и 198.51.100.0/24 зарезервированы для документации.
Команды просмотра обычно не требуют sudo. Команды изменения требуют root или соответствующих сетевых полномочий. Выполнять изменения удалённо стоит только при наличии консольного доступа и понятного способа восстановления связи.
1. С чего начать: синтаксис и справка
Основные объекты команды:
link— сетевые интерфейсы и их параметры.address— IPv4- и IPv6-адреса.route— маршруты.neigh— соседние узлы: ARP для IPv4 и Neighbor Discovery для IPv6.rule— правила выбора таблиц маршрутизации.
ip -V
ip help
ip address help
ip route help
ip addr — привычное сокращение address, а ip a — ещё более короткий вариант. В инструкциях лучше использовать понятные формы: сокращения легко перепутать. Если команда отсутствует, в Debian/Ubuntu пакет называется iproute2, в Fedora/RHEL-подобных системах — iproute. В минимальном контейнере набор команд может быть ограничен.
Общие параметры: -4 для IPv4, -6 для IPv6, -br для краткого вывода, -s для статистики, -j для JSON. Проверяйте поддержку в установленной версии. Синтаксис описан в справке iproute2: ip.
2. Как узнать IP-адрес Linux-сервера
ip -br address
ip -4 address show
ip -6 address show
ip address show dev enp1s0
Краткий вывод удобен, когда интерфейсов много. Учебный пример:
lo       UNKNOWN  127.0.0.1/8 ::1/128
enp1s0   UP       192.0.2.10/24
lo — локальный loopback. UNKNOWN у него не означает поломку. Запись /24 — длина префикса; для IPv4 ей соответствует маска 255.255.255.0.
В полном выводе inet обозначает IPv4, inet6 — IPv6. У IPv6 адреса scope link предназначены для локального канала; наличие такого адреса ещё не подтверждает доступ в интернет. Не путайте флаг dynamic с доказательством конкретного способа настройки: источник адреса уточняют в сетевом менеджере. Поля вывода разобраны в ip-address.
ip показывает адреса интерфейсов данного сетевого пространства имён. В контейнере вы можете видеть только его сеть. Публичный IP после NAT эта команда обычно не определяет.
3. Как проверить интерфейс и ошибки передачи
ip -br link
ip -details link show dev enp1s0
ip -s link show dev enp1s0
В link-выводе смотрите административный флаг UP, LOWER_UP, состояние и MTU. Для обычного Ethernet LOWER_UP говорит о наличии сигнала нижнего уровня; у виртуальных интерфейсов смысл зависит от их типа. UP само по себе не гарантирует доступность шлюза или приложения.
Счётчики RX/TX показывают принятые и переданные пакеты, ошибки и потери. Сравнивайте значения во времени: накопленный счётчик не доказывает, что ошибка происходит сейчас. ip не является универсальным измерителем согласованной скорости и duplex; для Ethernet обычно используют ethtool. Параметры интерфейсов описаны в ip-link.
4. Как узнать шлюз и посмотреть маршруты
ip -4 route show
ip -6 route show
ip -4 route show default
Пример:
default via 192.0.2.1 dev enp1s0 proto static metric 100
192.0.2.0/24 dev enp1s0 proto kernel scope link src 192.0.2.10
default — маршрут для направлений, которым не найден более подходящий маршрут. via — следующий шлюз, dev — интерфейс. Второй маршрут указывает на непосредственно подключённую подсеть.
Обычно сначала выбирается наиболее специфичный префикс; метрика помогает выбрать среди сопоставимых маршрутов. Меньшее число metric не означает, что маршрут победит любой более специфичный маршрут или правила policy routing. Обычный ip route show показывает основную таблицу, поэтому для сложных схем нужны дополнительные проверки. Семантика маршрутов описана в ip-route.
5. Как понять, куда уйдёт соединение
ip -4 route get 198.51.100.20
ip -4 route get 198.51.100.20 from 192.0.2.10
ip -6 route get 2001:db8:2::20
route get показывает решение ядра для указанного назначения: интерфейс, следующий узел и выбранный исходный адрес. Это полезнее простого поиска строки default на сервере с несколькими интерфейсами.
Команда не отправляет проверочный пакет и не подтверждает доступность узла. Вариант from используйте с реальным локальным адресом. Метки пакетов, VRF и сетевые пространства имён могут влиять на результат: запрос должен соответствовать условиям реального трафика.
6. Как посмотреть ARP и IPv6-соседей
ip neigh show
ip neigh show dev enp1s0
ip -6 neigh show dev enp1s0
REACHABLE означает недавно подтверждённую доступность соседа, STALE — устаревшую проверку, но не обязательно неисправность. INCOMPLETE и FAILED требуют внимания: сопоставление адреса не завершилось или проверка завершилась неудачей.
Это не список всех устройств сети. В таблице находятся известные системе соседи, и записи могут удаляться. Для удалённого IP через маршрутизатор обычно нужен MAC ближайшего шлюза, а не конечного сервера. Состояния определены в ip-neighbour.
Не очищайте всю таблицу «на всякий случай»: сначала сопоставьте проблемный адрес, интерфейс и маршрут.
7. Как найти причину отсутствия сети
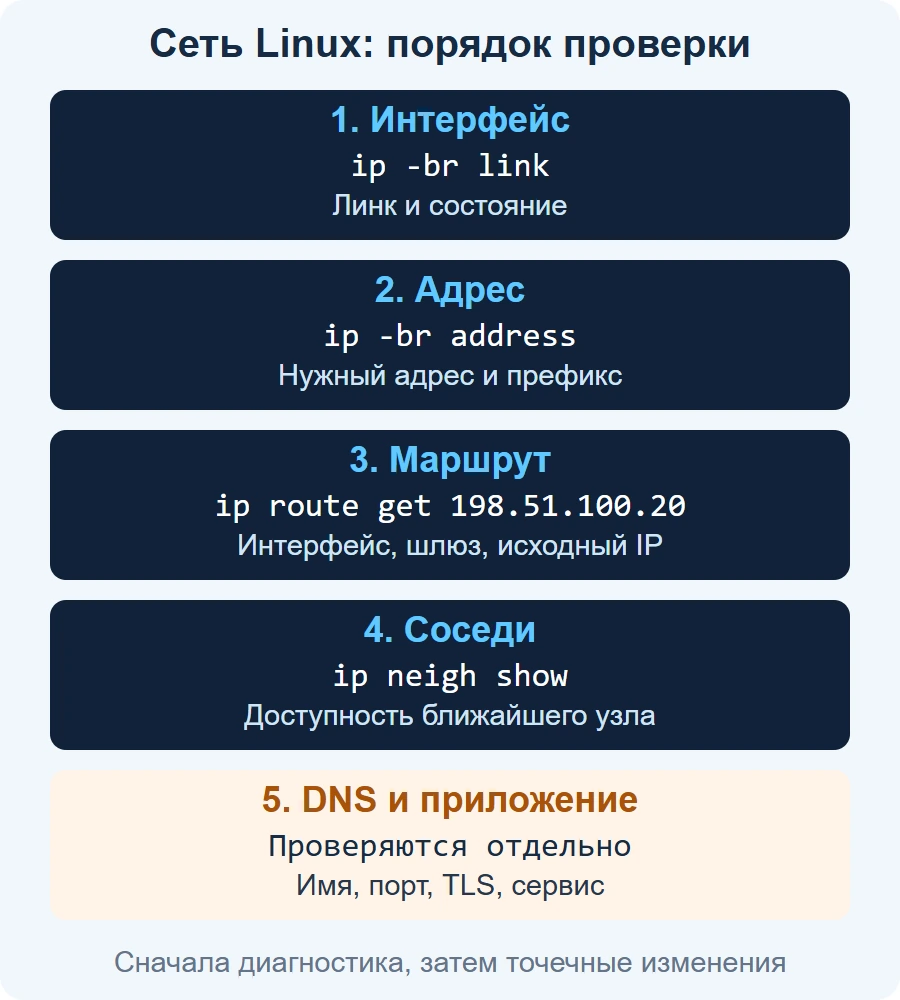
Начните с проверок без изменения конфигурации:
ip -br link
ip -br address
ip -4 route show
ip -4 route get 198.51.100.20
ip neigh show
Далее двигайтесь по наблюдаемой проблеме:
- Нет линка: проверьте кабель, порт коммутатора, виртуальный адаптер и состояние интерфейса.
- Нет ожидаемого адреса: проверьте профиль, DHCP и журнал сетевого менеджера.
- Неверный маршрут или исходный адрес: проверьте таблицы и правила, VPN и дополнительные интерфейсы.
- Не определяется сосед-шлюз: проверьте VLAN, подсеть и доступность шлюза на канальном уровне.
- IP-соединения работают, имена — нет: переходите к DNS.
- Имя разрешается, но сервис недоступен: проверьте порт, приложение и межсетевые экраны.
ip не показывает настройки DNS и не проверяет HTTP, TLS или доступность порта. Для DNS пригодятся resolvectl при использовании systemd-resolved, dig или nslookup; для соединений — ping, ss и curl по задаче. Отсутствие ответа ping не доказывает недоступность сервиса: ICMP может фильтроваться. Прикладные DNS-проверки разобраны в статье «DNS-записи и nslookup».
8. Как временно добавить и удалить адрес
Следующие команды меняют текущую сеть. Пример предназначен для стенда или согласованной конфигурации: адрес должен быть свободным, а префикс — соответствовать вашей сети.
sudo ip address add 192.0.2.20/24 dev enp1s0
ip -4 address show dev enp1s0
Чтобы отменить именно добавленный адрес:
sudo ip address del 192.0.2.20/24 dev enp1s0Для IPv6 пример выглядит так:
sudo ip -6 address add 2001:db8:1::20/64 dev enp1s0
ip -6 address show dev enp1s0
sudo ip -6 address del 2001:db8:1::20/64 dev enp1s0
После добавления IPv6 может проходить проверка уникальности адреса. Статусы tentative или dadfailed нужно учитывать до использования адреса. Не удаляйте адрес, через который идёт SSH-сеанс. Примеры управления адресами есть в справке ip-address в Debian.
9. Как добавить маршрут и отменить изменение
Пример: сеть 198.51.100.0/24 доступна через соседний шлюз 192.0.2.1.
sudo ip route add 198.51.100.0/24 via 192.0.2.1 dev enp1s0
ip route get 198.51.100.20
Отмена этого маршрута:
sudo ip route del 198.51.100.0/24 via 192.0.2.1 dev enp1s0Шлюз должен быть достижим через указанный интерфейс. Ошибка «Nexthop has invalid gateway» часто означает несоответствие адреса шлюза подключённой сети. Параметр onlink нельзя использовать как универсальное исправление: он меняет предположение ядра о достижимости и требует понимания топологии.
add может вернуть File exists, если маршрут уже существует. replace способен заменить имеющуюся запись, поэтому это не безобидный способ скрыть ошибку. До изменения сохраните вывод и определите, какую запись нужно восстановить. Не начинайте диагностику с удаления default route.
10. Как включить интерфейс и что учитывать при изменении MTU
sudo ip link set dev enp1s0 up
ip link show dev enp1s0
Это административное включение интерфейса. Оно не выдаёт DHCP-адрес и не настраивает Wi-Fi-подключение. Выключение интерфейса, обслуживающего SSH, разорвёт доступ; для обычной диагностики его не требуется выполнять.
Изменение MTU также требует согласованной конфигурации. Пример установки 1500:
sudo ip link set dev enp1s0 mtu 1500Сначала запишите исходное значение. Для отмены верните именно его: 1500 не является универсально верным значением для туннелей и всех интерфейсов.
Гигабитная скорость не означает, что можно поставить MTU 9000. Jumbo frames требуют поддержки и согласования на нужном участке сети. Неправильный MTU может приводить к тому, что небольшие пакеты проходят, а соединения с передачей данных зависают. Не меняйте MTU и txqueuelen ради «ускорения» без измерений. Синтаксис установки параметров приводится в руководстве ip-link.
11. Как проверить дополнительные таблицы и правила
На сервере с VPN, несколькими шлюзами или несколькими провайдерами одной основной таблицы может быть недостаточно.
ip rule show
ip -4 route show table all
ip -6 rule show
ip -6 route show table all
Правила policy routing выбирают действия и таблицы по условиям, например исходному адресу. Приоритеты просматриваются в порядке возрастания номера: меньший номер проверяется раньше. Если поиск в выбранной таблице не дал подходящего маршрута, обработка может продолжиться по следующим правилам.
В таблице local находятся локальные адреса и специальные маршруты; не удаляйте её содержимое в попытке «навести порядок». Сначала сопоставьте правила с результатом route get. Механизм подробно описан в ip-rule.
В контейнерах и сетевых пространствах имён вывод относится к текущему окружению. Для именованных пространств можно посмотреть список и выполнить отдельную проверку:
ip netns list
sudo ip -n lab route show
Здесь lab — уже существующее именованное пространство; команда не создаёт его. Контейнерные пространства не обязательно перечисляются в ip netns list. Особенности разобраны в ip-netns.
12. Как наблюдать изменения и получить JSON
Для наблюдения за изменениями адресов, интерфейсов и маршрутов:
ip -ts monitor link address routeКоманда остаётся запущенной и показывает события. Завершение — Ctrl+C. Она полезна при периодических обрывах, обновлении DHCP-аренды или переподключении VPN, но не показывает содержимое сетевых пакетов. Возможности мониторинга описаны в ip-monitor.
Для скриптов лучше использовать структурированный вывод вместо разбора колонок:
ip -j address show
ip -j route show
JSON удобен для автоматизации, но поля зависят от объекта и версии iproute2. Предусмотрите отсутствующие поля и ошибки выполнения; не считайте фиксированный номер текстовой колонки надёжным интерфейсом. Общие опции указаны в ip.
13. Почему настройки исчезают после перезагрузки
Команды ip меняют текущее состояние ядра. Они сами не записывают постоянный профиль сети. Изменение может исчезнуть после перезагрузки, переподключения или повторного применения конфигурации сетевым менеджером.
Выберите инструмент, который действительно управляет интерфейсом:
- В системах с Netplan изменяют его YAML-конфигурацию; renderer может быть systemd-networkd или NetworkManager.
- В NetworkManager изменяют профиль подключения через nmcli или другой интерфейс менеджера.
- При прямом использовании systemd-networkd работают с его файлами .network.
Не применяйте инструкции для Netplan к любому Linux только по названию дистрибутива. Сначала выясните, какой менеджер активен и кем создан профиль: установка, cloud-init, система управления конфигурациями или администратор.
В Netplan для проверки подготовленного файла используются:
sudo netplan generate
sudo netplan try --timeout 120
generate проверяет и генерирует конфигурацию, но сам по себе не подтверждает связь. try временно применяет изменения и запрашивает подтверждение. Возможность автоматического возврата полезна, однако документация отдельно описывает ограничения и необходимость проверить фактический откат. Консольный доступ всё равно нужен. См. Netplan try и примеры конфигурации Netplan.
Для просмотра профилей NetworkManager:
nmcli connection show
nmcli device status
Имя профиля не обязано совпадать с именем интерфейса. Постоянные адреса и маршруты задают в нужном профиле, а не произвольной командой для другого подключения. Перед активацией изменённого профиля продумайте восстановление доступа. Параметры представлены в официальной справке nmcli.
14. Частые ошибки и короткая шпаргалка
Cannot find device. Неверное имя интерфейса или другое сетевое пространство имён. Начните с ip -br link.
Operation not permitted. Недостаточно полномочий. В контейнере одного sudo может быть недостаточно: нужны соответствующие capabilities и разрешения окружения.
File exists. Адрес или маршрут уже существует. Сначала посмотрите текущую конфигурацию; не заменяйте запись вслепую.
Network is unreachable. Нет подходящего маршрута в условиях запроса. Проверьте адрес, правила и таблицы.
Команда выполнилась, но сеть не работает. Наличие настройки не доказывает доступность. Проверяйте линк, VLAN, соседей, маршрут, фильтрацию и приложение по отдельности.
Шпаргалка просмотра:
# Адреса и интерфейсы
ip -br address
ip -br link
# Статистика интерфейса
ip -s link show dev enp1s0
# Маршруты и решение для конкретного назначения
ip route show
ip route get 198.51.100.20
# Соседи и правила
ip neigh show
ip rule show
Нужно ли заменять ifconfig на ip? Для новых инструкций обычно используют iproute2: он объединяет работу с адресами, интерфейсами и маршрутизацией. Старые утилиты могут оставаться установленными, но не обязательно есть в минимальной системе.
Можно ли удалить все адреса через flush? Такая операция предусмотрена, но широкая очистка способна лишить сервер связи. Для точечного изменения используйте del с конкретным адресом; команды массового сброса не нужны для начальной диагностики.
Показывает ли ip DNS-серверы? Нет. Конфигурацию резолвера проверяют отдельными инструментами и средствами сетевого менеджера.
Как сохранить настройки? В постоянном профиле того инструмента, который управляет интерфейсом. Простое повторение ip-команд не заменяет согласованную конфигурацию.
Если нужна помощь с диагностикой или настройкой сети Linux-сервера, свяжитесь с АВАНГАРД ИТ. Начните с текущих адресов, маршрутов, сетевого менеджера и описания сбоя; это позволит исправить причину, сохранив управляемость сервера.
Нужна диагностика Linux и сети?
Если проблема выходит за рамки одной команды, специалисты проверят интерфейсы, маршруты, DNS, доступность сервисов и конфигурацию сервера.