
Два WAN-подключения решают разные задачи: резервирование доступа и распределение соединений. Failover переводит новые подключения на доступный канал при отказе основного. PCC распределяет соединения между каналами, сохраняя выбранное направление для пакетов одного соединения. Два тарифа по 100 Мбит/с не превращаются автоматически в один TCP-поток 200 Мбит/с.
Ниже — воспроизводимый пример для RouterOS 7 с двумя статическими WAN и одной LAN. Он показывает адресацию, отдельные таблицы FIB, марки соединений, обратный путь входящих запросов и NAT. DHCP, PPPoE, IPv6, HotSpot и сложные VPN-топологии требуют адаптации. Конфигурацию сначала проверяют на стенде, затем переносят с учётом существующих правил.
1. Выберите режим и подготовьте управление
Если требуется только резервирование, достаточно разделов о main-маршрутах и проверках; PCC подключать не нужно. Балансировка оправдана, когда несколько пользователей и соединений могут независимо использовать разные выходы. Некоторые внешние системы чувствительны к смене публичного адреса: банковские кабинеты и интеграции лучше закреплять за согласованным каналом.
Сохраните экспорт конфигурации и штатную резервную копию, проверьте независимый доступ к роутеру. Не распространяйте backup: он может содержать чувствительные данные. В WinBox включите Safe Mode и заранее определите процедуру возврата. Не выполняйте опыт только через тот WAN, который будете отключать.
/system/resource/print
/interface/print
/ip/address/print
/ip/route/print detail
/ip/firewall/mangle/print detail
/ip/firewall/filter/print detail where action=fasttrack-connection
/export file=before-dual-wan
В статье команды применимы к стенду без конфликтующих mangle, routing rules и старых автоматических default routes. На рабочем маршрутизаторе порядок правил анализируют до добавления: новые правила в конце цепочки могут уже не получать трафик.
2. Задайте топологию статического стенда
Условия примера: ether1 — WAN1, ether2 — WAN2, bridge — LAN. WAN-порты не входят в LAN-bridge. На bridge уже есть 10.20.30.1/24, LAN-клиенты используют его шлюзом. Базовый firewall разрешает необходимый исходящий трафик и ограничивает управление; этот материал не заменяет настройку защиты роутера.
WAN1: 192.0.2.2/24, шлюз 192.0.2.1. WAN2: 198.51.100.2/24, шлюз 198.51.100.1. Это диапазоны документации для учебной схемы: для реального провайдера подставьте выданные адреса, префиксы, интерфейсы и шлюзы. Учебные upstream-узлы должны маршрутизировать тестовый трафик.
/ip/address
add address=192.0.2.2/24 interface=ether1 comment="AVG-DUAL-WAN1"
add address=198.51.100.2/24 interface=ether2 comment="AVG-DUAL-WAN2"
Если адреса уже заданы, не добавляйте дубликаты. Проверьте доступность каждого шлюза и отсутствие пересечений WAN с LAN и VPN. DHCP-клиент или PPPoE может создавать собственные маршруты: здесь они не используются. Значения distance из статического примера нельзя бездумно добавлять поверх автоматически создаваемых маршрутов.
3. Сначала настройте простое резервирование main
В main добавьте основной и резервный default route с разными distance:
/ip/route
add dst-address=0.0.0.0/0 gateway=192.0.2.1 distance=1 check-gateway=ping comment="AVG-DUAL-MAIN1"
add dst-address=0.0.0.0/0 gateway=198.51.100.1 distance=2 check-gateway=ping comment="AVG-DUAL-MAIN2"
При доступности обоих next hop выбирается меньшая distance. Потеря проверяемого шлюза делает соответствующий маршрут непригодным. Но ответ шлюза провайдера не доказывает доступность интернета за ним. Усиленную проверку рассмотрим отдельно, не смешивая её с первым запуском.
Проверьте выход клиентов и самого роутера. NAT из раздела 7 должен соответствовать обоим WAN. Официальный пример Failover WAN Backup объясняет резервирование; детали активных маршрутов и разрешения шлюза приведены в IP Routing.
4. Создайте таблицы для PCC с резервом в каждой
RouterOS 7 требует создания таблицы до использования её имени в mark-routing. Таблицы должны участвовать в FIB:
/routing/table
add name=AVG-ISP1 fib
add name=AVG-ISP2 fib
/ip/route
add dst-address=0.0.0.0/0 gateway=192.0.2.1@main routing-table=AVG-ISP1 distance=1 check-gateway=ping comment="AVG-DUAL-T1-PRIMARY"
add dst-address=0.0.0.0/0 gateway=198.51.100.1@main routing-table=AVG-ISP1 distance=2 check-gateway=ping comment="AVG-DUAL-T1-BACKUP"
add dst-address=0.0.0.0/0 gateway=198.51.100.1@main routing-table=AVG-ISP2 distance=1 check-gateway=ping comment="AVG-DUAL-T2-PRIMARY"
add dst-address=0.0.0.0/0 gateway=192.0.2.1@main routing-table=AVG-ISP2 distance=2 check-gateway=ping comment="AVG-DUAL-T2-BACKUP"
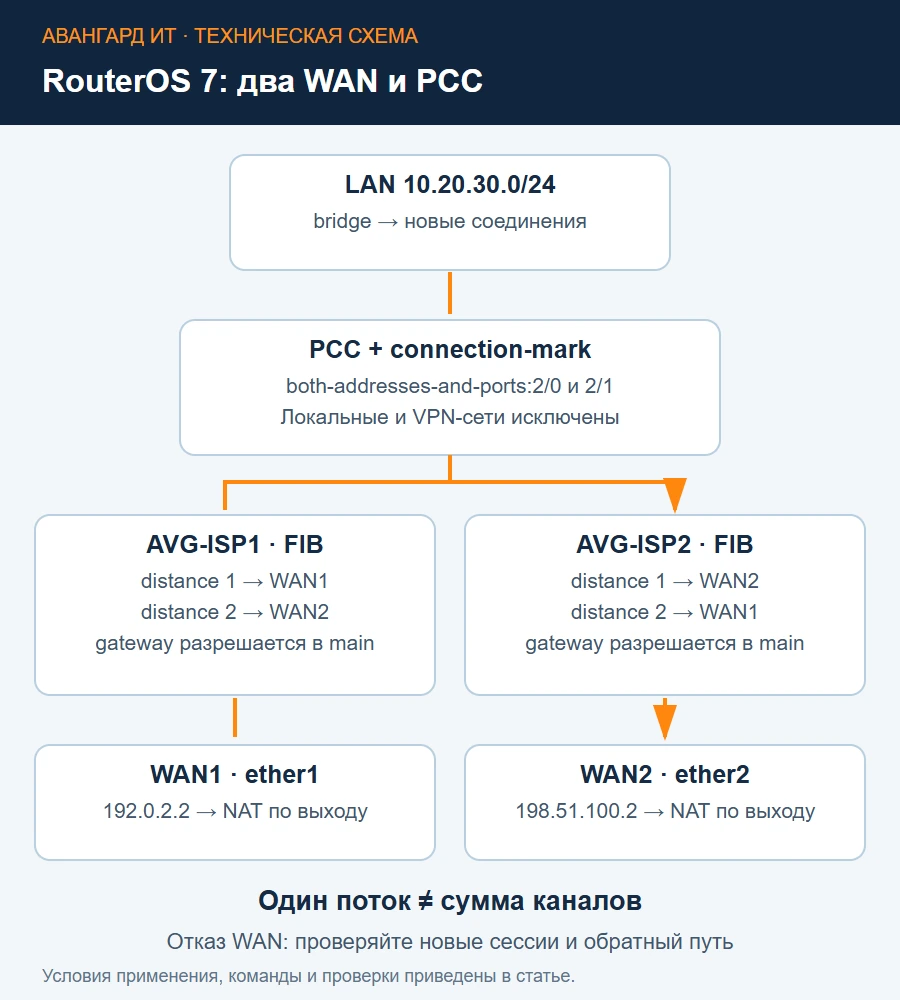
Таблица AVG-ISP1 предпочитает первый WAN, AVG-ISP2 — второй. Резервный маршрут в каждой таблице нужен, иначе PCC продолжит назначать часть новых соединений таблице без доступного default route. @main задаёт контекст разрешения next hop; в main должны быть соответствующие connected-маршруты.
Это не даёт бесшовного сохранения соединения при смене внешнего адреса. После отказа часть существующих TCP и UDP-сессий придётся установить заново. Правила выбора таблицы и взаимодействия механизмов описаны в Policy Routing.
5. Исключите локальные сети и запомните входной WAN
Не направляйте через default route трафик к собственным и корпоративным сетям. Подготовьте список реальных исключений. Адрес 10.60.0.0/16 ниже — пример VPN: добавляйте его только если он соответствует вашей схеме, а остальные внутренние сети перечислите отдельно.
/ip/firewall/address-list
add list=AVG-DUAL-BYPASS address=10.20.30.0/24 comment="AVG-DUAL-LAN"
add list=AVG-DUAL-BYPASS address=192.0.2.0/24 comment="AVG-DUAL-WAN1-NET"
add list=AVG-DUAL-BYPASS address=198.51.100.0/24 comment="AVG-DUAL-WAN2-NET"
add list=AVG-DUAL-BYPASS address=10.60.0.0/16 comment="AVG-DUAL-VPN-EXAMPLE"
/ip/firewall/mangle
add chain=prerouting in-interface=bridge dst-address-list=AVG-DUAL-BYPASS action=accept comment="AVG-DUAL-BYPASS-LAN"
add chain=output dst-address-list=AVG-DUAL-BYPASS action=accept comment="AVG-DUAL-BYPASS-OUTPUT"
add chain=prerouting in-interface=ether1 connection-state=new connection-mark=no-mark action=mark-connection new-connection-mark=AVG-WAN1 passthrough=yes comment="AVG-DUAL-IN-WAN1"
add chain=prerouting in-interface=ether2 connection-state=new connection-mark=no-mark action=mark-connection new-connection-mark=AVG-WAN2 passthrough=yes comment="AVG-DUAL-IN-WAN2"
Action accept в mangle завершает обработку этой цепочки, но не разрешает пакет в filter. Это исключение из маркировки, а не правило безопасности. На стенде порядок задан; в рабочей системе оно может также пропустить последующую QoS-маркировку, поэтому цепочки интегрируют осознанно.
Входящие новые соединения получают марку WAN, с которого пришли. Она нужна для ответов самого роутера и опубликованных через dst-nat серверов. Асимметричный ответ через другой публичный адрес часто ломает такое подключение.
6. Распределите новые соединения и маркируйте их пакеты
PCC вычисляет хеш выбранных полей. В примере используются оба адреса и порта, две группы с остатками 0 и 1. Это приблизительное распределение соединений, а не гарантия одинакового числа байтов на каналах.
/ip/firewall/mangle
add chain=prerouting in-interface=bridge connection-state=new connection-mark=no-mark dst-address-type=!local action=mark-connection new-connection-mark=AVG-WAN1 per-connection-classifier=both-addresses-and-ports:2/0 passthrough=yes comment="AVG-DUAL-PCC1"
add chain=prerouting in-interface=bridge connection-state=new connection-mark=no-mark dst-address-type=!local action=mark-connection new-connection-mark=AVG-WAN2 per-connection-classifier=both-addresses-and-ports:2/1 passthrough=yes comment="AVG-DUAL-PCC2"
add chain=prerouting in-interface=bridge connection-mark=AVG-WAN1 dst-address-type=!local action=mark-routing new-routing-mark=AVG-ISP1 passthrough=no comment="AVG-DUAL-ROUTE1"
add chain=prerouting in-interface=bridge connection-mark=AVG-WAN2 dst-address-type=!local action=mark-routing new-routing-mark=AVG-ISP2 passthrough=no comment="AVG-DUAL-ROUTE2"
add chain=output connection-mark=AVG-WAN1 action=mark-routing new-routing-mark=AVG-ISP1 passthrough=no comment="AVG-DUAL-OUTPUT1"
add chain=output connection-mark=AVG-WAN2 action=mark-routing new-routing-mark=AVG-ISP2 passthrough=no comment="AVG-DUAL-OUTPUT2"
PCC применяется только к новым немаркированным соединениям LAN; заранее помеченные ответы не распределяются заново. Mark-routing нужен и для последующих пакетов, поэтому его правила не ограничены connection-state=new. dst-address-type=!local исключает обращения к адресам самого роутера.
Новые соединения самого маршрутизатора в этом варианте не балансируются: они используют main с резервированием. Ответы на входящие помеченные соединения используют нужную таблицу через output. Принцип классификатора изложен в руководстве PCC, действия маркировки — в Mangle.
7. Настройте NAT и совместимость с FastTrack
Если в стенде ещё нет подходящего исходящего NAT, добавьте ограниченные правила LAN по фактическому выходному интерфейсу:
/ip/firewall/nat
add chain=srcnat src-address=10.20.30.0/24 out-interface=ether1 action=src-nat to-addresses=192.0.2.2 comment="AVG-DUAL-NAT1"
add chain=srcnat src-address=10.20.30.0/24 out-interface=ether2 action=src-nat to-addresses=198.51.100.2 comment="AVG-DUAL-NAT2"
Не дублируйте существующее подходящее правило out-interface-list=WAN. Для заданных постоянных адресов используется явный src-nat на адрес соответствующего WAN. Для динамических WAN обычно выбирают masquerade, но адресацию, маршруты и обработку переподключения тогда адаптируют отдельно. NAT определяется первым пакетом соединения и хранится в connection tracking, поэтому изменение правила проверяют новым соединением. Подробности есть в NAT.
FastTrack работает с main и может обходить необходимую обработку. Оставляйте его только для немаркированных соединений. Если существует ровно одно обычное правило FastTrack и принято решение сохранить его для main, пример ниже ограничивает именно его:
{
    :local ft [/ip/firewall/filter find where action=fasttrack-connection];
    :if ([:len $ft] != 1) do={ :error "Проверьте правила FastTrack вручную" };
    /ip/firewall/filter set $ft connection-mark=no-mark;
}
До выполнения сохраните прежние условия этого правила. Если FastTrack отсутствует, добавлять его ради статьи не нужно. Уже ускоренные соединения могут продолжать мешать тесту: создавайте новые тестовые подключения, не удаляя весь connection tracking рабочей сети. Ограничения описаны в Connection tracking.
8. Проверьте таблицы, марки и реальные соединения
Сначала прочитайте активность маршрутов и счётчики:
/routing/table/print
/ip/route/print detail where comment~"AVG-DUAL-"
/ip/firewall/mangle/print stats where comment~"AVG-DUAL-"
/ip/firewall/nat/print stats where comment~"AVG-DUAL-"
/ip/firewall/connection/print detail where connection-mark=AVG-WAN1
/ip/firewall/connection/print detail where connection-mark=AVG-WAN2
С нескольких LAN-клиентов создайте новые соединения к разным контролируемым назначениям. Один повторяемый поток может всегда попадать в одну группу; это ожидаемое свойство хеша. Для HTTP/2 и HTTP/3 множество запросов способно использовать одно соединение, поэтому число URL не равно числу классифицированных соединений.
Проверьте выход каждого WAN, DNS самого роутера, обращение LAN к VPN и адресам управления, а также ответы на разрешённые входящие подключения через каждый провайдер. Отдельно проверьте приложение, чувствительное к смене публичного IP. Счётчики mangle подтверждают обработку пакетов, но не приёмку прикладного сеанса.
9. Как проверять доступность за шлюзом провайдера
Для усиленного failover используют рекурсивный default route к удалённой контрольной цели, закреплённой за соответствующим WAN. Следующий вариант заменяет проверку соседнего шлюза. Применяйте его после успешного базового теста и только для маршрутов с точно совпадающими комментариями из статьи.
/ip/route
add dst-address=1.1.1.1/32 gateway=192.0.2.1 scope=10 comment="AVG-DUAL-PROBE1"
add dst-address=8.8.8.8/32 gateway=198.51.100.1 scope=10 comment="AVG-DUAL-PROBE2"
set [find where comment="AVG-DUAL-MAIN1"] gateway=1.1.1.1 target-scope=11
set [find where comment="AVG-DUAL-MAIN2"] gateway=8.8.8.8 target-scope=11
set [find where comment="AVG-DUAL-T1-PRIMARY"] gateway=1.1.1.1@main target-scope=11
set [find where comment="AVG-DUAL-T1-BACKUP"] gateway=8.8.8.8@main target-scope=11
set [find where comment="AVG-DUAL-T2-PRIMARY"] gateway=8.8.8.8@main target-scope=11
set [find where comment="AVG-DUAL-T2-BACKUP"] gateway=1.1.1.1@main target-scope=11
Check-gateway=ping сохраняется от первоначальных default routes. Host routes со scope=10 позволяют разрешить удалённый next hop маршрутам с target-scope=11. Цели 1.1.1.1 и 8.8.8.8 — публичные примеры: выберите разрешённые стабильные цели, которые отвечают на проверку в вашей сети. Их трафик в этой схеме специально закреплён за WAN и не является обычным PCC-тестом.
Отказ одной цели не доказывает отказ всего интернета: ICMP может фильтроваться, а сервис — быть временно недоступным. Для требуемого уровня надёжности проектируют несколько независимых проверок и критерий отказа. DNS и доступность бизнес-сервиса проверяют отдельно; ping не заменяет HTTPS-проверку.
10. Как провести тест отказа и вернуть конфигурацию
Проверьте два разных отказа: физическое отключение WAN и потерю внешней связности при отвечающем локальном шлюзе. Во втором случае базовый check-gateway останется успешным; рекурсивный вариант должен обнаружить потерю своей цели. Зафиксируйте время обнаружения, выбранные активные маршруты и результат новых соединений.
Старые соединения могут оборваться из-за смены NAT и публичного адреса. При возвращении WAN часть ранее созданных потоков также требует повторного установления. Не обещайте бесшовный failover обычной схеме с двумя независимыми адресами. Замерьте реальные приложения, а не только пинг роутера.
При возврате сначала восстановите прежний рабочий выход main и доступ управления, затем отключите только добавленные mangle-правила по проверенным комментариям. Проверьте трафик через прежний канал. После этого уберите относящиеся к статье таблицы и маршруты в порядке зависимостей, восстановите прежние условия FastTrack и NAT. Не выполняйте remove всех правил mangle, route или connection tracking.
В итоговой конфигурации должны быть понятны основной и резервный путь каждой таблицы, исключения внутренних сетей, обратный путь входящих соединений и способ проверки отказа. Только такой набор делает два провайдера управляемой схемой, которую администратор может проверить и сопровождать.
Нужно настроить резервирование интернет-каналов?
Рабочая схема двух провайдеров должна учитывать маршрутизацию, проверку доступности, возврат на основной канал и мониторинг отказов.