
Техническая поддержка сети
Разбираем обрывы связи, недоступность ресурсов, ошибки VPN и сетевого оборудования. Проверяем сетевой путь и журналы, взаимодействуем с операторами и поддержкой производителей.
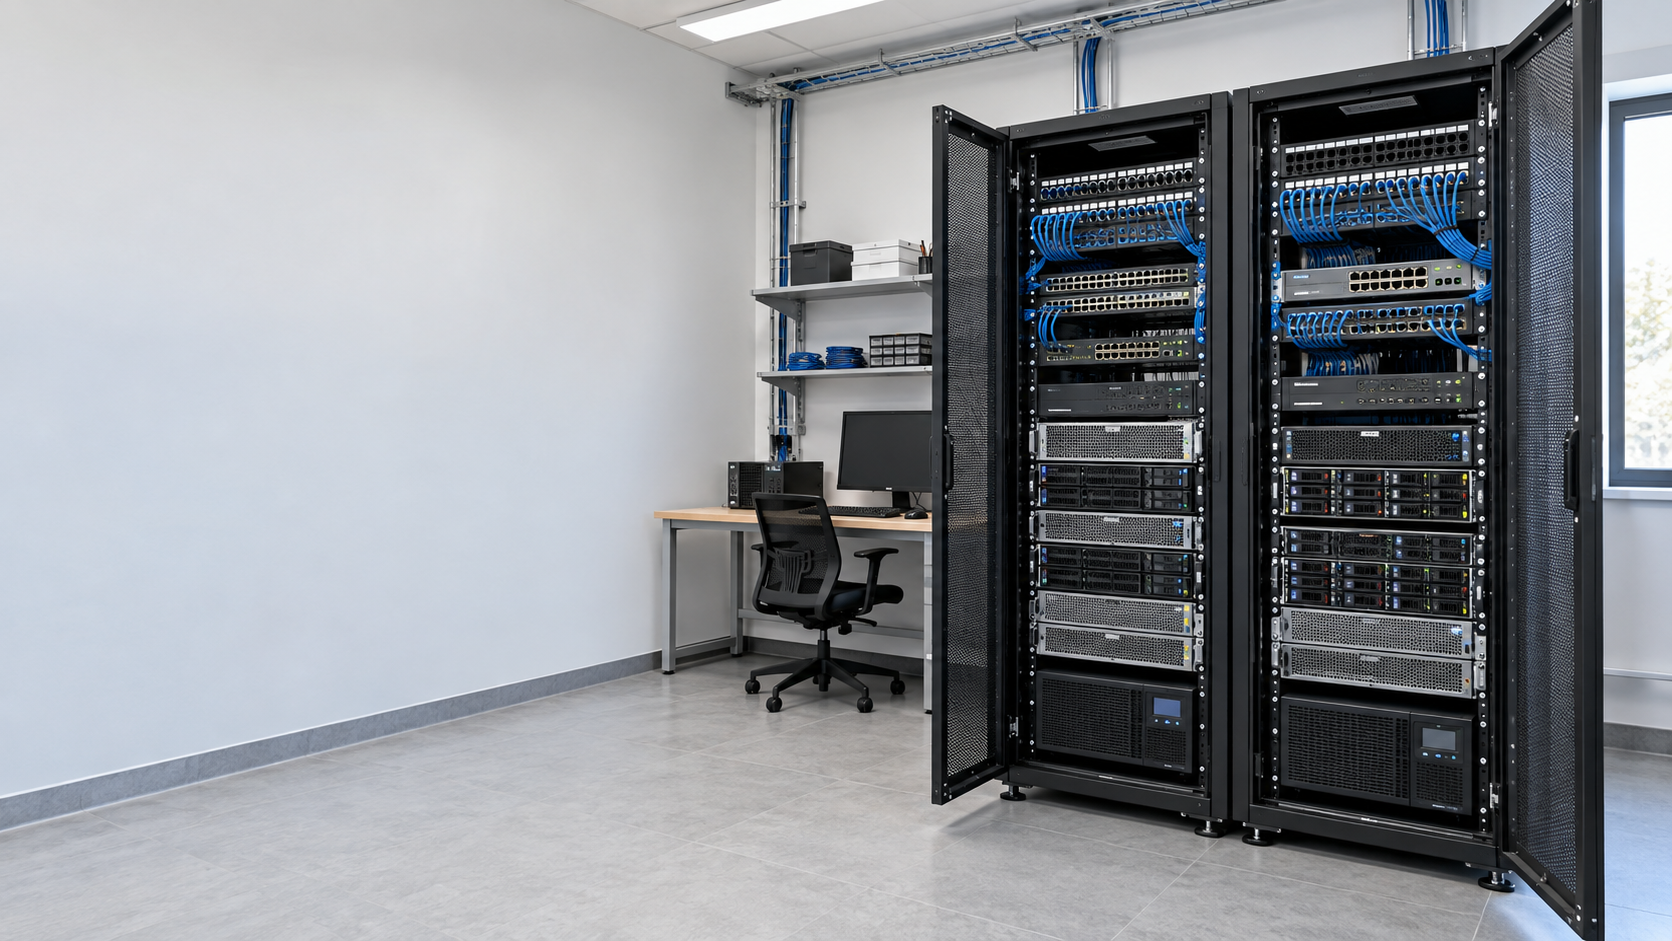
Обслуживаем сеть компании: коммутаторы, маршрутизаторы, Wi-Fi и соединения между площадками. Управляем конфигурациями и обновлениями, настраиваем сегментацию, ACL и автоматическое переключение на резервного провайдера.
Сопровождаем мультивендорную сеть: оборудование разных производителей, действующие настройки и связи между системами. Регулярные работы и отдельные изменения фиксируем в общем порядке обслуживания.
Разбираем обрывы связи, недоступность ресурсов, ошибки VPN и сетевого оборудования. Проверяем сетевой путь и журналы, взаимодействуем с операторами и поддержкой производителей.
Сохраняем резервные копии конфигураций, учитываем версии и изменения, сравниваем настройки до и после работ. Поддерживаем актуальную схему сети и готовим порядок восстановления настроек.
Проверяем совместимость прошивок и ПО коммутаторов, маршрутизаторов, шлюзов и контроллеров. Планируем обновления, сохраняем настройки и проверяем работу сервисов после изменений.
Разделяем пользователей, серверы, камеры, телефонию и гостей. Настраиваем ACL — списки разрешений и запретов для нужных адресов, протоколов и портов; проверяем доступ между сегментами.
Настраиваем проверку доступности связи, автоматический переход на резервного провайдера и возврат на основной канал по согласованным условиям. Проверяем VPN и рабочие сервисы при переключении.
Следим за доступностью устройств и каналов, загрузкой интерфейсов, ошибками и потерями пакетов. Разбираем предупреждения и планируем изменения ресурсов.
Перечень оборудования, график поддержки, сроки реакции по приоритетам и выезды определяем при подключении. Можно передать всю сеть или отдельный участок вместе со штатным ИТ-отделом.
Мониторинг состояния сети →Настройка коммутации, маршрутизации, адресации и сетевых служб. Поиск петель, конфликтов адресов, ошибок портов и узких мест; подключение рабочих мест и оборудования.
Обсудить задачу →Покрытие и нагрузка, размещение точек, радиоканалы, помехи и переход между точками. Отдельные сети для сотрудников и гостей, подключение терминалов и мобильных устройств.
Обсудить задачу →Подбор каналов под нагрузку, контроль доступности, автоматическое переключение на резервного провайдера и возврат на основной. Проверка VPN и сервисов при отказе канала, взаимодействие с провайдерами.
Обсудить задачу →Объединяем офисы, склады, производство и облачные ресурсы. Определяем маршруты и разрешённые сервисы, настраиваем туннели и резервирование с учётом каналов и приложений.
Обсудить задачу →Доступ к рабочим ресурсам через VPN: учётные записи, группы, разрешённые системы, журналы и отзыв доступа. Способ аутентификации выбираем под используемые платформы.
Обсудить задачу →Разделяем пользователей, серверы, видеонаблюдение, телефонию и гостевой Wi-Fi. Настраиваем VLAN, маршруты и ACL для необходимых связей между сегментами. Выделяем управление оборудованием и проверяем разрешённые и запрещённые подключения.
Обсудить задачу →Рабочие места и доступ к разрешённым сервисам.
1С, почта, файлы и связи между системами.
Выделенные сегменты и необходимые маршруты.
Отдельный доступ в интернет с ограничениями.
Управление оборудованием выделяем в отдельный контур. Для удалённых площадок и сотрудников определяем, какие ресурсы доступны и кому. Настраиваем ACL по адресам, протоколам и портам; проверяем как разрешённые, так и запрещённые подключения. Схему строим по зависимостям приложений.
Принцип разделения сети. Конкретные сегменты и правила определяем после обследования.
Комплексная информационная безопасность →Какой участок затронут: устройство, Wi-Fi, локальная сеть, VPN или канал оператора. Сопоставляем время сбоев, журналы, ошибки и потери.
Проверяем порты, маршруты, нагрузку и параметры соединений. При необходимости подключаем оператора или поддержку оборудования.
Повторяем затронутые рабочие операции, наблюдаем состояние связи и фиксируем изменения.
Зоны покрытия, количество клиентов, помехи, уровень сигнала и сценарии работы: звонки, терминалы, перемещение по помещению.
Радиопараметры, размещение и загрузку точек, доступы и контроллер. Необходимость дополнительного оборудования определяем по обследованию.
Подключение и работу нужных приложений в согласованных зонах, в том числе при характерной нагрузке.
Критичные сервисы, резервный канал, маршруты и зависимости: VPN, телефония, внешние адреса и облачные подключения.
Контроль доступности через каждый канал, автоматическое переключение на резервного провайдера и условия возврата. Учитываем маршруты, NAT и VPN; проверяем независимость каналов.
Имитируем согласованный отказ и возврат канала. Фиксируем влияние на приложения: действующие сессии могут потребовать переподключения.
После анализа услуг провайдера заменили часть межплощадочных каналов на site-to-site VPN с резервированием. По данным владельца, решение обеспечило необходимую связанность площадок и сократило ежемесячные расходы примерно на 50 тыс. ₽.
Посмотреть внедрённый проект →При восстановлении компании разделили сеть на сегменты, выделили управление, пересмотрели доступы и VPN. Запустили практически все сервисы в новой архитектуре с NGFW и ролевой моделью.
Разобрать кейс восстановления →Обследование, схема, подбор оборудования, конфигурация и переключение. Монтаж кабельной инфраструктуры координируем с настройкой активного оборудования.
СКС, ВОЛС и монтажные работы →Обновление коммутации и Wi-Fi, устранение узких мест, сегментация и резервирование. Согласуем этапы изменений и проверку рабочих сервисов.
Новый VPN, перенос туннелей, подключение облака и ограничение доступа. Для задач с ГОСТ VPN подбираем решение и состав работ по требованиям объекта; при необходимости подключаем профильного партнёра.
MikroTik, Cisco, UniFi / Ubiquiti, HPE Aruba Networking, Huawei, Eltex, QTECH и другие платформы из нашего стека.
UserGate, Ideco NGFW, FortiGate, Check Point, OPNsense и pfSense. Конкретные функции зависят от модели, версии и лицензий.
Обслуживаем смешанную инфраструктуру: коммутаторы, маршрутизаторы, Wi-Fi и шлюзы разных производителей. Согласуем адресацию, VLAN, маршруты и правила доступа между платформами. Совместимость функций, доступность обновлений и поддержку оборудования проверяем до выбора решения.
Полный технологический стек →Состав оборудования, адресация, каналы, зоны Wi-Fi, зависимости сервисов и текущие проблемы.
Состав поддержки или проекта, бюджет, доступы, приоритеты и окна работ.
Работы по этапам, сохранение конфигураций и порядок возврата при изменениях.
Связность, доступы, рабочие сценарии и переключение резервирования по согласованной программе.
В согласованном объёме — схема сети и адресация, описание VLAN и ACL, резервные копии и историю конфигураций, результаты проверок обновлений и переключения каналов и рекомендации по эксплуатации.
Учитываем количество устройств и площадок, состояние сети, критичность сервисов и режим поддержки. Оборудование, лицензии, каналы операторов и монтаж выделяем в предложении.
Да. Проверим оборудование, версии, доступы, документацию и состояние сети. Определим объём поддержки и необходимые первоочередные работы.
Сначала ищем причину: загрузка канала, ошибки портов, кабели, радиопомехи, настройки или ограничения приложения. Замену предлагаем по результатам диагностики.
Важно учитывать общие кабельные трассы, питание, оборудование и зависимости приложений. Резервирование проверяем; при переключении отдельные соединения могут прерваться.
Это зависит от требований к задержкам, пропускной способности, доступности и защите. Сравниваем варианты и проверяем работу сервисов до перехода.
Права задаём по роли и необходимым рабочим ресурсам. Способ подключения, аутентификацию и ограничения определяем под используемые системы.
Кабельная инфраструктура входит в отдельное инженерное направление: СКС, ВОЛС, шкафы и стойки. Проект сети может включать эти работы с отдельным составом и расчётом.
Расскажите о площадках, используемом оборудовании и том, что нужно изменить. Если схема неизвестна, начнём с обследования.