Нужно подключить рабочие места к Cisco Catalyst, выделить сеть управления и получить безопасный доступ к коммутатору? Ниже — последовательность начальной настройки: от консоли и проверки версии до VLAN, access-портов, trunk, SSH и сохранения конфигурации.
Инструкция рассчитана на начинающего администратора. Пример использует синтаксис Cisco IOS XE; отдельные команды и названия интерфейсов отличаются у старых Catalyst с IOS. Cisco Business, Nexus с NX-OS и оборудование других производителей требуют своих руководств.
Результат: компьютеры работают в VLAN 20, управление коммутатором доступно через VLAN 10, между устройствами настроен trunk, а удалённый вход разрешён по SSH из согласованной сети.
1. Что проверить перед настройкой
Начальную настройку выполняйте через консоль на новом устройстве или в согласованное окно работ. Смена VLAN и uplink на действующем коммутаторе может оборвать связь.
Подготовьте схему подключения, свободный IP управления, шлюз и список портов. Сохраните текущую конфигурацию во внутреннем защищённом хранилище. Вывод конфигурации может содержать ключи, хеши паролей и другие чувствительные данные — не выкладывайте его в переписку или публичный репозиторий.
Проверьте устройство:
enable
show version
show inventory
show interfaces status
show vlan brief
show interfaces trunk
show running-config
Что узнать: точную модель, версию IOS/IOS XE, обозначения портов, существующие VLAN, trunk и настройки AAA. В учебном примере порты называются GigabitEthernet1/0/1–24. У вашего коммутатора могут быть FastEthernet0/1, GigabitEthernet0/1, TenGigabitEthernet1/1/1 или другие имена.
Если уже настроены TACACS+, RADIUS, EtherChannel, 802.1X или маршрутизация, не заменяйте их учебными настройками. Этот материал описывает автономный L2-сценарий с локальной учётной записью.
Параметры консольного подключения зависят от модели и настроек. Частый вариант — 9600 бит/с, 8 бит данных, без чётности, один стоп-бит и без управления потоком. Проверьте руководство устройства, особенно если вместо текста видны нечитаемые символы.
2. Как выглядит учебная схема
Будем использовать следующие значения:
- VLAN 10 — MGMT, сеть управления 192.168.10.0/24.
- IP коммутатора — 192.168.10.2, шлюз управления — 192.168.10.1.
- VLAN 20 — USERS, сеть рабочих мест; её шлюз и DHCP настраиваются на маршрутизаторе или другом соответствующем сервере.
- Gi1/0/1–20 — access-порты для обычных компьютеров.
- Gi1/0/21 — access-порт для локального подключения администратора в VLAN 10.
- Gi1/0/24 — trunk к маршрутизатору или другому коммутатору.
- VLAN 999 — неиспользуемый native VLAN, одинаковый на обоих концах trunk.
- Gi1/0/22–23 — свободные порты, которые в примере будут выключены.
Все адреса и номера условные: сначала согласуйте их с существующей сетью. IP 192.168.10.2 должен быть свободен и исключён из динамической выдачи DHCP.
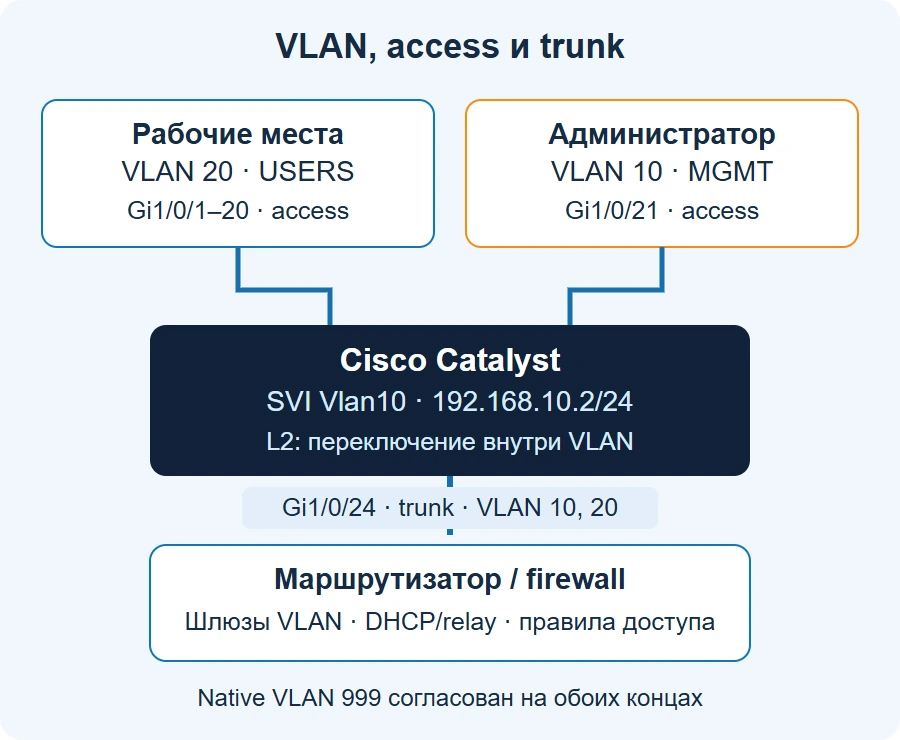
VLAN не заменяет правила межсетевого доступа. Если маршрутизатор свободно пропускает трафик между VLAN 20 и VLAN 10, пользователи смогут обращаться к сети управления. Ограничения задаются на устройстве маршрутизации и отдельно для доступа к самому коммутатору.
Источник: Cisco — типы интерфейсов и портов.
3. Как войти в режим настройки
После подключения к консоли приглашение обычно выглядит как Switch>. Введите:
enable
configure terminal
hostname sw-office-01
end
Знак > означает пользовательский режим, # — привилегированный EXEC, а (config)# — глобальную конфигурацию. Команда exit возвращает на уровень выше; end завершает настройку и возвращает в EXEC.
В блоках ниже приглашения не показаны: вводите только сами команды. Каждый блок настройки начинается с configure terminal и заканчивается end. Команды show выполняются из привилегированного EXEC; из режима конфигурации их часто можно вызвать с префиксом do.
4. Как создать VLAN управления и пользователей
Создаём VLAN в базе коммутатора, а не через интерфейс SVI:
configure terminal
vlan 10
 name MGMT
 exit
vlan 20
 name USERS
 exit
vlan 999
 name NATIVE_UNUSED
 exit
end
show vlan brief
Команда vlan 10 создаёт VLAN, а interface Vlan10 — отдельный логический интерфейс этого VLAN. Это разные действия. Само наличие VLAN ещё не назначает его физическим портам.
В рабочей сети учитывайте режим VTP и принятый порядок изменения VLAN. Если VLAN управляются централизованно, сначала согласуйте изменение, а не переключайте режим VTP ради выполнения примера.
Источник: Cisco — настройка VLAN.
5. Как назначить access-порты компьютерам
Для обычного рабочего места нужен access-порт в VLAN 20:
configure terminal
interface range GigabitEthernet1/0/1 - 20
 description USER_ACCESS
 switchport mode access
 switchport access vlan 20
 no shutdown
 exit
interface GigabitEthernet1/0/21
 description ADMIN_LOCAL_ACCESS
 switchport mode access
 switchport access vlan 10
 no shutdown
 exit
end
show interfaces GigabitEthernet1/0/1 switchport
Access передаёт обычный пользовательский трафик одного VLAN без необходимости настройки тегов на компьютере. В выводе switchport проверьте рабочий режим и Access Mode VLAN.
Не применяйте этот диапазон к настоящему устройству, пока не сверили подключённые кабели: туда могут попадать uplink, точка доступа, IP-телефон, сервер или участник EtherChannel. Для телефона с voice VLAN и для точки доступа с несколькими сетями конфигурация будет другой.
Источник: Cisco — конфигурация интерфейсов.
6. Как настроить trunk между устройствами
Trunk переносит несколько VLAN по одному соединению. На выбранном uplink:
configure terminal
interface GigabitEthernet1/0/24
 description UPLINK_TO_ROUTER
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20
 switchport nonegotiate
 no shutdown
 exit
end
show interfaces trunk
show interfaces GigabitEthernet1/0/24 switchport
На соседнем устройстве также должны быть согласованы tagging, VLAN 10 и 20, а при поддержке native VLAN — его значение. В нашем примере пользовательский и управляющий трафик идут с тегами; VLAN 999 не используется для рабочих устройств.
switchport mode trunk явно задаёт trunk. switchport nonegotiate отключает отправку DTP, поэтому согласовать вторую сторону нужно вручную.
allowed vlan 10,20 заменяет существующий список, а не добавляет два VLAN. На действующем соединении это может отключить другие сети. Для точечного дополнения предусмотрен вариант switchport trunk allowed vlan add, но применять его нужно после просмотра текущего списка.
У многих современных Catalyst единственная инкапсуляция trunk — 802.1Q, поэтому команды switchport trunk encapsulation dot1q может не быть. Не добавляйте её автоматически по старому примеру.
Источник: Cisco — trunk, allowed VLAN и native VLAN.
7. Как назначить IP управления коммутатору
На L2-коммутаторе адрес нужен самому устройству: для SSH и служебных подключений. Он не становится шлюзом для всех компьютеров.
configure terminal
interface Vlan10
 description MANAGEMENT
 ip address 192.168.10.2 255.255.255.0
 no shutdown
 exit
ip default-gateway 192.168.10.1
end
show ip interface brief
ping 192.168.10.1
В этой инструкции маршрутизация на коммутаторе не используется. ip default-gateway работает при отключённой IP-маршрутизации. Если устройство уже выполняет роль L3-коммутатора с ip routing, нужен соответствующий план маршрутов. Не выключайте маршрутизацию на работающем оборудовании, чтобы приспособить его к статье.
Отдельный физический порт управления может находиться в management VRF и настраиваться иначе. Здесь рассматривается управление через SVI Vlan10 в общей таблице маршрутизации.
SVI обычно становится up/up, когда VLAN существует и активен, интерфейс не выключен, а хотя бы один относящийся к VLAN L2-порт имеет рабочее соединение и состояние STP forwarding. Одного no shutdown на SVI недостаточно, если нужного активного порта нет.
Для проверки через Gi1/0/21 администратору потребуется свободный адрес из 192.168.10.0/24. DHCP в сети управления этим примером не создаётся.
Источники: Cisco — ip default-gateway, Cisco — условия работы SVI.
8. Как создать пользователя без слабого хранения пароля
Для поддерживающего эти команды IOS XE используйте secret с scrypt. До ввода замените UPPERCASE-подстановки своими уникальными длинными паролями. Не оставляйте эти слова в конфигурации.
configure terminal
username netadmin privilege 15 algorithm-type scrypt secret REPLACE_WITH_UNIQUE_ADMIN_SECRET
enable algorithm-type scrypt secret REPLACE_WITH_DIFFERENT_ENABLE_SECRET
end
Это пример одной локальной административной учётной записи с полными правами для первичного ввода устройства. В корпоративной эксплуатации нужны персональные учётные записи и утверждённая схема прав, обычно с централизованным AAA.
Если алгоритм не поддерживается, проверьте доступные варианты через контекстную подсказку ? и документацию своего релиза. Старый Catalyst с IOS нельзя считать совместимым с современным примером только из-за названия производителя.
service password-encryption не превращает password type 7 в надёжную защиту: Type 7 обратим. Видимость «зашифрованной строки» в show running-config не доказывает стойкость хранения. Не переносите в новую конфигурацию учебные пароли из чужих статей.
Источники: Cisco — ограничения Type 7, Cisco — secret, scrypt и типы хранения паролей.
9. Как включить SSH и закрыть Telnet
SSH защищает удалённую сессию. Telnet передаёт данные без такой защиты, поэтому для обычного администрирования выбираем SSHv2.
На новом автономном устройстве с локальным входом:
configure terminal
ip domain name example.com
crypto key generate rsa modulus 2048
ip ssh version 2
line vty 0 15
 login local
 transport input ssh
 exec-timeout 10 0
 exit
end
show ip ssh
example.com — учебное имя, замените его своим доменом. Настройка доменного имени устройства не создаёт запись в DNS и не присоединяет его к Active Directory.
Диапазон VTY зависит от модели. Посмотрите существующие линии и настройте все используемые линии удалённого входа, а не только первые пять. При уже настроенном AAA не подменяйте действующие методы входа командой login local.
На устройстве с существующими RSA-ключами не соглашайтесь на их замену без необходимости: смена ключа меняет идентичность SSH-сервера. Для старых релизов генерация RSA может быть интерактивной. На поддерживаемых современных системах выбирайте ключ не короче 2048 бит и актуальные разрешённые алгоритмы.
С компьютера администратора:
ssh netadmin@192.168.10.2При первом соединении проверьте отпечаток ключа через доверенный канал или консоль. Если клиент сообщает об изменении ключа, выясните причину, а не отключайте проверку. Сохраните консольную сессию до успешного нового SSH-входа.
Источники: Cisco — Secure Shell, Cisco — ограничение VTY и SSHv2.
10. Как разрешить SSH только администраторам
В учебной схеме разрешаем вход с адресов VLAN управления. Перед применением убедитесь, что адрес источника вашего реального подключения входит в разрешение.
configure terminal
ip access-list standard VTY_MGMT
 permit 192.168.10.0 0.0.0.255
 exit
line vty 0 15
 access-class VTY_MGMT in
 exit
end
show access-lists VTY_MGMT
Маска 0.0.0.255 — wildcard: допускается любой адрес в указанной /24. В конце ACL действует неявный запрет. В рабочей сети разрешение часто сужают до адресов jump host или конкретных административных рабочих мест.
access-class ограничивает вход на VTY, а не весь проходящий через коммутатор трафик. Для маршрутизации между VLAN нужны отдельные ACL или firewall-политики. Если используется management VRF либо IPv6, соответствующие правила нужно проектировать отдельно; этот IPv4-пример их не покрывает.
Проверяйте новым SSH-сеансом из разрешённой сети и согласованным тестом из запрещённой. На время изменения держите консоль открытой.
Источник: Cisco — ограничение SSH по сети источника.
11. Как ускорить подключение ПК и защитить край сети
Для заранее проверенных портов с обычными конечными устройствами можно включить PortFast и BPDU Guard:
configure terminal
interface range GigabitEthernet1/0/1 - 20
 spanning-tree portfast
 spanning-tree bpduguard enable
 exit
interface GigabitEthernet1/0/21
 spanning-tree portfast
 spanning-tree bpduguard enable
 exit
end
PortFast ускоряет переход конечного порта в рабочее состояние, а BPDU Guard отключает порт при получении BPDU. На некоторых IOS XE команда PortFast отображается с уточнением edge; используйте поддерживаемый синтаксис своей платформы.
Не включайте этот пример на uplink между коммутаторами. Он рассчитан на край сети, где не ожидается другой мост. Для гипервизоров, точек доступа и необычных схем сначала выясните, могут ли они отправлять BPDU.
Если порт оказался err-disabled, сначала устраните причину. Простое повторное включение без диагностики может вернуть петлю.
Источник: Cisco — PortFast и BPDU Guard.
12. Как выключить свободные порты
Отключайте только порты, которые действительно свободны по схеме и проверке подключений:
configure terminal
interface range GigabitEthernet1/0/22 - 23
 description UNUSED_SHUTDOWN
 shutdown
 exit
end
show interfaces status
Для нового подключения назначьте нужную роль и VLAN, затем выполните no shutdown. Зафиксируйте, кому выдан порт и что к нему подключено.
Не используйте «выключить все порты» как универсальный шаг начальной настройки действующего устройства. Неизвестный кабель сначала идентифицируют, а не отключают наугад.
13. Как проверить настройку и сохранить конфигурацию
Перед сохранением проверьте состояние:
show vlan brief
show interfaces trunk
show interfaces GigabitEthernet1/0/24 switchport
show ip interface brief
show spanning-tree vlan 10
show spanning-tree vlan 20
show mac address-table dynamic
show ip ssh
show access-lists VTY_MGMT
Ожидаемые признаки:
- VLAN 10 и 20 существуют; access-порты находятся в своих VLAN.
- Uplink работает как trunk; VLAN 10 и 20 разрешены, активны и не заблокированы для передачи STP.
- Vlan10 имеет адрес 192.168.10.2 и состояние up/up.
- Рабочее место получает параметры своей сети от настоящего DHCP-сервера или использует согласованный статический адрес.
- Шлюз управления доступен, новый SSH-вход из разрешённой сети проходит.
- Запрет удалённого входа из лишних сетей проверен отдельно.
show vlan brief не показывает полную картину trunk — для него нужны show interfaces trunk и show interfaces ... switchport. Отсутствие MAC в таблице иногда означает, что устройство ещё не отправляло трафик.
После успешных проверок:
copy running-config startup-configПодтвердите имя назначения, если устройство спросит. running-config — текущая конфигурация, startup-config — сохранённая для следующего запуска. Не сохраняйте неподтверждённые изменения только потому, что команды приняли без ошибки.
Храните отдельную резервную копию в защищённой системе с контролем доступа. Не выполняйте перезагрузку рабочего коммутатора исключительно ради проверки сохранения без согласованного окна.
14. Что делать, если связь не появилась
Vlan10 down/down или up/down. Проверьте наличие VLAN, no shutdown, активный access или trunk с VLAN 10 и его состояние STP. Не отключайте autostate и spanning tree, чтобы скрыть ошибку схемы.
Компьютер не получает IP. Убедитесь, что порт находится в VLAN 20, DHCP существует и достижим, uplink переносит этот VLAN, а при необходимости настроен DHCP relay на маршрутизаторе. Создание VLAN само по себе DHCP не запускает.
Trunk не поднимается. Сверьте роли обоих концов, физическое соединение, allowed и native VLAN. При EtherChannel проверяйте логический Port-channel и его участников по соответствующему руководству.
Ping проходит, SSH нет. Проверьте show ip ssh, ключи, локальную учётную запись или AAA, VTY, ACL источника и firewall на пути. Ошибка согласования алгоритмов у старого IOS — повод проверить поддерживаемое обновление и клиент, а не разрешать слабые алгоритмы всем устройствам.
Подключение пропало после ACL. Используйте сохранённый консольный доступ, проверьте адрес источника, порядок правил и все VTY. Не пытайтесь исправлять это открытием управления из любой сети без понимания причины.
Частые вопросы о настройке Cisco Catalyst
Нужен ли IP на каждом VLAN? Для чистого L2-переключения — нет. В нашем сценарии адрес назначен только SVI управления. IP-интерфейсы пользовательских VLAN нужны там, где выполняется маршрутизация.
Можно ли просто вставить все блоки подряд? Нет. Сначала подставьте свои значения, проверьте роли портов и поддержку команд. Пароли, uplink, AAA и маршрутизация требуют отдельных решений для вашего устройства.
Что делать с DNS на самом коммутаторе? ip domain name задаёт доменное имя для идентичности устройства. ip name-server указывает серверы разрешения имён, если это требуется служебным подключениям. DNS не нужен для обращения по числовому IP. Команда no ip domain lookup отключает соответствующее разрешение имён и не должна добавляться одновременно с ожиданием работающих DNS-запросов.
Подойдёт ли инструкция для старого Catalyst 2960? Общая логика VLAN, access и trunk похожа, но обозначения портов, команды хранения паролей и возможности SSH нужно проверять по модели и образу IOS. Учебная конфигурация не является готовым файлом для любого Catalyst.
Для справочных команд других производителей смотрите наш справочник CLI-команд коммутаторов. Правила доступа и сегментации подробнее разобраны в статье об информационной безопасности компании.
Нужна помощь с вводом коммутатора в эксплуатацию, VLAN или доступом к оборудованию? Свяжитесь с АВАНГАРД ИТ.
Нужно настроить коммутаторы в рабочей сети?
После базовой конфигурации важно проверить VLAN, петли, доступ к управлению, резервную копию настроек и наблюдение за портами.