
Большинство опасных ситуаций начинается с обычной настройки: один пароль администратора на всех компьютерах, гостевой Wi‑Fi в одной сети с серверами, доступ подрядчика без срока окончания или резервная копия, которую ни разу не восстанавливали.
Такие ошибки могут годами не мешать работе. Но после фишингового письма или компрометации одного устройства они превращают локальную проблему в остановку компании.
Ниже — 20 правил, которые помогают ограничить доступ, уменьшить распространение атаки и восстановить работу. У каждого правила есть объяснение механизма риска, действия администратора и способ проверки. Основой послужили рекомендации NIST, CIS, CISA и документация производителей; для каждого правила приведены порядок внедрения и практические примеры.
Как один инцидент становится проблемой всей компании
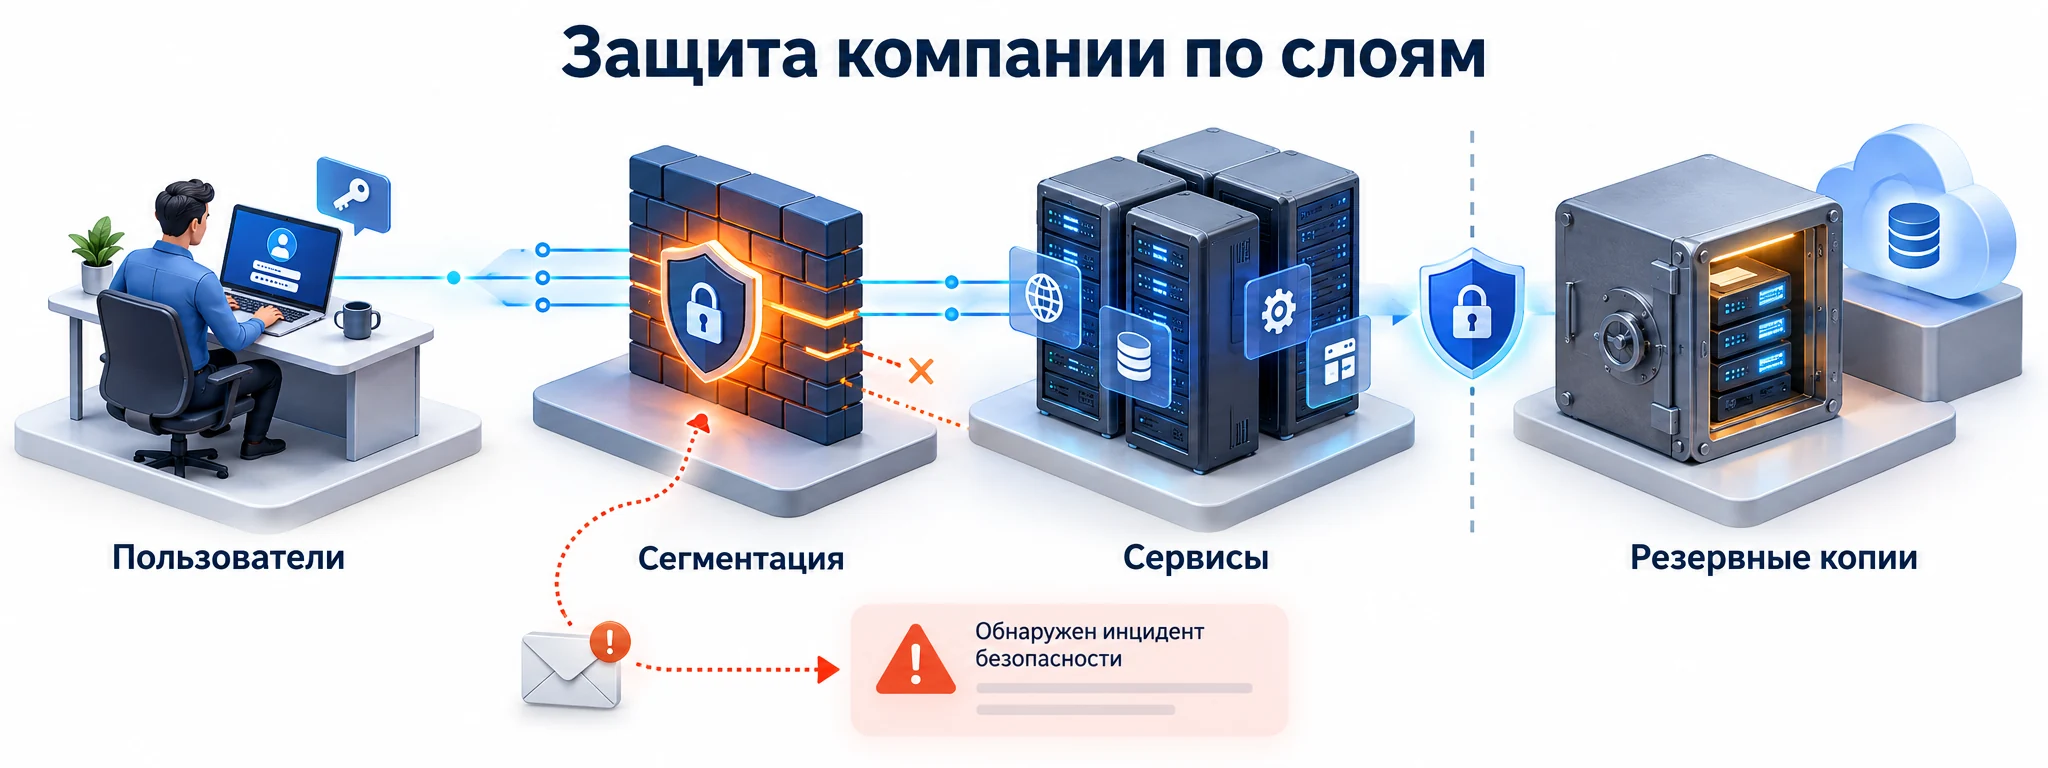
Представим типичный сценарий. Сотрудник вводит пароль на поддельной странице. Злоумышленник получает доступ к его учётной записи. Избыточные права позволяют открыть общие папки, а сохранённые административные секреты — управлять другими системами. Если резервное хранилище доступно с теми же правами, под угрозой оказываются и рабочие данные, и копии.
На разных этапах эту цепочку ограничивают разные меры: устойчивая к фишингу аутентификация, минимальные права, разделение административной работы, фильтрация сетевых соединений и независимое хранение копий.
Ни один из этих слоёв не отменяет остальные. Сильный пароль не исправляет открытый доступ к базе данных, а антивирус не заменяет восстановление из backup.
1. Знать, какие системы и данные вы защищаете
Правило. Для каждого существенного актива должны быть известны владелец, назначение, расположение и ответственный за обслуживание.
Как возникает риск. Забытый сервер продолжает работать со старой ОС. Облачное приложение остаётся привязанным к личной почте бывшего сотрудника. Устройство, которого нет в учёте, выпадает из обновлений, мониторинга и резервирования.
Что настроить. Ведите реестр серверов, рабочих станций, сетевого оборудования, облачных сервисов и критичных приложений. Укажите внешнюю доступность, срок поддержки и зависимости. Отдельно обозначьте данные, потеря или раскрытие которых остановит работу или причинит существенный ущерб.
Как проверить. Сравните реестр с фактическими устройствами, виртуальными машинами, подписками и записями DNS. Для каждого найденного «ничейного» ресурса назначьте владельца или согласуйте вывод из эксплуатации.
Основа: CIS Control 1 — учёт активов.
2. Хранить пароли в управляемом хранилище
Правило. Каждый сервис получает свой секрет, а доступ к корпоративному хранилищу паролей выдаётся по ролям.
Как возникает риск. Пароль из утечки одного сервиса проверяют в других сервисах — это повторное использование украденных учётных данных. Таблица с паролями в общей папке превращает доступ одного сотрудника в доступ ко всей инфраструктуре.
Что настроить. Используйте корпоративный менеджер паролей с разграничением доступа, журналом действий и защищённым восстановлением. Генерируйте уникальные секреты. Не записывайте пароли, токены и приватные ключи в заявки, общие инструкции и исходники скриптов.
Если администратору нужно получать исходный пароль, хранилище должно уметь защищённо его расшифровывать. В системе входа пользователей задача другая: проверять пароль без хранения его открытого значения, с применением подходящего стойкого хеширования.
Как проверить. Обычный сотрудник не видит административные секреты. Выдача доступа и его отзыв оставляют след. Резервирование хранилища и доступ к нему при аварии проверены.
Основа: OWASP — хранение паролей, управление секретами.
3. Разделять качество пароля и правила его смены
Правило. Длинный уникальный пароль, проверка по списку скомпрометированных значений и ограничение попыток важнее календарной смены пользовательского пароля.
Как возникает риск. Требование менять пароль каждый месяц часто рождает предсказуемые варианты одного слова. Дополнительный символ не помогает, если пароль уже украден фишингом.
Что настроить. Ориентир NIST SP 800‑63B‑4 для входа только по паролю — минимум 15 символов. Для пароля в составе MFA документ допускает минимум 8; компания может выбрать больший минимум. Разрешайте длинные парольные фразы и работу менеджеров паролей. Проверяйте новые значения по блок-листу распространённых и известных утёкших паролей.
Не назначайте регулярную смену пользовательского пароля только ради даты. Меняйте его при признаках компрометации; первоначальный или выданный при сбросе временный секрет должен быть заменён по процедуре. Служебные пароли и ключи имеют отдельный жизненный цикл: владельца, срок, ротацию и отзыв.
Как проверить. Предсказуемый пароль отклоняется, длинный — принимается. После компрометации меняется не только пароль: отзываются затронутые сеансы и секреты.
Основа: NIST — актуальные требования к паролям, OWASP — жизненный цикл секретов.
4. Включать MFA и защищать её восстановление
Правило. Многофакторная аутентификация необходима прежде всего для почты, удалённого доступа, облачных кабинетов и административных учётных записей.
Как возникает риск. Украденный пароль позволяет войти от имени сотрудника. Но и одноразовый код могут выманить на поддельной странице, а неожиданные push-запросы — заставить подтвердить по невнимательности.
Что настроить. Где поддерживается, выбирайте FIDO2/WebAuthn — ключи безопасности или passkeys с нужной политикой проверки пользователя. Они привязывают подтверждение к сервису и устойчивее к фишинговой подмене. TOTP лучше одного пароля, но его код может быть перехвачен в реальном времени. Для push используйте проверку числа и объясните сотрудникам, что неожиданный запрос нельзя подтверждать.
Сброс второго фактора должен включать надёжную проверку личности. Подготовьте резервный способ восстановления и контролируемые аварийные учётные записи; не превращайте их в постоянный обход MFA.
Как проверить. Вход без требуемого фактора запрещён. Потеря устройства проходит по проверяемой процедуре, а не по просьбе «снять MFA в чате».
Основа: OWASP — MFA и типичные способы её обхода.
5. Выдавать доступ по роли и конкретной задаче
Правило. Пользователь получает только те права, которые нужны для его работы, а расширение доступа имеет владельца и основание.
Как возникает риск. Если любой сотрудник может изменить или удалить общую папку, ошибка или вредоносная программа от его имени затронет данные всей команды. Право «полный доступ» расширяет последствия компрометации.
Что настроить. Опишите роли: чтение, изменение, согласование, администрирование. Выдавайте права через управляемые группы, а не длинные списки персональных исключений. Разделяйте доступ к приложению и к его серверу: пользователю бухгалтерской системы обычно не нужно администрировать ОС или базу.
Временное расширение прав оформляйте с датой окончания. Регулярно пересматривайте состав групп вместе с владельцами данных.
Как проверить. Тестовая учётная запись каждой роли может выполнить свою задачу, но не может открыть чужие данные или изменить административные настройки. Проверять нужно эффективные права, включая вложенные группы.
Основа: CIS Control 6 — управление доступом.
6. Закрывать доступ при увольнении и смене роли
Правило. Приём, перевод и увольнение сотрудника должны запускать одну понятную процедуру изменения доступа.
Как возникает риск. Удаление учётной записи из одной системы оставляет VPN, облачную сессию, доступ подрядчика или действующий сертификат. При переводе человек может накопить права нескольких должностей.
Что настроить. Свяжите кадровое событие с заявкой на доступ. Для ухода сотрудника определите момент блокировки, отзыв активных сеансов, VPN, сертификатов, токенов и разрешений в SaaS. Передавайте данные и ответственность до удаления ресурсов. Общие секреты, которые были известны уходящему человеку, меняйте с учётом зависимых сервисов.
Подрядчикам назначайте владельца внутри компании и срок доступа. Не удаляйте служебную учётную запись лишь потому, что уволился создавший её администратор: сначала определите, какие процессы от неё зависят.
Как проверить. По завершённой заявке человек не входит ни через основной каталог, ни напрямую в связанные сервисы. Временные разрешения действительно истекли.
Основа: CIS Control 5 — управление учётными записями.
7. Отделять административную работу от повседневной
Правило. Почта и обычная работа выполняются под непривилегированной учётной записью; администрирование — под отдельной, с ограниченным способом входа.
Как возникает риск. Вредоносная программа на компьютере администратора может использовать доступные сеансы и секреты. Один локальный административный пароль на всех ПК облегчает распространение компрометации между устройствами.
Что настроить. Используйте отдельные административные аккаунты, защищённый узел или рабочее место для управления и выдачу повышенных прав на нужное время, где это поддерживается. Не входите привилегированной доменной учётной записью на обычные пользовательские ПК без необходимости.
Для локальных администраторов Windows применяйте Windows LAPS или подходящий аналог: разные управляемые пароли устройств и ограниченный доступ к их получению. Для сервисов выбирайте поддерживаемые управляемые идентичности вместо персонального аккаунта сотрудника.
Как проверить. С обычного рабочего места нельзя войти в административные интерфейсы напрямую. Получение локального пароля учитывается, а пароль одного ПК не даёт права администратора на другом.
Основа: Microsoft — Windows LAPS, CIS — управление учётными записями.
8. Защищать резервные копии от той же атаки, что и рабочие данные
Правило. Удаление рабочих данных не должно автоматически давать возможность удалить все резервные копии.
Как возникает риск. Злоумышленник с правами администратора или доступа к общему диску может удалить доступные backup. Копия на соседнем диске помогает при отказе одного накопителя, но не обязательно при шифровальщике, пожаре или компрометации сервера.
Что настроить. Практический ориентир — 3‑2‑1: три экземпляра данных, два разных типа хранения, один вне основной площадки. Добавьте независимый слой: проверенно неизменяемое хранение, offline-копию или другую схему, которую рабочая среда не может произвольно уничтожить.
Разделите учётные записи управления backup и рабочих систем. Защитите консоль MFA, ограничьте сетевой доступ, настройте сроки хранения и шифрование там, где оно требуется. Синхронизация файлов, RAID и snapshot в том же контуре не заменяют такую схему.
Как проверить. Заранее определённый тест подтверждает: обычная и скомпрометированная рабочая учётная запись не могут удалить защищённую историю. Не проверяйте это удалением единственной реальной копии.
Основа: CISA — защита резервных копий от ransomware.
9. Восстанавливать сервисы, а не только проверять зелёный статус backup
Правило. Копия считается полезной после проверки восстановления нужных данных и зависимостей.
Как возникает риск. Задание backup успешно завершается, но база скопирована несогласованно, ключ расшифрования недоступен или после восстановления приложение не запускается.
Что настроить. Вместе с бизнесом определите RPO — допустимую потерю данных по времени, и RTO — целевое время восстановления. Расписание и архитектура backup должны соответствовать этим целям. Например, ежедневная копия не обеспечивает потерю данных не более часа.
Проводите восстановление в изолированной среде: файл, базу и периодически весь критичный сервис. Проверяйте доступность ключей, сертификатов, установочных файлов и необходимых настроек. Документируйте последовательность и фактическое время.
Как проверить. Пользователь выполнил нужную операцию на восстановленном сервисе. Зафиксированы точка данных, длительность, отсутствующие зависимости и действия по исправлению. Проверка контрольной суммы файла не доказывает работоспособность приложения.
Основа: CIS Control 11 — восстановление данных.
10. Разделять сеть по назначению и уровню доверия
Правило. Пользователи, серверы, управление, гости, камеры/IoT и резервная инфраструктура должны иметь обоснованные границы доступа.
Как возникает риск. Устройство с низким уровнем защиты получает возможность обращаться к серверам, гипервизорам или контроллерам домена. Компрометация камеры не должна открывать всю корпоративную сеть.
Что настроить. Создайте зоны под реальные задачи и фильтруйте соединения между ними. VLAN разделяет широковещательные домены, но сама по себе не задаёт разрешения между сетями. Если маршрутизация разрешает всё, защитная граница остаётся слабой.
Трафик устройств внутри одной VLAN может вообще не проходить через межсетевой экран. Для его ограничения нужны дополнительные средства: firewall хостов, изоляция клиентов, соответствующие возможности коммутатора или сегментация на уровне приложений.
Как проверить. Из гостевого и IoT-сегментов недоступны интерфейсы управления и ресурсы, которые им не нужны. Проверьте маршруты, межсегментные правила и взаимодействия внутри каждого сегмента.
Основа: NSA — защита сетевой инфраструктуры.
11. Настраивать ACL по разрешённым взаимодействиям
Правило. Каждое разрешение должно отвечать на вопросы: кто, куда, к какому сервису и зачем подключается.
Как возникает риск. Разрешение «вся офисная сеть → все серверы → любые порты» позволяет атаковать лишние сервисы. Широкое временное исключение часто переживает задачу, ради которой создавалось.
Что настроить. Согласуйте матрицу взаимодействий и применяйте принцип запрета лишнего по умолчанию. Например:
- гости → интернет: разрешено в рамках политики; гости → внутренние ресурсы: запрещено;
- пользователи → нужное приложение: разрешены его конкретные сервисы;
- административный узел → управление оборудованием: разрешены согласованные протоколы;
- пользовательские ПК → консоль backup: запрещено.
Это пример логики, а не готовая конфигурация. Учтите DNS, время, зависимости домена и приложений, состояние соединений и направление правил. Обычная ACL и stateful firewall могут обрабатывать обратный трафик по-разному. Проверьте IPv6: фильтрация только IPv4 не охватывает другой стек.
Как проверить. Выполнены и положительные, и отрицательные тесты доступа с нужных сегментов. В правилах есть назначение, владелец и срок временного исключения.
Основа: CIS Control 12 — управление сетевой инфраструктурой.
12. Для корпоративного Wi‑Fi использовать индивидуальную аутентификацию
Правило. В управляемой корпоративной сети предпочтительна WPA2/WPA3‑Enterprise с 802.1X, RADIUS и EAP‑TLS, когда устройства и инфраструктура это поддерживают.
Как возникает риск. Общий PSK знают все подключённые сотрудники. Он попадает на личные устройства и передаётся дальше. Нельзя отозвать доступ одного человека, не изменив общий секрет; трудно связать разрешение с конкретной корпоративной идентичностью.
В WPA2‑Personal некоторые данные обмена при подключении позволяют проверять варианты пароля offline. Слабое слово из словаря может подобраться быстро; стойкий случайный пароль — совершенно другая задача. Перехваченный handshake не является открытым паролем. Kali Linux — набор инструментов, а не гарантия взлома «за пару минут».
В сетях без соответствующей защиты управляющих кадров поддельные сообщения отключения могут вызвать переподключение клиента. Защита управляющих кадров PMF уменьшает этот риск, но не превращает слабый PSK в сильный. WPA3‑Personal с SAE защищает от классического offline-подбора по пассивно перехваченному обмену; совместимый режим с WPA2 и качество реализации требуют отдельного внимания. WPS с PIN создаёт другой путь риска, поэтому в корпоративной сети его следует отключить.
Что настроить. Используйте индивидуальные сертификаты пользователей или устройств и управляемые Wi‑Fi-профили. RADIUS проверяет их и принимает решение о доступе. Клиенты должны проверять доверенный центр сертификации и ожидаемую идентичность сервера аутентификации.
Не разрешайте пользователю просто «принять любой сертификат». Поддельная точка с похожим SSID и неверно проверяемым сервером может создать условия для перехвата учётных данных в уязвимой схеме аутентификации. Само слово Enterprise в настройке этого не устраняет.
Для гостей создайте отдельный SSID и сегмент с ограниченным доступом. Если маленькая сеть пока использует PSK, задайте длинный случайный секрет, отключите WPS, изолируйте гостей и предусмотрите отзыв доступа. Такой промежуточный вариант не даёт управляемости индивидуальных идентичностей.
Как проверить. Устройство без нужной идентичности не входит в корпоративную сеть; отзыв сертификата учитывается выбранной схемой проверки. На стенде неверный сертификат сервера отклоняется. Проверьте поддержку PMF, режим безопасности каждого SSID и состояние WPS.
Основа: Microsoft — EAP и проверка сертификата сервера, Cisco — WPA3 и PMF. Механизм проверки вариантов WPA/WPA2 описан в документации Aircrack‑ng.
13. Контролировать доступ через кабель и сетевые розетки
Правило. Подключение кабеля не должно само по себе означать доступ ко всем корпоративным ресурсам.
Как возникает риск. Посетитель или подрядчик подключает неизвестное устройство к свободной розетке. Если порт сразу выдаёт корпоративный доступ, возникает ещё одна точка входа. Проводная среда не подтверждает личность подключённого клиента.
Что настроить. На поддерживаемой инфраструктуре используйте 802.1X, предпочтительно с сертификатами, и назначение роли или VLAN по результату аутентификации. Неизвестные устройства отправляйте в ограниченный сегмент, если такой сценарий предусмотрен.
Для принтеров и других устройств без 802.1X оформляйте отдельные исключения. Разрешение по MAC, включая MAB, слабее криптографической аутентификации: MAC можно подменить. Ограничивайте такой доступ сегментом и нужными сервисами.
Неиспользуемые порты отключайте; пользовательские порты не должны превращаться в trunk без решения администратора. Ограничьте доступ к шкафам и патч-панелям. Защиту от посторонних DHCP/ARP включайте по схеме сети, с правильно выбранными доверенными портами.
Как проверить. Тестовое неизвестное устройство не получает производственный доступ. Проверены исключения, сценарий отказа RADIUS и возврат сети после его восстановления. Не выбирайте автоматически полный доступ при отказе аутентификации.
Основа: Microsoft — 802.1X/EAP, CIS — управление сетевой инфраструктурой.
14. Удалённый доступ выдавать через контролируемую точку входа
Правило. Административные интерфейсы и RDP не должны быть свободно доступны из интернета.
Как возникает риск. Открытый сервис постоянно получает попытки входа и запросы к его уязвимостям. Перенос на нестандартный порт снижает часть шума, но не исправляет аутентификацию или уязвимость.
Что настроить. Используйте поддерживаемый VPN, защищённый шлюз или ZTNA-схему с MFA, проверкой устройства и ограничением ресурсов. Пользователь VPN не должен автоматически попадать во все внутренние сети.
Доступ подрядчика привязывайте к его задаче, сроку и конкретным системам. Обновляйте сам шлюз: средство удалённого доступа тоже может стать точкой компрометации. Для управления используйте отдельный узел и журналирование действий, где это оправдано.
Как проверить. С внешней стороны видны только согласованные входные сервисы. Из тестовой VPN-учётной записи доступны нужные ресурсы и недоступны остальные. Завершённый доступ отозван.
Основа: CIS Control 13 — мониторинг и защита сети.
15. Обновлять уязвимые компоненты и выводить неподдерживаемые
Правило. Обновления должны иметь приоритет по риску, срок внедрения и проверку результата.
Как возникает риск. Для известной уязвимости уже существует исправление, но внешний шлюз или приложение продолжает работать на старой версии. У неподдерживаемого продукта подходящего исправления может не появиться.
Что настроить. Учитывайте ОС, приложения, гипервизоры, сетевое оборудование, прошивки и агенты защиты. Отдельно отслеживайте компоненты, доступные из интернета, и уязвимости с подтверждённой эксплуатацией.
Для критичных систем проводите тест, сохраняйте возможность отката и согласуйте окно. Это не повод откладывать опасную уязвимость бессрочно: при задержке нужна временная мера, владелец и план завершения. Системы после окончания поддержки заменяйте или изолируйте до замены.
Как проверить. Подтверждены фактически установленные версии и устранение проблемы. Статус «обновление отправлено» не равен «обновление установлено».
Основа: CIS Control 7 — управление уязвимостями.
16. Укреплять настройки рабочих станций и серверов
Правило. Устройства должны иметь поддерживаемую базовую конфигурацию, защиту и минимальный набор включённых функций.
Как возникает риск. Ненужная служба создаёт дополнительный вход. Локальные права администратора увеличивают последствия вредоносного файла. Отключённый агент защиты перестаёт видеть события, хотя устройство выглядит исправным.
Что настроить. Используйте базовые настройки производителя или подходящие CIS Benchmarks, адаптированные к роли системы. Отключите неиспользуемые службы, ограничьте установку приложений и опасные сценарии запуска. Поддерживайте firewall хоста и средство защиты конечных устройств; проверяйте здоровье агентов, а не только факт установки.
Базовую политику сначала проверьте на пилотной группе. Для необходимого исключения определите причину, компенсирующую меру и срок пересмотра.
Как проверить. Контрольная группа сохраняет работоспособность, а ненужные сервисы недоступны. Отключение защиты замечается и вызывает действие ответственного.
Основа: CIS Control 4 — безопасная конфигурация.
17. Собирать логи и назначать реакцию на события
Правило. Важные события должны попадать в защищённый журнал, который кто-то просматривает и использует для решений.
Как возникает риск. После компрометации локальный журнал может быть удалён или перезаписан. Несогласованные часы мешают восстановить последовательность событий, а бесконечные уведомления приучают не обращать на них внимания.
Что настроить. Централизуйте события входа, MFA, изменения привилегий, сетевого доступа, защиты устройств и заданий backup. Синхронизируйте время. Ограничьте изменение журналов, определите срок хранения и защиту содержащихся в них данных.
Начните с небольшого числа полезных сигналов: новый привилегированный аккаунт, отключение защиты, изменение правил доступа, массовые ошибки входа, удаление копий или длительное отсутствие успешного backup. Для каждого сигнала задайте ответственного и процедуру.
Как проверить. Согласованное тестовое событие видно в журнале, его уведомление приходит нужному сотруднику, а действие выполнено. Не пишите в логи пароли, токены и лишние персональные данные.
Основа: CIS Control 8 — управление журналами.
18. Защищать данные шифрованием и управлять ключами
Правило. Для данных на устройствах, в копиях и при передаче выбирается подходящая защита; ключи имеют владельца и резервный способ доступа.
Как возникает риск. Потерянный ноутбук или диск может раскрыть информацию. Подмена сервера при отсутствии проверки сертификата позволяет перехватить данные или учётные сведения. Потеря единственного ключа шифрования может сделать собственные данные недоступными.
Что настроить. Используйте шифрование дисков корпоративных мобильных устройств, защищённые протоколы передачи и проверку сертификатов. Не делайте постоянным решением отключение проверки TLS или SSH-ключа сервера. Ограничьте экспорт ключей и храните восстановительные материалы с отдельным контролем доступа.
Разграничьте задачи: шифрование диска помогает при доступе к выключенному устройству, но не блокирует вредоносную программу, работающую в уже открытом сеансе пользователя.
Как проверить. Ключ восстановления доступен уполномоченному сотруднику по процедуре. Неверная идентичность сервера отклоняется, а чувствительные данные не передаются открытым протоколом.
Основа: OWASP — криптографическое хранение.
19. Учить сотрудников замечать фишинг и сообщать об ошибках
Правило. Сотрудник должен знать, куда сообщить о подозрительном письме, странице входа или неожиданном запросе MFA.
Как возникает риск. Сообщение от якобы руководителя создаёт срочность: открыть файл, ввести пароль или изменить платёжные реквизиты. Страх признаться в ошибке увеличивает время, в течение которого чужой доступ остаётся незамеченным.
Что настроить. Дайте короткую инструкцию с понятным каналом обращения. Объясните проверку адреса сервиса, неожиданных вложений и запросов второго фактора. Изменение реквизитов и другие чувствительные поручения подтверждайте по заранее известному независимому каналу.
Поддерживайте фильтрацию почты и защиту устройств. Обучение полезно, но не компенсирует отсутствие технической защиты. Учебные проверки согласовывайте и используйте для улучшения процесса, а не публичного наказания.
Как проверить. Сотрудники могут найти канал сообщения и объяснить первые действия. Подозрительные обращения разбираются, а обнаруженные ошибки превращаются в исправления.
Основа: CIS Control 14 — обучение безопасности.
20. Заранее определить действия при инциденте
Правило. Решения об изоляции, сохранении доказательств и восстановлении должны опираться на заранее согласованный план.
Как возникает риск. Во время атаки сотрудники одновременно перезагружают системы, удаляют файлы и восстанавливают копии. Это может уничтожить полезные сведения и вернуть в сеть ещё скомпрометированный сервис.
Что настроить. Назначьте координатора, технических исполнителей и контакт руководства. Подготовьте альтернативный канал связи на случай недоступности почты. Зафиксируйте условия изоляции устройства, порядок отзыва секретов, сохранения журналов и возврата сервисов.
Установите приоритет восстановления и критерии готовности. После восстановления данных нужно также закрыть путь первоначального доступа и проверить связанные системы. Существенные изменения конфигурации оформляйте с целью, проверкой и откатом, чтобы понимать состояние инфраструктуры.
Как проверить. Проведите учебное обсуждение сценария: подозрительный вход администратора или массовое изменение файлов. Команда знает, кто принимает решение, где находятся инструкции и как получить доступ к независимым копиям.
Основа: CIS Control 17 — реагирование на инциденты.
В каком порядке внедрять правила
Начните с того, что ограничивает наиболее опасные последствия: внешние точки входа, административные аккаунты, MFA, доступ к резервным копиям и проверка восстановления. Параллельно приведите в порядок учёт активов и доступов: без них невозможно надёжно определить охват мер.
Далее проверьте сегментацию, межсетевые правила, Wi‑Fi и проводной доступ. Изменения сначала отрабатывайте на ограниченной группе: ошибка ACL или профиля 802.1X тоже может остановить работу.
После этого закрепите процесс обновлений, сбор событий, обучение и тренировку реакции. Для каждой меры укажите владельца, срок, результат проверки и дату пересмотра. Исключения учитывайте так же внимательно, как обычные разрешения.
Что должно остаться у администратора после проверки
Результат — не только список галочек. Нужны актуальная схема сети и взаимодействий, реестр активов и доступов, процедура работы с секретами, подтверждённый тест восстановления, настройки аутентификации и понятный план реагирования.
Удобная запись проверки выглядит так: «Гостевой Wi‑Fi → административные интерфейсы: доступ запрещён; проверено с тестового клиента; дата; ответственный». Формулировка «сегментация настроена» не говорит, что именно было проверено.
Требования этой статьи — технический ориентир. Конкретная политика компании учитывает её процессы, данные и ограничения. Упомянутые международные рекомендации не являются автоматическим подтверждением выполнения всех применимых требований организации.
Полезные материалы и источники
Для настройки и диагностики сети пригодятся наши статьи «CLI-команды для коммутаторов» и «18 полезных скриптов MikroTik».
При подготовке использованы CIS Controls v8.1, рекомендации NIST по аутентификации, CISA по устойчивости к ransomware, OWASP по секретам и документация Microsoft/Cisco по сетевому доступу. Ссылки на конкретные материалы приведены рядом с правилами. Сверка источников: 8 октября 2026 года.
Нужно оценить настройки вашей компании и расставить приоритеты? Свяжитесь с АВАНГАРД ИТ — разберём доступы, сетевые границы, резервирование и готовность к восстановлению.