
После обновления Windows перестал работать корпоративный VPN? Сначала определите, на каком этапе обрывается подключение: поиск сервера, согласование IPsec, проверка учётной записи или доступ к ресурсам внутри туннеля. Одинаковое сообщение на экране ещё не означает одинаковую причину.
Это руководство относится к встроенному подключению L2TP/IPsec в Windows. Команды ниже читают настройки и журналы. Изменения на клиенте и VPN-шлюзе следует выбирать по результатам диагностики.
1. Что произошло с L2TP после обновлений января 2022 года
У первоначальной версии этой статьи был конкретный повод: обновление Windows 10 KB5009543 от 11 января 2022 года. Microsoft подтвердила сбой IPsec-соединений с Vendor ID; он мог затронуть L2TP и IKE. Исправление выпустили в KB5010793. Этот случай уже закрыт и не объясняет автоматически ошибки на современных сборках. Подробности — в описании KB5009543 Microsoft.
Сегодня не нужно устанавливать пакет 2022 года на другую версию Windows или удалять последнее обновление только из-за совпадения по времени. Сверьте продукт, сборку, номер KB и известные проблемы для своей версии. Исправление должно подходить именно к установленной системе.
2. Что записать до изменения настроек
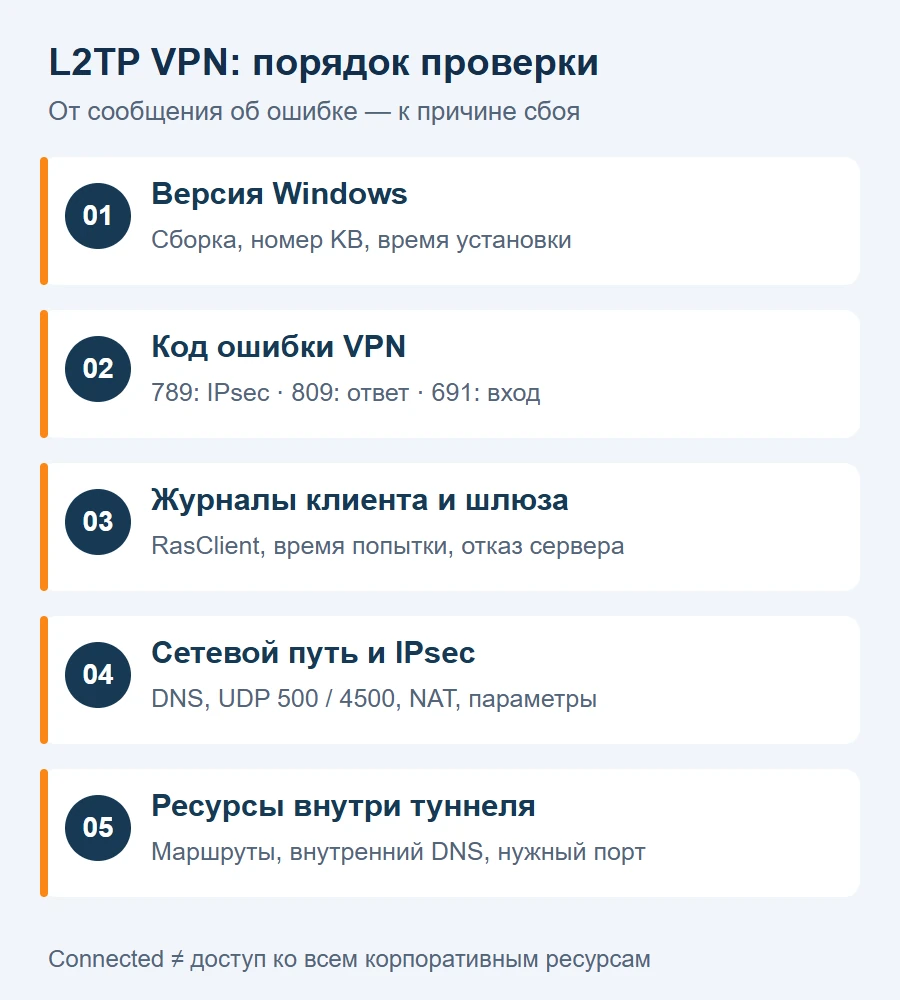
Откройте Win + R → winver и запишите версию и сборку Windows. В журнале обновлений найдите номер последнего установленного KB и время установки. Затем один раз повторите подключение и зафиксируйте точный текст ошибки, числовой код и время попытки.
Для сравнения нужны ещё несколько фактов:
- Работает ли тот же профиль у другого сотрудника?
- Подключается ли этот компьютер через другую разрешённую сеть, например мобильную точку доступа?
- Менялись ли адрес шлюза, сертификат, пароль, правила межсетевого экрана или настройки VPN-сервера?
- Проблема появилась на одном устройстве или сразу на нескольких?
Если сбой воспроизводится только в одной сети, начните с сетевого пути. Если одновременно перестали подключаться разные компьютеры, проверьте общий шлюз и серверные журналы. Такое сравнение помогает выбрать проверку, но само по себе ещё не доказывает причину.
3. Как проверить профиль L2TP в Windows
Откройте Windows PowerShell под учётной записью пользователя, у которого возникает ошибка. Посмотрите имя, адрес сервера, тип туннеля и состояние подключения:
Get-VpnConnection |
    Select-Object Name, ServerAddress, TunnelType, ConnectionStatus
Для профилей, созданных для всех пользователей компьютера, предусмотрен отдельный запрос; при необходимости откройте PowerShell от имени администратора:
Get-VpnConnection -AllUserConnection |
    Select-Object Name, ServerAddress, TunnelType, ConnectionStatus
Пустой список в первом запросе не означает, что общий профиль удалён. У нужного подключения проверьте TunnelType: L2tp и согласованный адрес шлюза. Случайно выбранный тип туннеля или старый адрес дают другой сценарий неисправности. Параметры команды описаны в документации Get-VpnConnection.
Не создавайте профиль заново до сравнения настроек: так можно потерять полезные сведения о прежней конфигурации. Предварительный ключ IPsec, пароль и закрытый ключ сертификата не отправляйте в переписке вместе с диагностикой.
4. Что означают ошибки 789, 809 и 691
Ошибка 789 указывает на сбой начального согласования безопасности L2TP. Проверьте соответствие параметров IPsec клиента и сервера: способ аутентификации, предварительный ключ либо сертификат, срок его действия и доступность закрытого ключа. Ошибка не является доказательством повреждённого обновления.
Ошибка 809 означает, что соединение не удалось установить из-за отсутствия ответа удалённого сервера. Возможные направления проверки — сетевой экран, NAT, доступность шлюза и прохождение трафика. Microsoft отдельно разбирает блокировку UDP 500 и 4500 в руководстве по устранению VPN-ошибок. Документ посвящён Always On VPN; рекомендации, относящиеся к другим типам туннелей, нельзя переносить на L2TP без проверки.
Ошибка 691 связана с отказом в доступе при проверке имени пользователя или пароля. Сверьте формат логина с требованиями организации, срок действия пароля и серверный результат аутентификации. Повторные попытки с неверным паролем могут привести к блокировке учётной записи.
Официальные формулировки кодов — в справочнике Microsoft. Числовой код задаёт направление поиска; окончательный вывод требует журналов обеих сторон.
5. Как посмотреть журнал RasClient
Повторите подключение и сразу откройте Просмотр событий → Журналы Windows → Приложение. Отфильтруйте события источника RasClient и найдите запись с нужным временем. Запишите код ошибки и идентификатор события.
Тот же журнал можно прочитать из PowerShell за последние два часа:
Get-WinEvent -FilterHashtable @{
    LogName = 'Application'
    ProviderName = 'RasClient'
    StartTime = (Get-Date).AddHours(-2)
} -MaxEvents 10 |
    Select-Object TimeCreated, Id, Message
Если событий не найдено, проверьте интервал, источник и наличие попытки подключения. Отсутствие записи не подтверждает исправность VPN. Синтаксис фильтра — в документации Get-WinEvent.
Сопоставьте время события с журналом VPN-шлюза. Если шлюз вообще не видит попытку, исследуйте путь до него. Если он получает запрос и отклоняет согласование или пользователя, проверяйте соответствующий этап. Перед передачей журнала удалите лишние сведения об учётных записях и внутренней сети.
6. Как проверить службы, связанные с VPN
Для просмотра состояния служб используйте Get-Service:
Get-Service -Name IKEEXT, PolicyAgent, RasMan |
    Select-Object Name, Status, StartType
IKEEXT связан с согласованием ключей IPsec, PolicyAgent — с политиками IPsec, RasMan — с подключениями удалённого доступа. Сопоставьте их состояние с утверждённой конфигурацией компьютера и журналами Windows.
Stopped сам по себе не доказывает неисправность: некоторые службы запускаются по требованию. Ищите ошибки запуска, отключённую службу или изменение корпоративной политики. Не переводите все службы в автоматический запуск без причины и не отключайте защитные компоненты для проверки. На управляемом устройстве локальную настройку также может вернуть групповая политика.
7. Как проверить DNS, UDP и NAT
Если адрес VPN-сервера задан именем, проверьте его разрешение. В примере используется зарезервированное демонстрационное имя: замените его на адрес своего шлюза.
Resolve-DnsName vpn.exampleКоманда Resolve-DnsName выполняет DNS-запрос. Полученный IP сравните с ожидаемым адресом. Успешный DNS-запрос подтверждает разрешение имени, но не доступность VPN. Ответ на ping тоже не доказывает прохождение IPsec; отсутствие ответа может объясняться запретом ICMP.
Администратору шлюза нужно проверить UDP 500 для IKE и UDP 4500 для NAT-T, правила межсетевого экрана и трансляции, а также поступление пакетов на сервер. Test-NetConnection с параметром -Port проверяет TCP, а не UDP (документация Microsoft) — проверка TCP 500 не заменяет диагностику IKE. Для подтверждения используют журналы экрана и согласованный захват пакетов.
Не открывайте UDP 1701 наружу как универсальный способ исправления: учитывайте защиту L2TP посредством IPsec и схему конкретного шлюза. Сравнение с другой разрешённой сетью полезно для выявления фильтрации или особенностей NAT, но изменение настроек требует проверки топологии.
Для некоторых сценариев с VPN-сервером за NAT Microsoft описывает параметр реестра AssumeUDPEncapsulationContextOnSendRule. Это решение для определённой схемы NAT-T, а не обязательная настройка каждого клиента. Применять его следует после подтверждения условий и подготовки способа возврата исходного значения.
8. VPN подключился, но сайт или сервер не открывается
Состояние Connected ещё не гарантирует доступ к корпоративным ресурсам. Теперь проверьте назначенный адрес, маршруты, внутренний DNS и права на нужный сервис. Домашняя и корпоративная сеть могут использовать одинаковую подсеть: тогда трафик способен уходить по локальному маршруту.
Посмотрите таблицу IPv4-маршрутов командой Get-NetRoute:
Get-NetRoute -AddressFamily IPv4 |
    Select-Object DestinationPrefix, NextHop, InterfaceIndex, RouteMetric
Затем проверьте именно нужный сервис. Например, для разрешённого внутреннего HTTPS-сервера:
Test-NetConnection -ComputerName 10.20.0.10 -Port 44310.20.0.10 — пример, замените его адресом своего сервера. Результат TcpTestSucceeded относится только к TCP-подключению на указанный порт. Он не проверяет права в приложении, сертификат сайта или вход пользователя.
Если по IP ресурс доступен, а по имени нет, исследуйте внутренний DNS. Если недоступен и по IP, проверяйте маршрут, экран, работу сервиса и правила доступа. Не включайте весь интернет через VPN только ради устранения одного отсутствующего маршрута: режим туннеля задаётся политикой организации.
9. Когда обновлять Windows и когда рассматривать откат
Обновления устанавливайте по принятому в организации процессу: подходящий поддерживаемый выпуск, проверка совместимости, окно обслуживания и контроль VPN после перезагрузки. Установка всех необязательных обновлений сразу затрудняет поиск причины и не служит универсальным исправлением L2TP.
Если Microsoft подтвердила проблему именно вашей сборки, следуйте её актуальному описанию исправления. Контролируемый откат конкретного обновления рассматривают, когда связь со сбоем подтверждена, доступны средства восстановления и учтён риск удаления исправлений безопасности. На рабочем компьютере это решение администратора, а не первый шаг пользователя.
Обычная поддержка Windows 10 завершилась 14 октября 2025 года; для ESU и отдельных редакций действуют свои условия. Проверьте статус установленного выпуска по информации Microsoft о завершении поддержки. Исправность VPN не заменяет поддержку и обновление самой системы.
10. Что передать администратору и как проверить результат
Подготовьте короткую заявку: версия и сборка Windows, установленный KB, имя профиля без секретов, код ошибки, время попытки, обезличенное событие RasClient и результаты сравнения сетей. Укажите, затронут один компьютер или несколько, и что менялось перед сбоем.
После исправления повторите подключение, проверьте необходимые внутренние ресурсы по имени и разрешённые действия в приложениях. Если решение требовало перезагрузки, выполните проверку после неё. Зафиксируйте причину, изменение и способ его отмены — это пригодится при повторном инциденте.
Можно ли исправить 789 сменой пароля? Не всегда: код относится к начальному согласованию безопасности, а пароль пользователя проверяется на другом этапе. Сначала изучите IPsec и журнал.
Нужно ли удалять VPN-профиль? Только если подтверждено, что проблема в нём, и сохранена утверждённая конфигурация. Пересоздание без сравнения не объясняет исходный сбой.
Есть ли одна команда, которая починит L2TP? Нет: причина может быть на клиенте, в сети или на шлюзе. Проверки выше помогают локализовать её без случайных изменений.
Если нужна помощь с корпоративным VPN, обратитесь в АВАНГАРД ИТ. Начнём с диагностики клиента, сетевого пути и шлюза, затем выберем исправление под вашу инфраструктуру.