
Публичный Wi-Fi становится услугой, когда подключение предсказуемо, гости изолированы от рабочих систем, а владелец может управлять временем и нагрузкой. Доход может давать платный доступ, оплачиваемое обслуживание площадки или улучшение основного сервиса. Само наличие точки доступа не гарантирует прибыль. Разберём техническую схему для кафе, гостиницы или коворкинга: отдельная гостевая сеть, DHCP, firewall, captive portal и проверяемые сценарии. Пример реализации — UniFi Network с совместимым шлюзом и точками; логика применима и к MikroTik/OpenWrt, но меню и механизмы авторизации у них отличаются.
Учебный план: Guest VLAN 40, подсеть 10.40.0.0/24, шлюз 10.40.0.1, DHCP 10.40.0.100–10.40.0.230, SSID AVG-Guest. Управление оборудованием — в отдельном VLAN 10, рабочие устройства — VLAN 20. Имена и адреса примерные: перед изменением проверьте пересечения с VPN, сетью провайдера и текущими VLAN. Все изменения начинаются с экспорта конфигурации, схемы портов и доступного проводного управления.
1. Разделить бизнес-модель и техническое обслуживание
Для платного доступа нужны тариф, срок действия, способ оплаты и возврата, поддержка и проверка подключения. Для бесплатного доступа — те же требования доступности и защиты, но другой источник оплаты. Продажа обслуживания площадке обычно включает мониторинг, обновления, резервирование конфигурации и обслуживание оборудования; рекламный портал дополнительно требует согласованной обработки данных.
Оцените модель на измеримых входных данных, а не обещании «каждый гость принесёт доход»:
Выручка доступа = оплаченные подключения × средний платёж
Операционный результат = выручка - канал - сервис авторизации
                        - обслуживание - платёжные расходы
Точка окупаемости зависит также от оборудования и монтажных затрат
Это структура расчёта, а не прогноз. Пилот должен измерять количество реальных сессий, долю завершивших вход, обращения в поддержку и пиковую нагрузку. Если радиосеть нестабильна, покупка ещё одного платёжного модуля не исправит качество услуги.
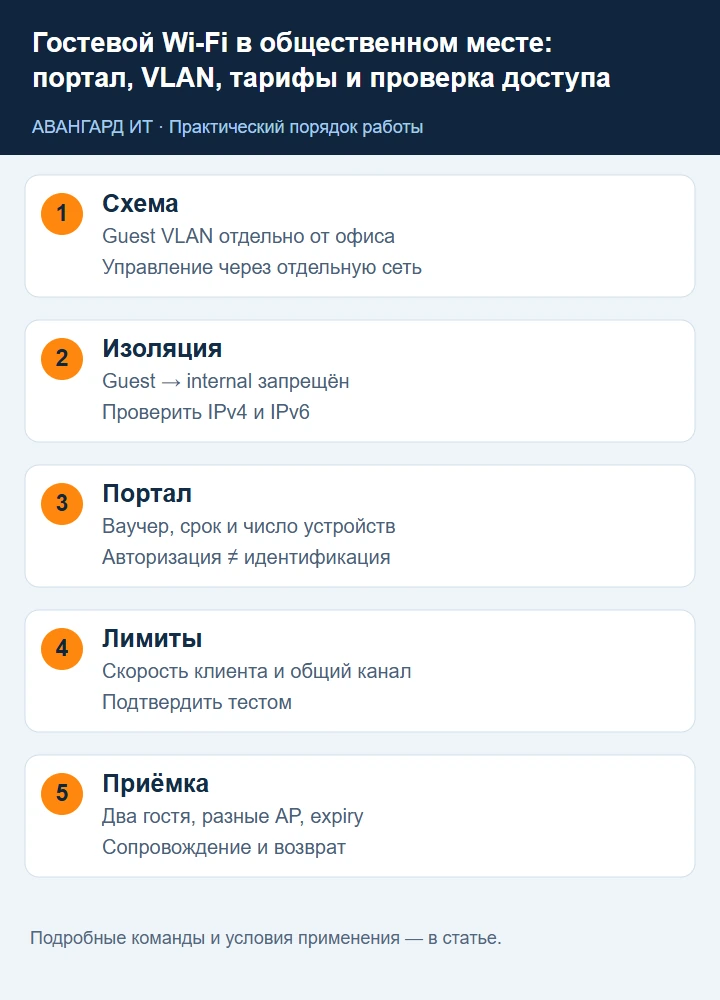
2. Создать гостевой VLAN и проверить путь до точки
В UniFi откройте Settings → Networks и создайте Guest с VLAN ID 40, указанной подсетью и DHCP. Точный вид раздела зависит от версии Network и шлюза: используйте актуальную справку установленного выпуска. На портах uplink между gateway, switch и AP VLAN 40 должен передаваться tagged. Management VLAN точки согласуется отдельно: не меняйте native VLAN удалённо без запасного пути управления.
В Settings → WiFi создайте AVG-Guest и привяжите его к Guest network. При наличии отдельного профиля switch port разрешите VLAN 40 на нужных uplink, а не на всех портах организации. На клиенте проверьте адрес и шлюз:
Get-NetIPConfiguration
ipconfig /all
ping 10.40.0.1
Адрес 169.254.x.x обычно означает, что DHCP не отработал. Проверяйте SSID→VLAN, allowed VLAN trunk, DHCP scope и relay, если сервер находится за маршрутизатором. Рабочий management интерфейс AP не доказывает, что гостевой VLAN доходит до DHCP.
3. Построить firewall-политику для гостя
На шлюзе сначала перечислите все внутренние сети, включая VPN, management, серверные и транзитные диапазоны. Правила guest→internal deny должны охватывать их фактически, а не только сеть офисных компьютеров. Оставьте необходимый доступ к DHCP, согласованному DNS и порталу, разрешите гостю выход в Internet, закройте управление самим gateway. Политику возвратного трафика задают через состояния соединений в соответствии с моделью firewall.
В актуальном UniFi встроенная гостевая зона называется Hotspot: назначьте ей VLAN 40 и проверьте zone assignment. Guest — наше имя сети, не встроенное имя firewall-зоны. В Network 9.4 откройте Settings → Zones → Create Policy; в 9.3 — Settings → Policy Engine → Zones → Create Policy. Для защиты внутренних ресурсов задайте Source Hotspot, Destination Internal, Action Block, IP Version Both и нужную сеть Guest. Повторите ограничение для VPN/DMZ, если они присутствуют. В Policy Table проверьте порядок относительно широких пользовательских allow.
Для Gateway разрешите необходимые DHCP/DNS и только согласованный путь к порталу; административный интерфейс контроллера гостям не открывайте. Для External оставьте принятый Internet-access policy, учитывая pre-auth ограничения captive portal и return traffic. Перед общим block создайте нужные узкие allow и проверьте их порядок. Название Guest само по себе не доказывает изоляцию. Официальная инструкция zone-based firewall.
IPv6 рассматривается отдельно. Если guest IPv6 не обслуживается, уберите router advertisements/DHCPv6 для этой сети и закройте маршрутизацию guest IPv6 политикой шлюза. Если обслуживается — примените равнозначные ограничения IPv6. Блок IPv4 не закрывает путь через IPv6.
4. Включить клиентскую изоляцию и проверить её с двух устройств
Firewall на L3 не обязательно увидит обмен клиентов внутри одного broadcast domain. Поэтому включите client isolation на гостевом SSID и проверьте также гостей на разных AP и проводные устройства того же VLAN. Разные вендоры ограничивают intra-BSS и межточечный обмен по-разному; одного переключателя недостаточно для вывода о полной изоляции.
В пилоте подключите два ноутбука. На первом запустите временный локальный сервер только в лабораторной папке, где нет конфиденциальных файлов:
mkdir -p "$HOME/guest-test"
cd "$HOME/guest-test"
printf '%s\n' 'guest isolation test' > index.html
python3 -m http.server 8080 --bind 0.0.0.0
Со второго гостевого устройства попытайтесь открыть http://IP-ПЕРВОГО:8080. Доступ должен быть запрещён при принятой политике. Повторите на другой AP и после roaming. Локальный firewall первого устройства может сам блокировать соединение и дать ложное ощущение правильной изоляции: контрольный тест в разрешённой лабораторной сети должен подтвердить работоспособность сервера. После проверки остановите сервер.
5. Настроить captive portal и ваучеры
В UniFi включите Hotspot Portal для гостевого SSID или network; затем выберите поддерживаемую модель доступа, например voucher. Определите срок, количество одновременных устройств, ограничения скорости и условия окончания сессии. Создайте один тестовый ваучер, проверьте вход и повторное использование. В реальном проекте не храните коды в общедоступной общей таблице.
Ваучер разрешает доступ, но не обязательно идентифицирует человека в юридическом смысле. Авторизация и идентификация — разные задачи. Механизм SMS, звонка или внешнего сервиса должен соответствовать согласованной модели предоставления услуги. Текущая документация UniFi Hotspots.
Порталу нужен корректный HTTPS-сертификат и стабильное имя. Не пытайтесь перехватить произвольный HTTPS-сайт подставным сертификатом: браузер обязан показать ошибку. Открытие портала обычно инициирует captive-network probe ОС; обязательно проверьте Windows, Android и iOS, а не только один браузер администратора.
6. Ограничить доступ до авторизации
До входа клиенту нужны только инфраструктурные сервисы и конкретные ресурсы портала. Walled garden должен включать необходимые домены/адреса авторизации и оплаты, но не широкие wildcard на крупные CDN без проверки: они могут открыть значительную часть Интернета. При внешней оплате проверьте все redirects и завершение транзакции на мобильном устройстве.
Зафиксируйте два сценария. Первый: новая сессия не открывает обычный сайт до входа, но открывает страницу авторизации. Второй: после успешного ваучера открывает согласованный внешний ресурс. При ложном «Internet available» проверьте кэш существующей сессии, MAC randomization, старый whitelist и обход по IPv6. Разрешение DNS не должно автоматически означать разрешение доступа к management адресу resolver.
Не собирайте содержимое HTTPS-трафика ради статистики посещений. Достаточны технические показатели сессий, если они нужны для услуги и согласованы правила обработки.
7. Настроить лимиты скорости и ёмкость сети
Для пилота можно начать с 5–10 Мбит/с на пользователя, но это пример настройки, а не универсальный норматив. Измеряйте реальные задачи посетителей: голос, видео, документы. Ограничение одного клиента не заменяет общий потолок guest WAN и справедливую очередь. Сто клиентов по 10 Мбит/с не превращаются в гигабит гарантированной услуги на канале 100 Мбит/с.
В UniFi создайте bandwidth profile и назначьте его guest SSID/voucher согласно доступным настройкам выпуска. Не меняйте лимиты корпоративного SSID. Для проверки используйте проводной локальный iperf3-сервер в специально разрешённом тестовом сегменте; после теста уберите временное firewall-исключение.
# Сервер в тестовой сети
iperf3 -s -1
# Гостевой клиент; адрес сервера заменить
iperf3 -c 10.50.0.10 -t 20
iperf3 -c 10.50.0.10 -R -t 20
-s -1 завершает сервер после одного клиента, поэтому для второго теста запустите его снова. Сравните предел профиля с фактическим результатом, учитывая protocol overhead. Большая задержка при заполненном WAN требует анализа очередей на шлюзе, а не увеличения transmit power AP.
8. Согласовать идентификацию и обработку данных
Для публичной площадки в России проверьте с оператором связи и ответственным за правовые требования, какая модель предоставления доступа действует именно у вас, кто выполняет идентификацию и кто хранит необходимые сведения. Не переносите старые инструкции по постановлениям 2014 года без проверки действующих правил. Настройка ваучера в контроллере не подтверждает правомерность всей услуги.
Письменно определите состав данных: что реально собирается, цель, срок хранения, доступ, удаление, договор с сервисом авторизации и действия при обращении пользователя. MAC randomization означает, что MAC не является надёжным постоянным идентификатором человека. Персональные данные не следует копировать в технический отчёт без необходимости. Актуальные акты проверяйте через официальный портал правовой информации, применимость — до запуска услуги, а не после появления жалоб.
Технический журнал должен помогать установить время сессии, результат входа и неисправность. Он не должен содержать пароль, SMS-код, полный платёжный реквизит или секрет интеграции.
9. Проверить типовые отказы и возврат
Если SSID виден, но DHCP не выдаётся — проверяйте VLAN path и scope. Если адрес получен, но портал не открывается — DNS, сертификат, время, probe ОС и разрешения pre-auth. Если портал доступен, но после входа нет Интернета — состояние сессии, gateway route, NAT и policy. Если доступ работает только у старых клиентов — сравните whitelist и сохранённые сессии.
Resolve-DnsName portal.example.com
Test-NetConnection portal.example.com -Port 443
Get-Date
Get-NetRoute -AddressFamily IPv4 | Sort-Object RouteMetric
portal.example.com заменяется фактическим именем. Проверьте сертификат в браузере без игнорирования предупреждения. План возврата включает экспорт контроллера, исходные SSID/VLAN/firewall и возможность закрыть гостевой доступ при неисправной авторизации. Откат не должен превращать сеть в открытый мост к офису. В аварийном режиме безопаснее объявить услугу временно недоступной и оставить корпоративную сеть независимой.
10. Принять площадку и передать в сопровождение
Проверьте новый вход, просроченный ваучер, лимит устройств, лимит скорости, client isolation, блок corporate/management, IPv6, roaming и работу после перезапуска точки. Проведите тест в час фактической нагрузки; пустое помещение не подтверждает ёмкость. Документируйте точку, switch port, VLAN, subnet, владельца сервиса и контакт поддержки.
Для сопровождения нужны контроль доступности controller/gateway/AP, занятости DHCP, uplink, WAN, срока сертификата и ошибок авторизации. Снимки конфигурации проверяют восстановлением на запасном оборудовании или в стенде. Дополнительные практические измерения приведены в инструкции по оптимизации Wi-Fi. Услуга готова, когда её может проверить и поддерживать другой администратор по переданной схеме, а не только автор первой настройки.