
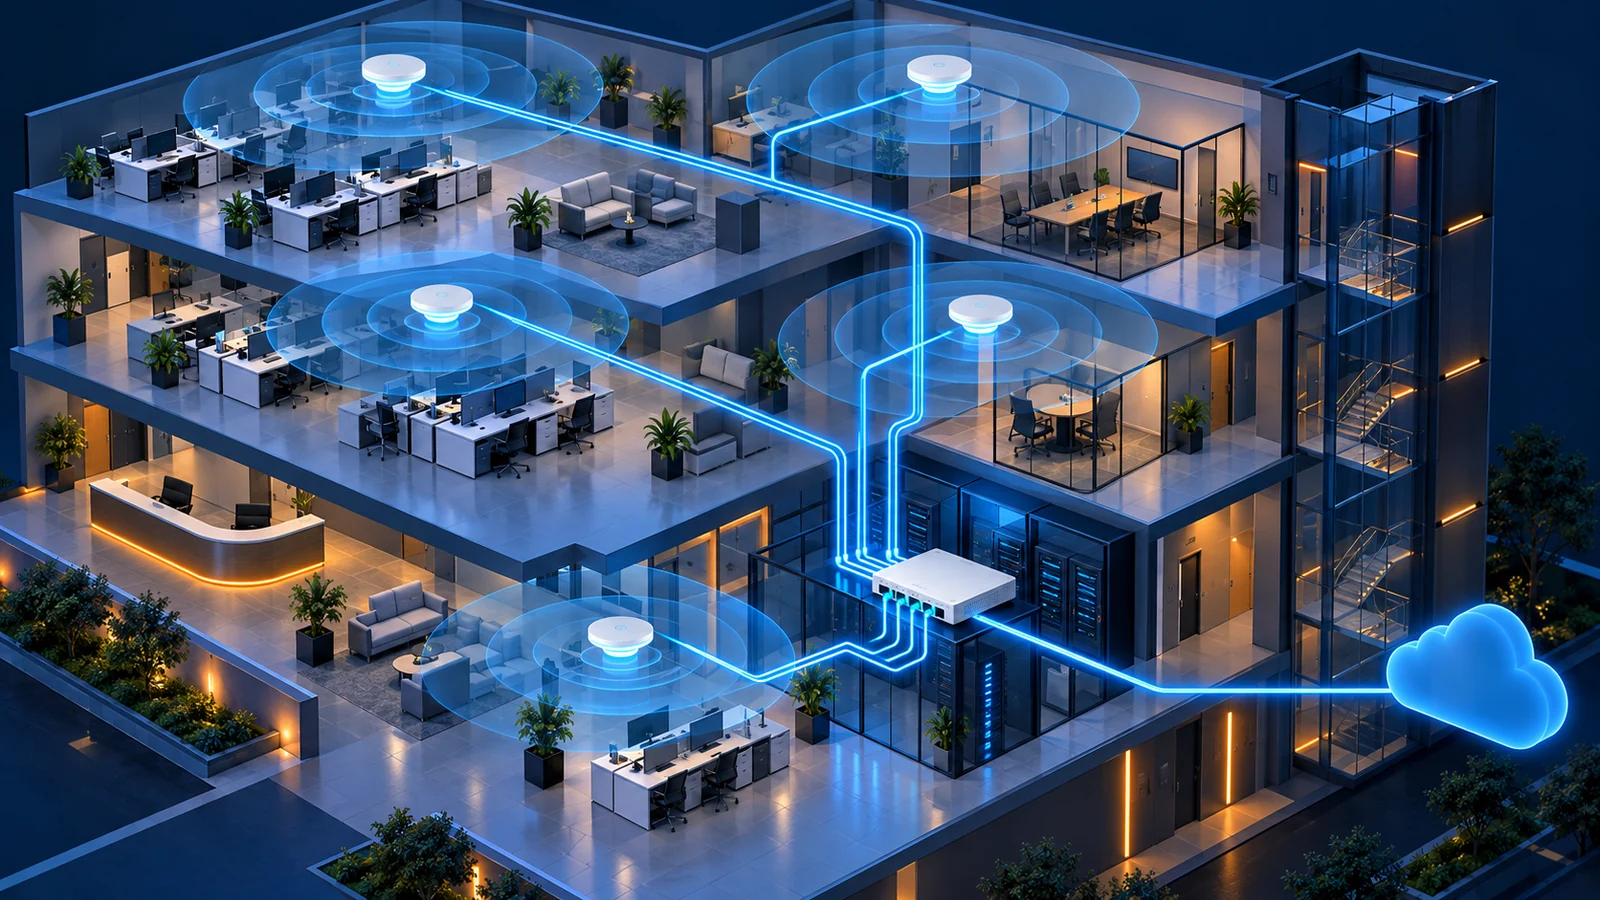
CAPsMAN нужен, когда точек MikroTik больше одной и одинаковые SSID, безопасность, каналы и обновления нельзя поддерживать вручную. Контроллер хранит профили и правила provisioning, точки CAP обнаруживают его, регистрируют радио и получают конфигурацию. Клиентский трафик при этом может обрабатываться на самой точке или, в новых версиях, передаваться контроллеру.
В RouterOS 7 существуют две разные системы: legacy CAPsMAN для /interface wireless и WiFi CAPsMAN для /interface wifi. Эта статья описывает WiFi CAPsMAN на RouterOS 7.26 для точек с wifi-qcom — например, cAP ax и hAP ax. Команды /caps-man из старых инструкций сюда не подходят; используется /interface wifi .... Для wifi-qcom-ac есть отдельные ограничения по VLAN и forwarding, которые разобраны ниже.
Пример состоит из контроллера 10.20.0.2 и двух cAP ax с управлением в VLAN/LAN 10.20.0.0/24. Основной SSID — Office-WiFi. Трафик обрабатывается on-cap: каждая точка локально мостит Wi‑Fi в проводную сеть. Это проще, масштабируется лучше и работает также с wifi-qcom-ac. Централизованный datapath через CAPsMAN рассматривается отдельно, потому что он появился только с RouterOS 7.21beta2 и повышает нагрузку на контроллер.
Что централизует CAPsMAN, а что остаётся на точке
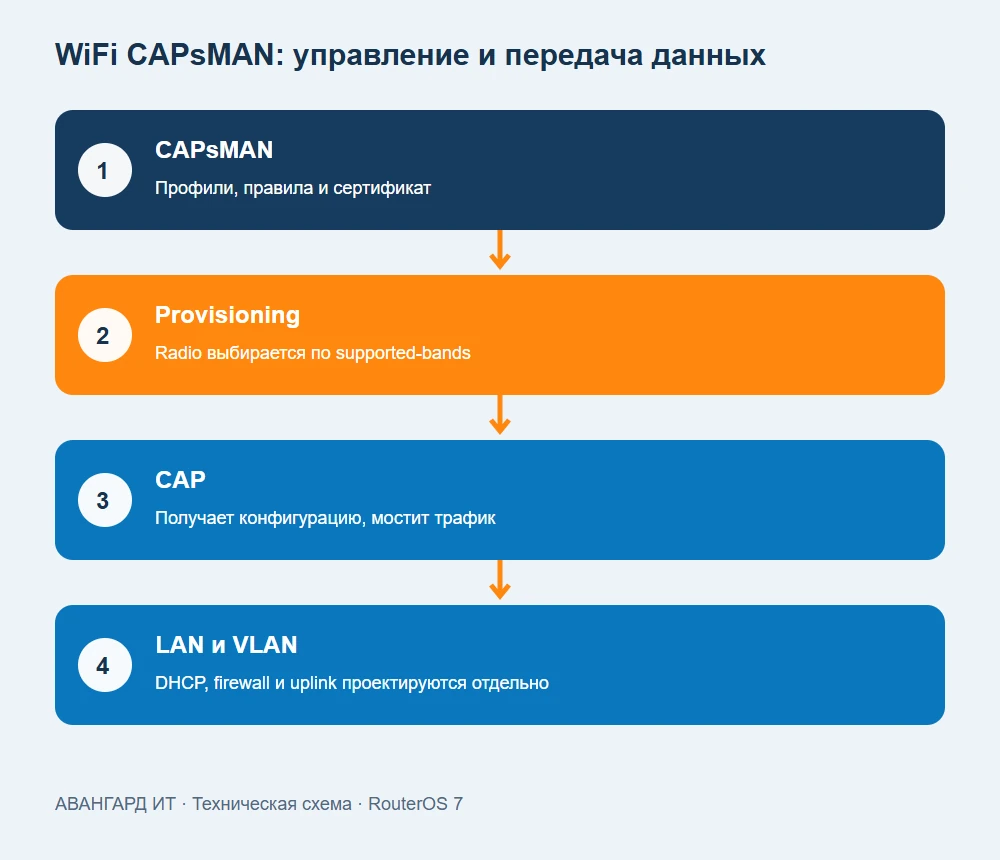
CAPsMAN создаёт управляемые Wi‑Fi interfaces, назначает configuration/security/channel/datapath profiles и применяет изменения к совпавшим radio. Он не заменяет DHCP, маршрутизацию, VLAN trunk, firewall и физический план каналов. Если uplink точки не передаёт нужную VLAN, правильная конфигурация SSID не даст клиенту адрес.
Provisioning выполняется при первом появлении radio или когда для него нет подходящего интерфейса. Изменение связанного профиля применяется к уже созданным интерфейсам без ручного reprovision. Принудительное Provision удаляет и создаёт интерфейс заново; его имя или ID может измениться и сломать ссылки bridge/firewall. Поэтому кнопку Provision не используют как «применить настройки».
| Компонент | Где находится | За что отвечает |
|---|---|---|
| CAPsMAN service | Контроллер | Регистрация CAP, профили и provisioning |
| CAP service | Точка | Поиск и соединение с контроллером |
| Security/config/channel profiles | Контроллер | SSID, WPA, country, band и ширина канала |
| Local datapath | Каждая точка | Передача клиентского трафика в локальный bridge/VLAN |
| DHCP/firewall | Маршрутизатор или L3 ядро | Адреса, межсетевой доступ и изоляция |
Проверить совместимость до миграции
На контроллере и каждой точке зафиксируйте RouterOS, architecture, packages, меню Wi‑Fi, bridge и IP. Точки должны видеть /interface wifi. Для пилота выровняйте стабильные версии RouterOS, но не включайте автоматическое обновление CAPs в первый день.
/system resource print
/system package print
/interface wifi print detail
/interface wifi radio print detail
/interface bridge print detail
/interface bridge port print detail
/ip address print
/ip route print
/export hide-sensitive file=before-capsman
/system backup save name=before-capsman password=<BACKUP_PASSWORD>
На точке с wireless нужен legacy CAPsMAN или заранее спланированная миграция пакета, если модель её поддерживает. ARM Wi‑Fi 5 иногда может перейти на wifi-qcom-ac, MIPS — нет. Замена пакета меняет драйвер и доступные свойства, требует локального окна и резервного способа подключения.
| Пакет точки | WiFi CAPsMAN | VLAN ID из datapath | Central forwarding |
|---|---|---|---|
wifi-qcom / wifi-qcom-be / wifi-mediatek | Да | Поддерживается в соответствии с драйвером | С 7.21beta2, проверять конкретный драйвер |
wifi-qcom-ac | Да | VLAN на CAP настраивается локально через bridge | Нет, только on-cap |
wireless | Нет, нужен legacy /caps-man | По правилам legacy CAPsMAN | Другая реализация |
Подготовить управление и проводной uplink
Контроллер и CAP должны иметь устойчивую IP-связность. В одном L2-сегменте CAP может найти контроллер автоматически, но в управляемой сети лучше указать caps-man-addresses=10.20.0.2. При routed management firewall должен разрешать служебный обмен между конкретными адресами, а DNS/route — работать до активации Wi‑Fi.
На каждой CAP создайте или используйте bridge, куда входит Ethernet uplink. Название может отличаться; далее используется bridge. Точка получает management IP по DHCP reservation или статически. Для диагностики проверьте пинг до контроллера с самой точки.
/ping 10.20.0.2 count=5
/ip route get 10.20.0.2
/interface bridge port print detail
/ip dhcp-client print detail
Если CAP управляется через tagged VLAN, сначала настройте bridge VLAN filtering и management VLAN по кабелю. Не переводите uplink в trunk одновременно с CAPsMAN без локального доступа: ошибка VLAN отрежет точку до того, как контроллер сможет что-либо исправить.
Создать профили безопасности на контроллере
Основная сеть использует WPA2/WPA3 PSK transition mode и выключенный WPS. Для полноценной корпоративной аутентификации проектируйте EAP-TLS/RADIUS; общий PSK здесь выбран, чтобы сосредоточиться на механике CAPsMAN.
/interface wifi security add name=sec-office \
    authentication-types=wpa2-psk,wpa3-psk \
    passphrase="<UNIQUE_WIFI_PASSPHRASE>" \
    ft=yes ft-over-ds=yes wps=disable

/interface wifi security print detail where name=sec-office
ft=yes включает 802.11r fast transition для совместимых клиентов, но сам по себе не гарантирует бесшовный роуминг. Клиент решает, когда переключаться; важны одинаковые SSID/security, перекрытие покрытия, канальный план и уровни мощности. Часть старых устройств плохо работает с 802.11r, поэтому пилотируйте на реальном парке и при необходимости создайте отдельный профиль без FT.
Создать каналы и configuration profiles
Для двух диапазонов нужны отдельные channel profiles. 2,4 ГГц получает ширину 20 МГц и неперекрывающиеся каналы 1/6/11. На 5 ГГц разрешаем 20/40/80 МГц и country-driven выбор. В сети с несколькими AP автоматический выбор является стартом; окончательный план строят после радиообследования и фиксируют частоты на конкретных точках или группах.
/interface wifi channel add name=ch-2g-ax \
    band=2ghz-ax width=20mhz \
    frequency=2412,2437,2462
/interface wifi channel add name=ch-5g-ax \
    band=5ghz-ax width=20/40/80mhz

/interface wifi configuration add name=cfg-office-2g \
    mode=ap ssid="Office-WiFi" country=Russia \
    security=sec-office channel=ch-2g-ax
/interface wifi configuration add name=cfg-office-5g \
    mode=ap ssid="Office-WiFi" country=Russia \
    security=sec-office channel=ch-5g-ax

/interface wifi channel print detail
/interface wifi configuration print detail \
    where name~"cfg-office"
Профили band рассчитаны на ax radio. Если в одной системе есть wifi-qcom-ac, создайте отдельные channel/provisioning rules для 2ghz-n и 5ghz-ac; не пытайтесь назначить 5ghz-ax старому радио.
Создать правила provisioning
Правила читаются сверху вниз и выбирают radio по supported bands. create-dynamic-enabled создаёт динамические управляемые интерфейсы и включает их. Имена интерфейсов могут меняться после reprovision, поэтому не стройте firewall на конкретном динамическом имени; используйте datapath, bridge/VLAN и interface lists.
/interface wifi provisioning add \
    action=create-dynamic-enabled \
    supported-bands=5ghz-ax \
    master-configuration=cfg-office-5g \
    comment="AX 5 GHz office"

/interface wifi provisioning add \
    action=create-dynamic-enabled \
    supported-bands=2ghz-ax \
    master-configuration=cfg-office-2g \
    comment="AX 2.4 GHz office"

/interface wifi provisioning print detail
Если правила перекрываются, первое совпавшее определяет результат. После добавления нового правила проверьте порядок. Для разных этажей или групп устройств можно использовать identity/radio matching, но это нужно проектировать так, чтобы новая точка не получила случайный профиль.
Включить CAPsMAN на контроллере
WiFi CAPsMAN требует сертификат. Значение ca-certificate=auto позволяет RouterOS создать CA автоматически. В пилоте сначала не требуем клиентский сертификат CAP; после регистрации и проверки можно включить require-peer-certificate=yes и зафиксировать доверие.
/interface wifi capsman set \
    enabled=yes interfaces=bridge \
    ca-certificate=auto

/interface wifi capsman print detail
/certificate print where name~"CAPsMAN|capsman"
interfaces=bridge ограничивает работу управляющим bridge. Не выставляйте контроллер на WAN. Если management идёт через другой VLAN/interface, укажите фактический интерфейс и ограничьте firewall адресами CAP.
CAPsMAN не может управлять собственными локальными radio через configuration.manager=capsman так же, как удалёнными CAP. Для радио на самом контроллере назначьте те же configuration profiles непосредственно или provision их через /interface wifi radio с учётом ограничения из документации.
Подготовить CAP с локальной передачей трафика
На каждой cAP ax создайте datapath, связанный с локальным bridge, укажите его физическим radio и включите CAP service. capsman-or-local позволяет точке использовать локальную конфигурацию, если CAPsMAN недоступен; для строго централизованной модели применяют capsman, но сначала проверьте поведение при отказе контроллера и перезагрузке точки.
/interface wifi datapath add name=capdp \
    bridge=bridge traffic-processing=on-cap

/interface wifi set [find where default-name=wifi1] \
    configuration.manager=capsman-or-local \
    datapath=capdp disabled=no
/interface wifi set [find where default-name=wifi2] \
    configuration.manager=capsman-or-local \
    datapath=capdp disabled=no

/interface wifi cap set \
    enabled=yes discovery-interfaces=bridge \
    caps-man-addresses=10.20.0.2 \
    slaves-datapath=capdp

/interface wifi cap print detail
/interface wifi print detail
Для hAP ax²/hAP ax³ MikroTik рекомендует RSTP на bridge. Он предотвращает петли, если CAP имеет несколько Ethernet-подключений:
/interface bridge set [find where name=bridge] protocol-mode=rstpПосле применения CAP должен показать current-caps-man-address=10.20.0.2, а на контроллере появятся remote CAP и provisioned interfaces. Если адрес пуст, сначала устраняйте IP/firewall/discovery, а не пересоздавайте provisioning.
Проверить регистрацию и итоговую конфигурацию
На контроллере смотрите CAP, radio и динамические interfaces. Итоговые значения важнее содержимого профиля, потому что прямые свойства могут его перекрывать.
/interface wifi capsman remote-cap print detail
/interface wifi radio print detail
/interface wifi print detail
/interface wifi registration-table print detail
/log print where topics~"caps|wifi"
На CAP:
/interface wifi cap print detail
/interface wifi print detail
/interface wifi registration-table print detail
/interface bridge port print detail
Ожидается connected CAP, два provisioned radio на устройство, правильные SSID/country/security и running interfaces. Клиент должен получить DHCP из сети bridge, открыть нужные ресурсы и перемещаться между точками без длительного разрыва. Проверьте реальный BSSID до и после перемещения: сохранение одного BSSID означает, что клиент не роумился.
Локальная и центральная передача трафика
До RouterOS 7.21 WiFi CAPsMAN поддерживал только local forwarding. Начиная с 7.21beta2 появились traffic-processing=on-capsman и защищённый вариант, но они отправляют весь клиентский трафик на контроллер и увеличивают CPU/RAM и требования к uplink. wifi-qcom-ac central forwarding не поддерживает вовсе.
| Режим | Путь клиентского трафика | Когда применять |
|---|---|---|
on-cap | Wi‑Fi → локальный bridge/VLAN CAP | Базовый выбор для филиалов и большинства офисов |
on-capsman | Wi‑Fi → псевдотуннель → контроллер | Когда нужна централизованная точка включения и проведён расчёт нагрузки |
on-capsman-secure | То же, с защищённым псевдотуннелем | При требованиях к защите транспортного сегмента и поддержке версии/драйвера |
Не переключайте готовую сеть на central forwarding одной строкой. Сначала посчитайте суммарный Wi‑Fi throughput, CPU контроллера, MTU, отказоустойчивость и влияние разрыва CAPsMAN. Пилотируйте одну точку и один SSID.
Добавить VLAN для основной и гостевой сети
Для wifi-qcom CAPsMAN может передать vlan-id через datapath. Однако проводной bridge VLAN table на CAP и trunk uplink всё равно должны пропускать VLAN. Для wifi-qcom-ac VLAN tagging через CAPsMAN datapath не поддерживается так же: PVID/VLAN настраивают локально на CAP.
Принцип для ax-сети: создать на контроллере два datapath profiles с VLAN 10 и 20, две configurations, назначить гостевую как slave configuration, а на CAP обеспечить tagged trunk. Пример фрагмента профилей:
/interface wifi datapath add name=dp-main vlan-id=10 \
    traffic-processing=on-cap
/interface wifi datapath add name=dp-guest vlan-id=20 \
    traffic-processing=on-cap

/interface wifi security add name=sec-guest \
    authentication-types=wpa2-psk,wpa3-psk \
    passphrase="<UNIQUE_GUEST_PASSPHRASE>" wps=disable

/interface wifi configuration add name=cfg-guest-5g \
    mode=ap ssid="Office-Guest" country=Russia \
    security=sec-guest channel=ch-5g-ax datapath=dp-guest
Перед назначением убедитесь, что VLAN 10/20 созданы на L3-шлюзе, DHCP scopes работают, CAP uplink tagged, а native management VLAN не потеряется. Сам CAPsMAN не создаёт DHCP и firewall guest isolation. Гостевой VLAN должен быть запрещён к корпоративным подсетям и управлению точками.
Настроить роуминг без ложных ожиданий
Одинаковые SSID и security profiles являются базой. 802.11k/v помогают клиенту узнать соседние точки, 802.11r ускоряет переаутентификацию, но решение о переходе всегда остаётся за клиентом. Если точки кричат слишком громко, ноутбук может держаться за далёкий BSSID. Если покрытия не перекрываются, быстрый roaming не спасёт физический разрыв.
Проверяйте roaming реальным звонком или непрерывным ping, одновременно наблюдая registration tables на двух CAP. Запишите BSSID, время перехода, потери и модель клиента. Не объявляйте сеть бесшовной по наличию ft=yes.
Обновлять профили без массового простоя
Изменение configuration/security/channel profile автоматически распространяется на связанные interfaces; ручной reprovision не нужен. Любая смена SSID, пароля или канала может разорвать текущие соединения, поэтому применяйте её группами и в окно.
Сначала клонируйте профиль, назначьте пилотной точке через отдельное provisioning rule, проверьте клиентов, затем меняйте основную группу. upgrade-policy=require-same-version не включайте без репозитория пакетов, резерва и теста архитектур: неудачное обновление может оставить CAP без управления.
Диагностировать проблемы по уровням
CAP не видит контроллер: проверьте IP, route, caps-man-addresses, discovery interface, firewall и правильное время. CAP подключён, radio нет: проверьте supported bands и порядок provisioning. Radio provisioned, SSID нет: смотрите итоговый interface, country/channel и no supported channels. SSID есть, DHCP нет: проверяйте datapath, bridge/VLAN и проводной trunk. IP есть, LAN/Internet нет: переходите к L3 gateway/firewall.
Если после изменения профиля интерфейс не изменился, сравните /interface wifi print detail и print detail config: прямой override может иметь более высокий приоритет. Удаляйте только конкретное override, не сбрасывайте radio целиком без причины.
План отказа и откат CAP
Перед массовым вводом отключите контроллер в тестовое окно и посмотрите поведение running CAP, затем перезагрузите одну пилотную точку. Результат зависит от manager mode и сохранённой локальной конфигурации; его надо подтвердить на вашей версии, а не предполагать.
Для возврата одной CAP под локальное управление выключите CAP service, верните manager в local и назначьте сохранённый профиль. Делайте это по кабелю.
/interface wifi cap set enabled=no
/interface wifi set [find where default-name=wifi1] \
    configuration.manager=local
/interface wifi set [find where default-name=wifi2] \
    configuration.manager=local
/interface wifi print detail
На контроллере сначала выключите provisioning rules, затем CAPsMAN service. Не удаляйте профили, пока они применены к локальным radio контроллера.
/interface wifi provisioning disable [find]
/interface wifi capsman set enabled=no
/interface wifi capsman remote-cap print
Результат законченного внедрения
Контроллер видит каждую CAP и её radio, профили явно разделены по band и типу драйвера, локальный datapath/VLAN доказан тестом DHCP и трафика. Изменение профиля распространяется без reprovision, гостевая сеть изолирована, roaming измерен на реальных клиентах, а отключение контроллера и откат одной точки проверены. Схема содержит management IP, uplink VLAN, модель, package и radio MAC каждой CAP.
Заполните протокол внедрения CAPsMAN: версии, пакеты, сертификаты, список CAP/radio, provisioning, VLAN, DHCP, roaming, throughput, отказ контроллера и rollback. Это позволяет следующему администратору заменить точку без угадывания скрытых зависимостей.
Команды и ограничения сверены с руководством WiFi CAPsMAN RouterOS 7.26, справочником нового меню Wi‑Fi и обзором совместимости Wireless/CAPsMAN.