

ЦОД — центр обработки данных: площадка, где для серверов организованы питание, охлаждение, связь, физическая защита и обслуживание. Сам сервер выполняет вычисления. Дата-центр создаёт условия, чтобы он мог работать предсказуемо и чтобы предусмотренные сбои не превращались в длительную остановку.
Разберём это на схемах и реалистичных иллюстрациях: что находится вокруг стойки, как различаются услуги и какие вопросы задать перед переносом инфраструктуры. Обложка — созданная иллюстрация типового машинного зала, а не фотография площадки AVG IT. Источники проверены 12 ноября 2026 года.
Серверу недостаточно розетки и интернет-кабеля
Энергия и предусмотренный резерв.
Отвод тепла от оборудования.
Подключения и сетевые пути.
Допуск людей и контроль среды.
Наблюдение, обслуживание, реакция.
Сервер выполняет вычисления; инженерные системы создают условия для его работы.
Представим сервер с 1С, почтой и файлами компании. В офисе его работа зависит от электричества здания, температуры помещения, местного провайдера и человека, который сможет прийти к оборудованию. В ЦОД эти зависимости обслуживаются как отдельные инженерные и организационные системы.
Это не означает, что любой сервер в дата-центре автоматически защищён от всех отказов. Конкретная площадка, схема подключения, услуга и обязанности сторон должны соответствовать потребностям приложения. Сервер может быть доступен, а 1С — не работать из-за ошибки СУБД или отсутствия лицензии.
Что арендуют в стойке: место, мощность и подключения
Сетевые подключения оборудования.
Вычисления и данные.
PDU и подключения по проекту.
Одной высоты в U недостаточно для заказа размещения.
Порядок и расположение устройств условные. Реальные габариты, вес и подключения согласуют до доставки.
Стойка размещает серверы, коммутаторы и другие устройства. Высоту оборудования обозначают в U; это не показатель вычислительной мощности. Помимо высоты важны глубина, вес, направляющие, разъёмы питания и направление воздушного потока. В руководстве Vertiv объясняется конструкция серверной стойки.
Для заказа мало фразы «нужно поставить один сервер». Сообщают модель, размеры, число блоков питания, потребление в пике, сетевые порты и нужную схему доступа. Короткий сервер и тяжёлая дисковая полка одинаковой высоты могут предъявлять разные требования.
Пустое место в шкафу не доказывает, что там есть свободная электрическая и охлаждающая мощность. Возможность роста согласуют отдельно: дополнительные U, киловатты, порты и условия увеличения нагрузки.
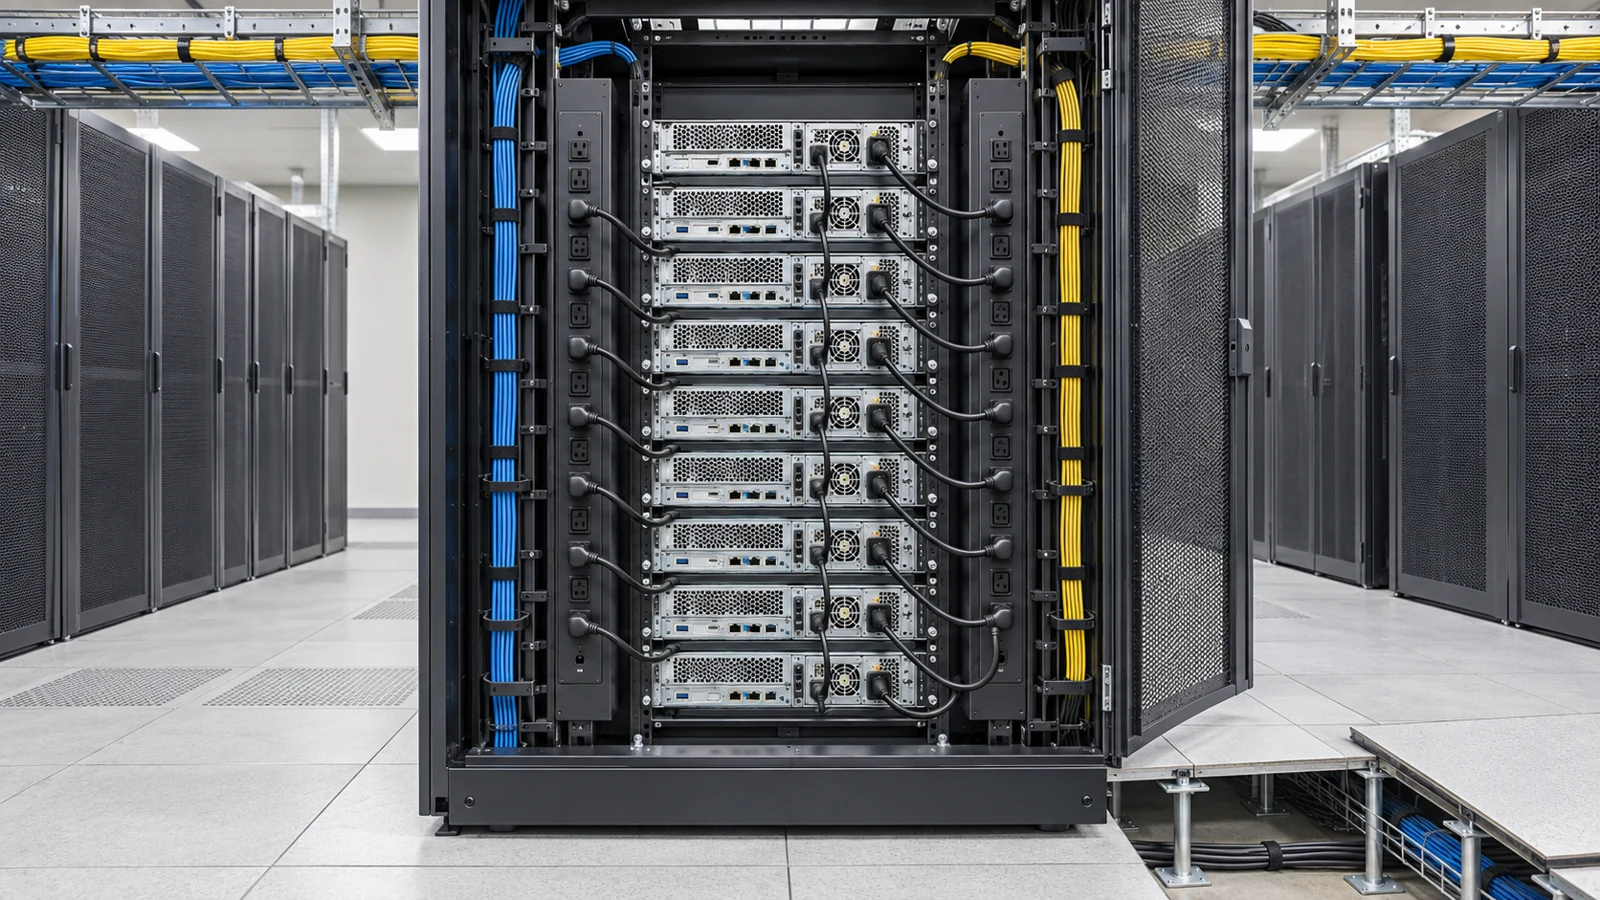
Кабельные трассы и фальшпол: порядок тоже влияет на надёжность
- Кабельные лотки. Силовые и информационные линии организуют с учётом электромагнитной совместимости, обслуживания и требований проекта. Для оптики соблюдают радиус изгиба; тяжёлые пучки не должны висеть на портах.
- Разделение A/B. Если оба луча проходят через одну уязвимую зону, повреждение трассы способно затронуть оба. Цветовая маркировка помогает обслуживанию, но не создаёт независимость сама по себе.
- Фальшпол. Пространство под съёмными плитами может использоваться для инженерных коммуникаций или подачи воздуха. Он есть не во всех ЦОД: возможны верхние трассы и другие схемы охлаждения.
- Перфорация и заглушки. Плитки подачи ставят там, где воздух нужен проекту; лишние отверстия и незаделанные проходки нарушают распределение потока. Допустимую нагрузку пола и стойки проверяют до установки тяжёлого оборудования.
Питание: чем отличаются ИБП и генератор
Внешний источник по проекту.
Резервный источник при готовности системы.
Поддерживает питание в переходном режиме.
Доводит питание до оборудования.
Получает питание по выбранной схеме.
Объяснение ролей, не электрический проект. Конкретная архитектура, резерв и автономность могут отличаться.
ИБП поддерживает питание при предусмотренных нарушениях и даёт время перейти на другой источник либо завершить работу по плану. Генератор может обеспечивать более длительную работу, но требует запуска, топлива, обслуживания и исправной схемы переключения. Один не отменяет другой.
АВР — автоматический ввод резерва, организующий переключение источников в предусмотренной схеме. PDU распределяет питание к оборудованию стойки. Это разные элементы, а не разные названия одного «бесперебойника».
Автономность ИБП зависит от нагрузки, батарей и условий эксплуатации. Номинал в кВА и допустимая активная мощность в кВт — разные величины. В руководстве Schneider Electric рассматриваются мощность и время работы. Для площадки важна проверка всей цепочки, включая обслуживание и переходные режимы.
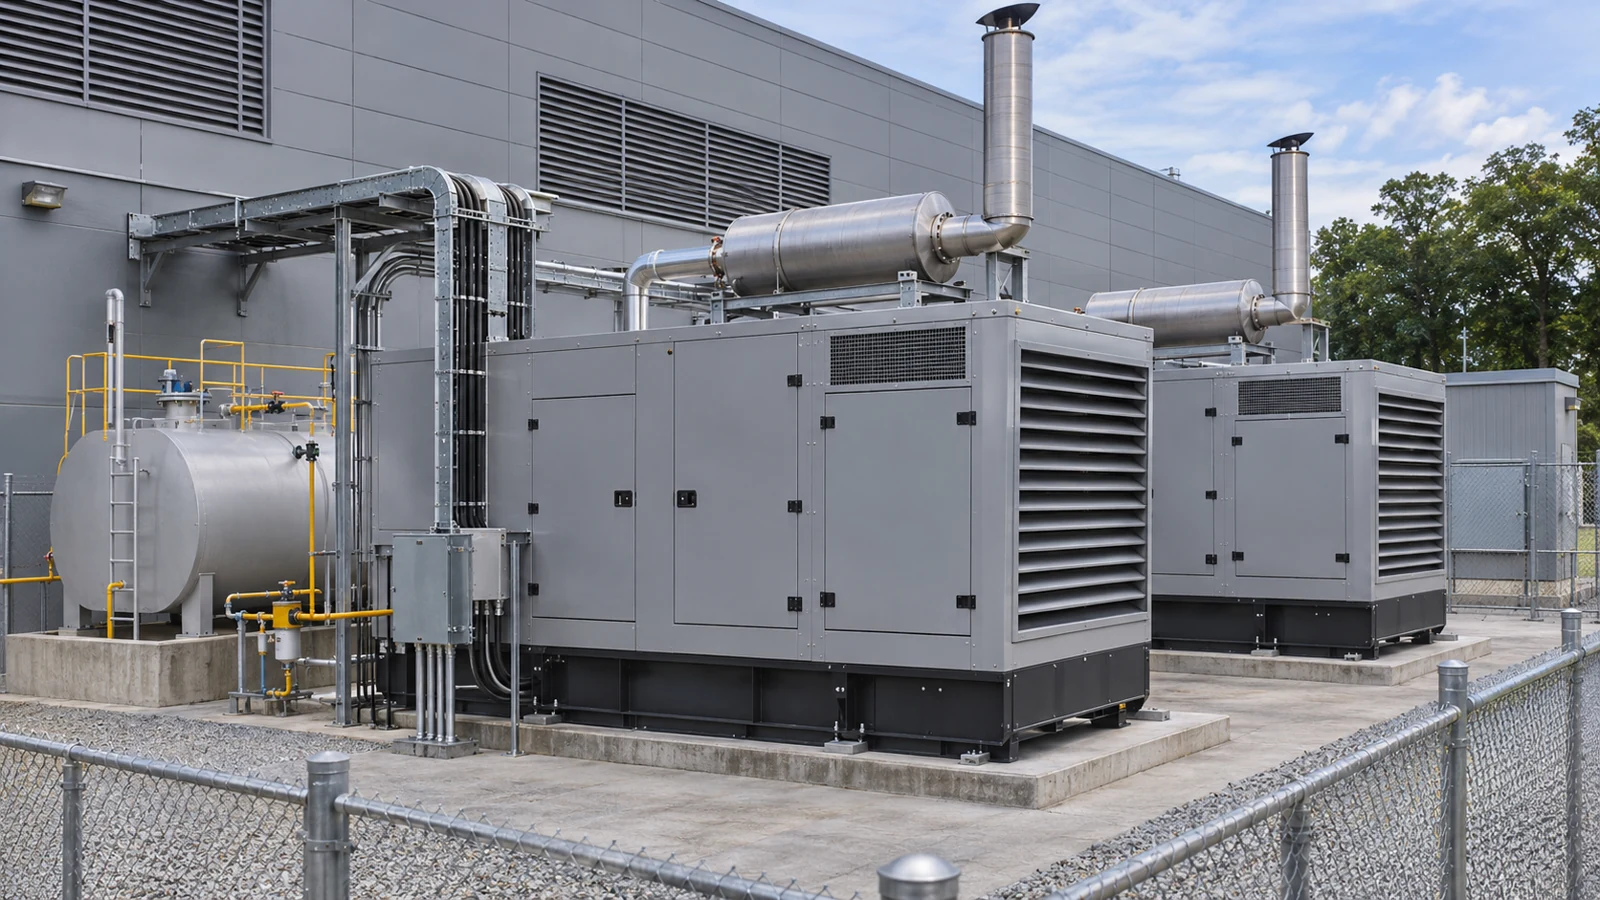
Что происходит, когда пропадает городское питание
- Автоматика обнаруживает нарушение внешнего электроснабжения. ИБП поддерживает критичную нагрузку на время перехода.
- ДГУ запускается и выходит на допустимые параметры. Переключение выполняется предусмотренной проектом автоматикой.
- Генератор принимает согласованную нагрузку. Важны не только серверы, но и необходимые насосы, охлаждение, автоматика и связь.
- При длительной аварии работают топливный запас, доставка топлива и дежурная служба. После устойчивого восстановления сети выполняют предусмотренный возврат и восстановление резерва батарей.
При выборе площадки спрашивают не только «есть ли дизель», но и на сколько часов хватает топлива при оговорённой нагрузке, как организована дозаправка, когда проводили испытание под нагрузкой и что происходит при обслуживании одной ДГУ. Проверяют стартерные батареи, топливную систему, охлаждение двигателя, выхлоп и историю работ. Конкретное время запуска и автономность берут из документации объекта.
Первая категория, особая группа и два городских ввода
В терминологии ПУЭ первая категория предполагает два независимых взаимно резервирующих источника и автоматическое восстановление питания при потере одного. Для особой группы первой категории предусматривают дополнительный третий независимый источник. Это не «нулевая категория» и не другое название Tier IV: у классификаций разные предметы оценки.
Два кабеля от города ещё не означают два независимых источника. Уточняют подстанции, секции шин, общие участки трасс и последствия аварии каждой общей зависимости. Два внешних ввода, ДГУ и ИБП выполняют разные роли; число устройств на фотографии не подтверждает категорию.
Категорию и требования к конкретным электроприёмникам устанавливают при проектировании. Для российских объектов отдельно проверяют применимость СП 541.1325800.2024 и проектную документацию. Не стоит автоматически приписывать особую группу любому серверному залу или считать категорию обещанием отсутствия простоев приложения.
Что означают N+1, 2N и две линии A/B
Проверяют состав, мощность и общие зависимости.
Проверяют работу при потере соседнего тракта.
При потере одного тракта оставшийся должен обеспечивать требуемую работу.
Две розетки не доказывают независимость. Схема применима при соответствующей конструкции оборудования и площадки.
N — необходимая рабочая мощность или число компонентов для заданной нагрузки. N+1 добавляет один резервный компонент соответствующей системы. 2N предполагает две полные системы необходимой мощности. Эти обозначения нужно относить к конкретному участку: например охлаждению или ИБП, а не ко всему ЦОД одной фразой.
Два кабеля питания могут вести в один PDU или общую зависимую цепочку. Поэтому A/B проверяют по реальным маршрутам и возможностям при потере одной линии. Для сервера с двумя блоками питания важно, чтобы оставшийся тракт выдерживал нужную нагрузку. Два БП с номиналом по 1,2 кВт не означают, что сервер постоянно потребляет 2,4 кВт.
Для оборудования с одним вводом возможны отдельные технические решения, но их пригодность подтверждают проектом. Схема в разделе объясняет смысл резервирования; это не инструкция по монтажу электроснабжения.
Как выглядят лучи A и B у самого сервера
- Луч A: своя предусмотренная цепочка распределения → PDU A в стойке → первый блок питания сервера.
- Луч B: альтернативная цепочка → PDU B → второй блок питания.
- После потери одного луча: оставшийся путь, его автоматы, PDU, кабели и БП должны выдерживать требуемую нагрузку. Контролируют не только общие кВт, но и ограничения отдельных розеток, групп и фаз.
- Один БП: возможен подходящий стоечный АВР/ATS, если его параметры и переходный режим совместимы с оборудованием. Дешёвый удлинитель не заменяет такую систему.
Пример реализации с двумя вводами к стойке и АВР для одновводного оборудования приведён в документации Selectel. Наличие измерения тока, удалённого управления розетками и журналов событий у PDU зависит от модели: не любой PDU обладает всеми этими функциями.
Охлаждение: холодный воздух должен попасть в сервер
Подаётся к входу оборудования.
Забирает воздух и выделяет тепло.
Отводится от выхода оборудования.
Типовой передне-задний поток. Важно не допускать короткого возврата горячего воздуха на вход; направление конкретных устройств проверяют.
Серверы выделяют тепло. Для типового оборудования с передним забором воздуха важно подать охлаждённый воздух к входу и отвести нагретый сзади. Холодные и горячие коридоры, заглушки свободных мест и организация потоков уменьшают смешивание. Принцип описан у Vertiv.
Показания датчика на стене не обязательно отражают температуру на входе верхнего сервера. Контролируют реальные зоны оборудования, нагрузку, влажность и предусмотренные режимы. Не вся техника использует одинаковое направление воздуха; сетевые устройства и нестандартные узлы проверяют отдельно.
Резерв охлаждения должен работать при обслуживании и отказе компонента, если это требуется проектом. Наличие двух кондиционеров ещё не доказывает, что каждый справится с необходимой нагрузкой. Электрическая мощность системы охлаждения и её способность отводить тепло — не одна величина.
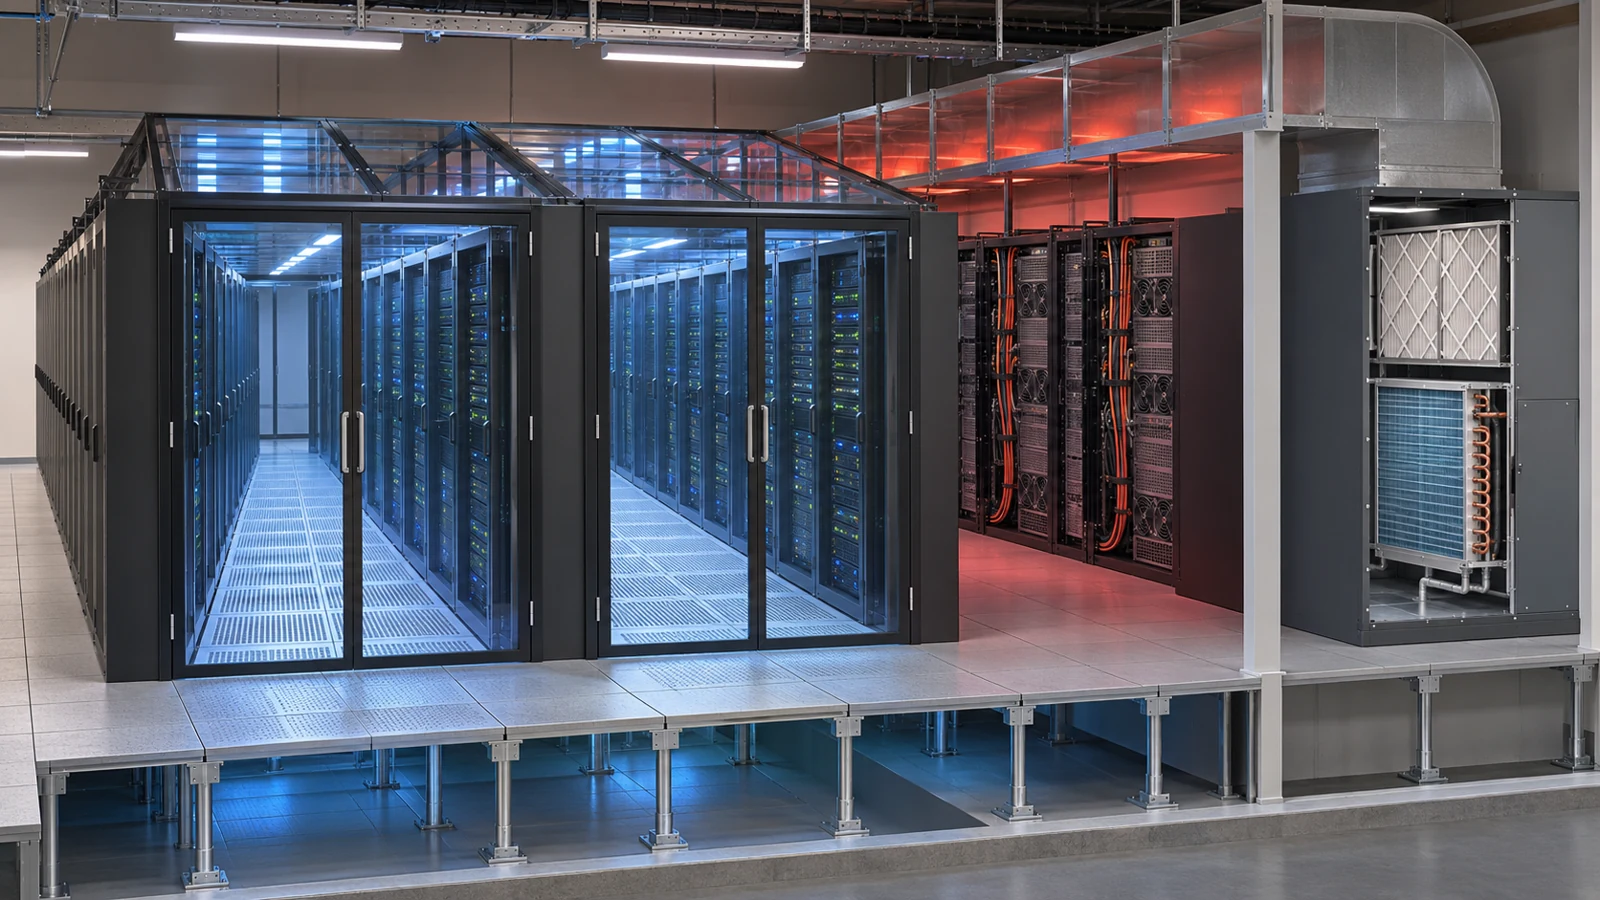
Холодный и горячий коридоры: что именно изолируют
В холодном коридоре стойки стоят передними сторонами друг к другу: серверы получают подаваемый воздух. В горячем — задними: там собирается нагретый выхлоп. Двери и верхнее перекрытие помогают отделить выбранную зону. Изолировать можно холодную либо горячую зону; воздушные пути проектируют целиком, а не выбирают только цвет плитки.
Очистка воздуха: не только прохлада
- Пыль. Фильтрация притока и циркулирующего воздуха, уборка и контроль строительных работ уменьшают загрязнение оборудования. Забитый фильтр ухудшает поток, поэтому его состояние контролируют и обслуживают.
- Влажность и конденсация. Контролируют допустимый для оборудования режим и точку росы. Нельзя задавать одну универсальную влажность для любых серверов и систем охлаждения.
- Проводящие частицы и коррозионные примеси. Это отдельные риски: обычный пылевой фильтр не решает автоматически проблему газовых загрязнений.
- Практическая проверка. Уточняют требования установленного оборудования, схему фильтрации, обслуживание и результаты контроля среды. Наличие кондиционера не подтверждает чистоту воздуха.
Например, Dell для PowerEdge R7615 отдельно задаёт условия по частицам и газовым загрязнениям. Это пример требований производителя конкретного сервера; переносить его параметры без проверки на любое оборудование нельзя.
Связь: два провайдера не всегда два независимых пути
Их питание, сеть и доступ тоже нужны.
Проверяют основной и резервный путь.
Приложение должно быть доступно по нужному протоколу.
Оператор, маршрутизатор, VPN и DNS могут быть отдельными зависимостями. Два названия провайдеров не доказывают независимость путей.
Для доступности приложения важен весь путь: сеть ЦОД, маршрутизаторы, каналы операторов, соединение с офисом, VPN, DNS и доступ клиента. Два оператора могут использовать общую кабельную трассу или оборудование. Независимость уточняют по проекту, а не только по двум названиям в договоре.
При выборе услуги проверяют скорость, ограничения трафика, внешние адреса, маршрутизацию, возможность кросс-соединений и процедуру переключения. Для больших копий и переноса данных нужен реальный пропускной ресурс, а не только высокая скорость порта на коммутаторе.
Защита от DDoS, межсетевой экран и защищённый доступ — отдельные функции. Их наличие, режим и границы ответственности уточняют явно. Размещение в ЦОД само по себе не означает, что сеть клиента и его веб-приложение уже защищены от всех атак.
Физическая защита и безопасность среды
Дата-центр организует допуск людей, регистрацию посещений, наблюдение и контроль работ с оборудованием. Клиенту важно знать, кто может открыть стойку, заменить диск, подключить консоль и вывезти устройство. Размещение в общей стойке и отдельный закрываемый шкаф дают разные модели доступа.
Пожарное обнаружение, средства тушения, контроль протечек и другие меры выбирают для конкретного объекта с учётом его требований. Нельзя объявить одну технологию универсально обязательной для любой площадки только потому, что она есть на фотографии.
Физическая охрана не заменяет права администратора, шифрование, управление ключами и контроль удалённого доступа. При передаче дисков на замену или утилизацию заранее согласуют порядок обращения с данными и подтверждение выполненных действий.
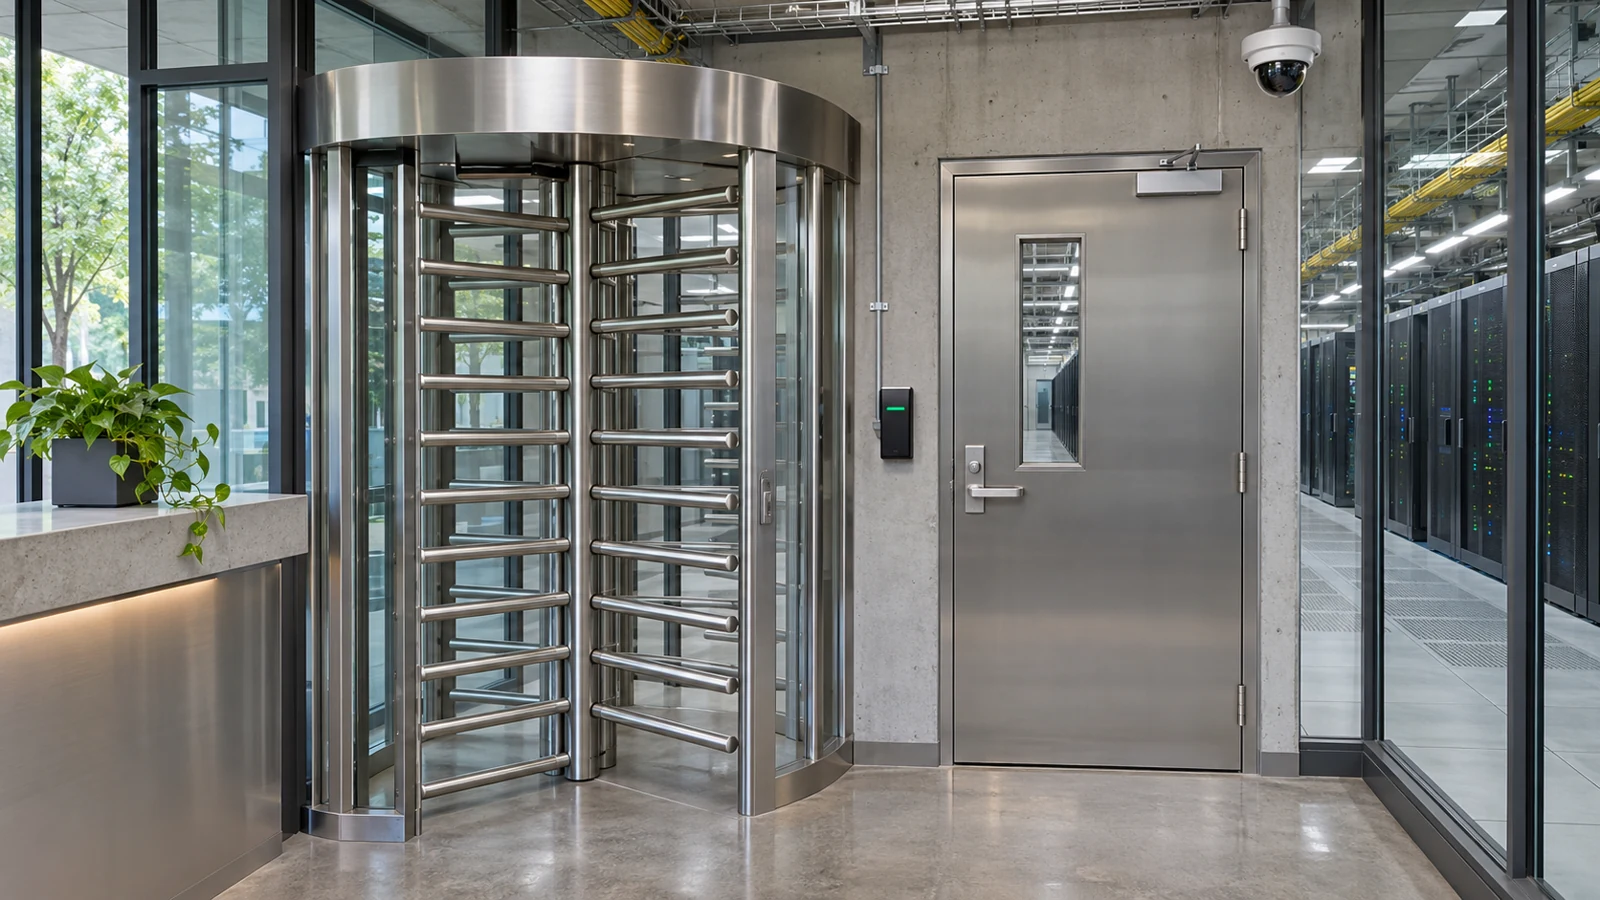
Полноростовой турникет, шлюз и допуск к стойке
Полноростовой турникет или шлюзовая кабина помогают ограничивать проход в защищённую зону. Но барьер не исключает проход следом за другим человеком сам по себе: нужны правила доступа, наблюдение и реакция охраны. Для оборудования и людей, которым турникет не подходит, предусматривают отдельный контролируемый путь с учётом доступности и эвакуации.
- Именные разрешения и согласование посещения: кто, когда и к какому оборудованию допущен.
- Регистрация входа и выхода, сопровождение подрядчиков, отмена временных доступов после работ.
- Проверка доступа к конкретной стойке, учёт доставки, замены и вывоза устройств.
- Разбор событий по журналам и записям наблюдения; режим хранения и права просмотра согласуют отдельно.
Эксплуатация: что делает дежурная смена
Инженерная инфраструктура требует наблюдения, проверок, планового обслуживания и реакции на инциденты. ИБП без проверки батарей, генератор без обслуживания и резервный канал без проверки переключения могут не помочь в нужный момент.
Для клиента важно различать мониторинг площадки и мониторинг приложения. Дежурная служба может видеть питание и климат, но не знать, что перестал формироваться отчёт 1С. Прикладные метрики, журналы и контрольные действия организуются отдельно.
Remote hands, или «удалённые руки», обычно означает согласованные физические действия: проверить индикацию, подключить кабель, заменить компонент по заданию. Восстановление базы, настройка маршрутизации или поиск ошибки программы не должны молча считаться включёнными в такую услугу.
Tier: характеристика площадки, а не гарантия приложения
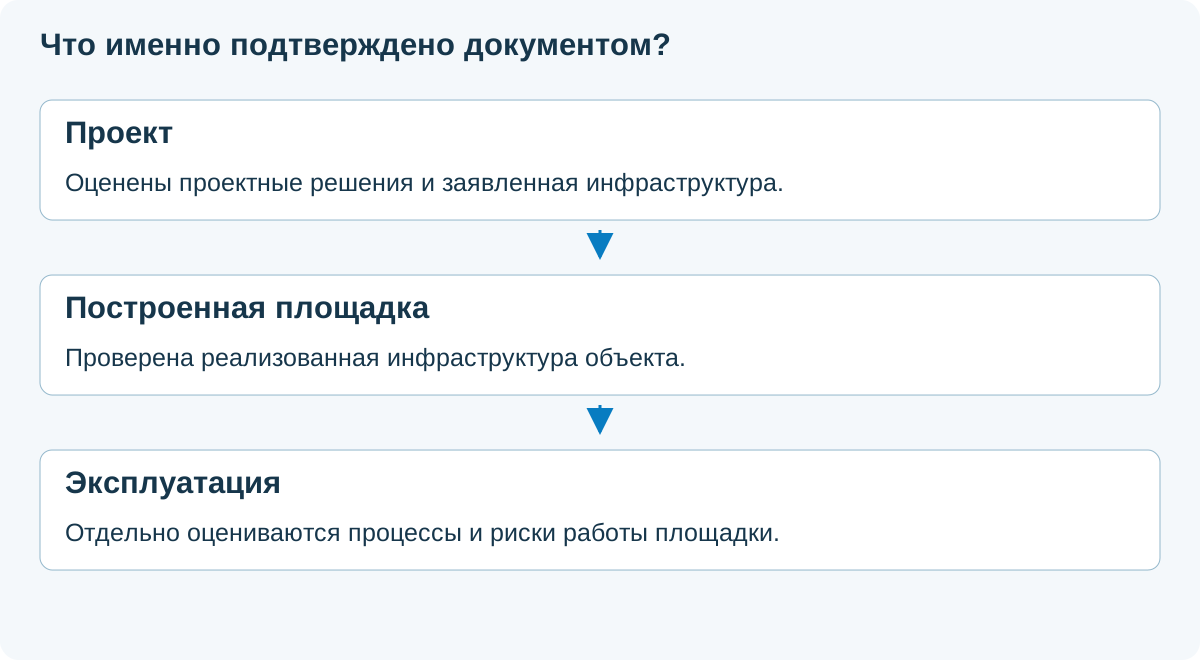
Uptime Institute различает уровни инженерной инфраструктуры. Tier I описывает базовую инфраструктуру, Tier II добавляет резервные компоненты, Tier III — возможность обслуживания без остановки ИТ-нагрузки в рамках требований класса, Tier IV — дополнительную отказоустойчивость.
Уточняют, что именно подтверждено: проект, построенная инфраструктура или эксплуатация. Эти этапы сертификации различаются. Для конкретного предложения проверяют площадку, область и действующие документы. Слова «уровня Tier III» в рекламе не равны подтверждению любого объекта и любой услуги.
Tier нельзя автоматически переводить в гарантированный процент доступности вашей 1С. Приложение зависит от сервера, сети, СУБД, настроек и сопровождения. SLA услуги, порядок измерения, исключения и восстановление оценивают отдельно. В этой статье не заявляется сертификация площадки AVG IT.
Colocation, выделенный сервер и облако
Ваше оборудование размещается на площадке провайдера.
Оборудование или виртуальные ресурсы предоставляются как услуга.
При colocation компания обычно сохраняет владение сервером и отвечает за его жизненный цикл в согласованном объёме. Площадка предоставляет оговорённые место, питание, связи и инженерные условия. Пример состава услуги можно посмотреть у Selectel; условия конкретного договора могут отличаться.
При аренде выделенного сервера клиент получает физический сервер провайдера. Облачная ВМ предоставляет виртуальные ресурсы, а физический слой обычно обслуживает провайдер. Ни один формат не означает автоматически полное администрирование ОС, 1С, почты и резервных копий.
Управляемые услуги могут включать больше задач, но это нужно подтвердить перечнем работ. Выбор делают по нагрузке, требованиям, владению оборудованием, доступам и процессу восстановления, а не по одному слову «облако».
Кто отвечает за свет, сервер, ОС и данные
Питание, климат, допуск и согласованные связи.
Сервер, диски, ВМ и их доступность.
ОС, СУБД, лицензии, копии и контроль работы.
Это слои ответственности, а не путь сетевого запроса. Исполнителей назначают по фактическому договору.
Для проекта составляют границу ответственности: инженерия, оборудование, гипервизор, ОС, СУБД, приложение, лицензии, копии и пользовательский доступ. Для каждого пункта должны быть исполнитель, способ обращения и критерий результата.
Например, питание стойки восстановлено, но сервер не загрузился. Это уже отдельный этап диагностики. ОС загрузилась, но приложение не подключается к базе — ещё один. Уведомление площадки «инцидент закрыт» не всегда означает, что компания снова может выписывать документы.
Особенно важно распределить действия при внерабочем времени: кто имеет право согласовать перезапуск, где ключи и доступы, кто проверяет данные после возврата и кто сообщает бизнесу о готовности.
Три прикладных ситуации
В офисе пропало питание
Сервер в ЦОД продолжает работать, но сотрудники не могут к нему подключиться: в офисе выключились маршрутизатор, коммутатор и компьютеры. Решение зависит от задачи — резерв питания доступа, другой канал или согласованный удалённый режим работы.
Повредилась трасса связи
Второй оператор поможет только если доступен альтернативный путь и настроено переключение. После восстановления проверяют VPN, маршруты и пользовательские операции, а не только ответ на ping.
На сервере отказал диск
ЦОД может физически заменить накопитель по согласованной процедуре. Состояние RAID, восстановление данных и проверка приложения требуют назначенного исполнителя. Диск на полке без процедуры и доступа не обеспечивает восстановление сам по себе.
Почему сервер в ЦОД всё равно нужно копировать
Сервер и основные данные.
Отдельные доступы, хранение и история.
Возврат данных и реальной работы приложения.
Площадка может быть надёжной, но логические ошибки и удаление данных требуют резервных копий.
Инженерная надёжность площадки не предотвращает ошибочное удаление документов, шифрование, логический сбой базы или компрометацию администратора. Копии должны иметь отдельную защиту, сроки хранения и понятный порядок восстановления.
Размещение копии в другой папке того же массива сохраняет общую зависимость. Вторая площадка может уменьшить некоторые риски, но нужно проверить независимость, доступность копий и способ возврата. Репликация также не заменяет историю резервных копий: ошибочные изменения способны попасть на обе стороны.
Целевые сроки восстановления и допустимую потерю изменений определяют для приложения, а затем проверяют опытом. Без такого опыта нельзя обещать бизнесу, что «из ЦОД восстановим всё за несколько минут».
Что спросить у площадки до заказа
- Где физически размещается оборудование и какие документы подтверждают заявленные характеристики?
- Какие мощность, подключения A/B, разъёмы и условия увеличения нагрузки предоставляются?
- Как организовано охлаждение и какие параметры контролируются у оборудования?
- Какие пути связи, операторы, скорости, адреса и ограничения доступны?
- Каков порядок допуска людей, доставки, замены и вывоза оборудования?
- Что входит в удалённые руки, как согласуются работы и кто отвечает ночью?
- Как измеряется SLA, сообщаются инциденты и проводятся плановые работы?
- Как устроены копии, аварийный доступ, расторжение и возврат данных?
Ответы полезно собрать в один проектный документ. Не заменяйте проверку независимости цепочек фотографией двух кабелей или общим обещанием «всё резервировано».
Как перенести сервер без неприятных сюрпризов
- Соберите модели, размеры, вес, энергопотребление, сетевую схему и зависимости приложений.
- Согласуйте площадку, подключения, доступ и дату работ.
- Проверьте резервные копии и возможность восстановления до перевозки.
- Подготовьте адресацию, VPN, DNS, лицензии и порядок переключения.
- Задайте окно, критерии остановки и план возврата.
- После размещения проверьте питание, сеть, запуск ОС, приложение и доступ пользователей.
- Обновите документацию, мониторинг и контакты сопровождения.
Проверка должна включать реальную бизнес-операцию: открытие базы, проведение документа либо работу почты. То, что сервер виден в панели удалённого управления, подтверждает только часть результата.
Простой пример: сколько мощности нужно стойке
Пусть шесть серверов в рассматриваемом режиме потребляют по 600 Вт, а сеть и сопутствующее оборудование — ещё 200 Вт. Сумма: 6 × 600 + 200 = 3 800 Вт, или 3,8 кВт. Если для этого условного расчёта выбран запас 30%, планируемая мощность составит 4,94 кВт. Это не универсальная норма резерва.
При непрерывной неизменной нагрузке 3,8 кВт за 30 суток получится 3,8 × 24 × 30 = 2 736 кВт·ч. Запас мощности нельзя автоматически прибавлять как постоянно потребляемую энергию. Реальная нагрузка меняется; модель оплаты может учитывать зарезервированную мощность, измеренную энергию или другой договорный показатель.
Пример не включает расчёт всей инженерии площадки и не является тарифом. Для проекта используют измеренный пик, паспортные ограничения и условия отказа одного тракта. В кВт описывают мощность, в кВт·ч — энергию за период; путать их в заказе нельзя.
Как выбрать формат для бизнеса
Если есть подходящее оборудование и команда сопровождения, может подойти colocation. Если нужен отдельный физический ресурс без собственной закупки — аренда сервера. Если важны быстрый выпуск ВМ и изменение ресурсов — облако. Требования к данным, лицензиям и доступности способны изменить этот выбор.
Сравнивайте одинаковые задачи и состав услуги: аппаратную конфигурацию, доступность, хранение, копии, сеть, поддержку и работы по приложению. Не сопоставляйте цену только электричества в офисе с полной арендой и не обещайте, что любой вариант всегда дешевле остальных.
Для критичного сервиса проектируют весь путь: площадка, ресурсы, приложение, доступ сотрудников и восстановление. ЦОД — важный слой этой системы, но не единственный.
Шаблоны для подготовки размещения
Поможем выбрать ресурсы и организовать сопровождение
ИТ-аутсорсинг
- Обследование приложений и зависимостей.
- План переноса, доступов и мониторинга.
- Копии и проверка восстановления.
Согласуем границы работ и результат.
Обсудить сопровождениеОблачные ресурсы
- Подбор вычислений и хранения.
- Тестовый контур и план миграции.
- Проверка сети и требований доступности.
Подберём инфраструктуру под задачи компании.
Подобрать ресурсыВопросы и ответы
ЦОД и облако — одно и то же?
Нет. ЦОД — площадка и инженерная инфраструктура. Облачная услуга использует ресурсы такой инфраструктуры, но имеет собственные функции и границы ответственности.
Два блока питания гарантируют резервирование?
Нет. Нужно проверить подключения и всю цепочку. Два кабеля в одну общую зависимую систему не дают независимых трактов.
Генератор заменяет ИБП?
Нет. У них разные задачи и режимы работы; важна согласованная схема перехода и проверка под нагрузкой.
Tier III гарантирует бесперебойную работу 1С?
Нет. Это характеристика определённой инженерной инфраструктуры. Приложение, оборудование и связь имеют дополнительные зависимости.
При colocation площадка администрирует мою базу?
Только если это явно включено в услугу. Размещение и прикладное сопровождение нужно различать.
Место в стойке означает доступную мощность?
Нет. Высота, питание, охлаждение, вес и подключения проверяются отдельно.
Копии нужны, если площадка хорошо резервирована?
Да. Резерв инженерии не заменяет защиту от удаления, шифрования и логических ошибок данных.
Обложка показывает собственный ЦОД AVG IT?
Нет. Это созданная иллюстрация типового дата-центра. Статья не заявляет собственную площадку или её сертификацию.