Как подключаться к серверу, проверять его подлинность и управлять доступом. Разбираем ключи, команды, SFTP, jump-host, туннели и диагностику; отдельно показываем, как менять настройки без потери управляемости.
SSH простыми словами: безопасно управлять сервером
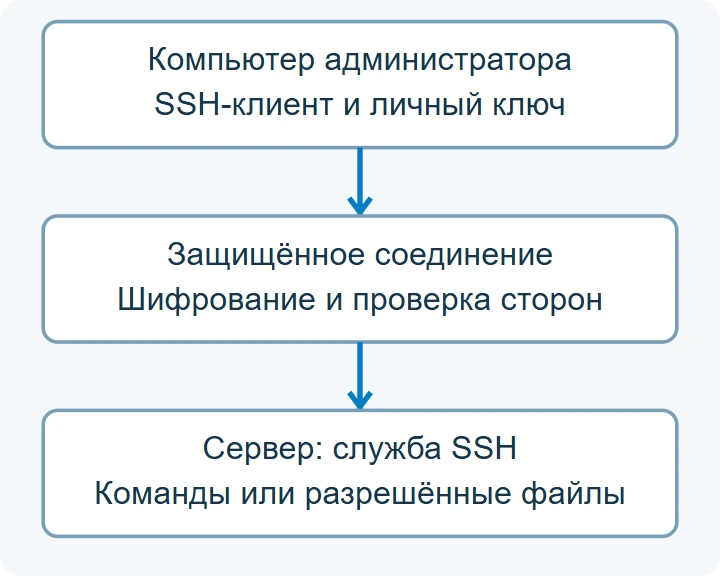
SSH, Secure Shell, — протокол защищённого удалённого доступа. На компьютере администратора работает клиент, на сервере — служба SSH. После согласования защищённого соединения и проверки доступа можно открыть терминал, выполнить разрешённую команду или передать файлы через поддерживаемую подсистему.
- Администрирование: диагностика Linux, сетевого оборудования и других поддерживаемых систем.
- Автоматизация: запуск ограниченных операций от отдельной учётной записи.
- Файлы: SFTP и современные варианты SCP.
- Доступ к сервису: согласованный туннель или переход через jump-host.
SSH шифрует транспорт, но не превращает любую команду в безопасную. Подключение с чрезмерными правами остаётся риском. Доверие к серверу, аутентификация пользователя и разрешённые действия — три отдельные задачи.
Что происходит при подключении
Типовой TCP-порт — 22, но администратор может назначить другой. По одному номеру порта нельзя доказать, что перед вами нужный сервер. Смена порта уменьшает часть фонового шума, но не заменяет ограничения источников, обновления и защиту учётных данных.
Клиент и сервер должны поддерживать совместимые алгоритмы. При конфликте сначала проверяют версии и политику, а не включают весь набор устаревших механизмов. Например, RSA-ключ и старый алгоритм подписи ssh-rsa на SHA-1 — не одно и то же: совместимая реализация может использовать RSA с SHA-2.
Host key и личный ключ: кто кого проверяет
Host key принадлежит серверу. Клиент сохраняет доверенную запись, например в known_hosts, или доверяет соответствующему удостоверяющему центру SSH. Fingerprint — короткое представление для сверки, а не пароль.
Пользовательская пара принадлежит пользователю или сервису. Публичная часть назначается для доступа; приватная остаётся у клиента. Вход с ключом использует криптографическое подтверждение владения, а не пересылку приватного файла серверу.
Passphrase защищает приватный ключ локально. Она не равна паролю серверной учётной записи и сама по себе не доказывает, что сервер потребовал два независимых фактора. Для MFA нужна конкретная поддержанная схема и проверка всех путей входа. На одном сервере могут одновременно действовать пароль, ключи, сертификаты, PAM и другие политики.
Проверить клиент: Windows, Linux, macOS
В Windows доступен OpenSSH-клиент как компонент системы; наличие и способ установки зависят от версии и комплектации. PowerShell или Windows Terminal — окно оболочки, а ssh.exe — программа подключения. OpenSSH Server является отдельным серверным компонентом: для исходящего подключения его включать не нужно.
ssh -VКоманда показывает версию клиента и не подключается к серверу. В Linux и macOS также можно использовать установленный OpenSSH-клиент. В Debian/Ubuntu пакет клиента называется openssh-client, сервер — openssh-server; команды других дистрибутивов могут отличаться.
Для графической работы используют PuTTY и другие клиенты. Их формат ключей и хранилище доверенных серверов могут отличаться от OpenSSH. Успешное подключение в одном клиенте не означает, что другой уже знает host key и выбрал нужную идентичность.
Первый вход: сначала проверить fingerprint
Получите от владельца имя, порт, маршрут, учётную запись и доверенный fingerprint. В примерах ниже адрес server.example.org и пользователь operator заменяются согласованными значениями; общедоступного стенда по этому адресу нет.
ssh -p 22 operator@server.example.org-p задаёт порт. При первом контакте клиент может спросить, доверять ли ключу. Сверьте показанный fingerprint с независимым источником владельца. Только после совпадения подтверждайте сохранение. Сканирование ssh-keyscan из той же недоверенной сети получает ключ, но само по себе не подтверждает его подлинность.
После успешного входа появится приглашение удалённой оболочки либо выполнится разрешённая сервером операция. Для завершения интерактивной оболочки используют exit. Если доступ выдавался только на SFTP, отсутствие обычного shell может быть правильной политикой.
При предупреждении о смене host key остановитесь и подтвердите причину. Перенос IP или переустановка возможны, но возможна и подмена. Не удаляйте весь known_hosts ради исчезновения ошибки. Обновляют конкретную доверенную запись после проверки владельцем.
Создать пользовательский ключ и защитить приватную часть
Если политика площадки допускает Ed25519, создайте новую пару. Указанное имя должно быть свободно; существующий рабочий ключ не перезаписывают.
ssh-keygen -t ed25519 -a 64 -f ./avg_operator_ed25519-t выбирает тип ключа, -f — путь, -a — число раундов KDF для защиты приватного файла с passphrase. Защитную фразу вводят интерактивно. Для паролей и секретов применяют надёжную генерацию и согласованное защищённое хранение; не сохраняют их рядом с ключом открытым текстом.
Создаются приватный avg_operator_ed25519 и публичный avg_operator_ed25519.pub. Администратору передают только .pub. Проверить его fingerprint:
ssh-keygen -lf ./avg_operator_ed25519.pubЭта проверка относится к пользовательскому ключу. Серверный fingerprint получают отдельно. Ограничьте права приватного файла средствами своей ОС и учитывайте владельца, назначение, копии и срок доступа. Потерянный приватный ключ не восстанавливается из публичного: выпускают новую пару и отзывают старое разрешение.
Назначить доступ: публичный ключ ещё не даёт sudo
В типовой Unix-схеме администратор добавляет публичный ключ в authorized_keys нужной учётной записи с корректными владельцем и правами. В управляемой инфраструктуре могут использоваться SSH-сертификаты, централизованное получение ключей или другие механизмы. На Windows размещение и ACL, особенно для административных учётных записей, проверяют по документации Microsoft.
Перед выдачей ключа определяют роль: терминал, отдельная команда, каталог SFTP или ограниченный туннель. Обычный вход и право sudo на Linux — разные уровни. Не следует выдавать root каждому подрядчику, если требуется только выгрузить отчёт.
Для подключения выбранным ключом, когда host key уже проверен:
ssh -oStrictHostKeyChecking=yes -oIdentitiesOnly=yes -i ./avg_operator_ed25519 -p 22 operator@server.example.org-i указывает приватный файл; IdentitiesOnly ограничивает предлагаемые пользовательские идентичности настроенными ключами. StrictHostKeyChecking=yes запрещает автоматически принять неизвестный или изменившийся ключ сервера. Настройка не создаёт доверенную запись сама.
Проверьте одну разрешённую операцию и одну запрещённую. Само появление терминала не подтверждает правильный набор прав, а отказ sudo не обязательно означает поломку SSH.
Профиль подключения: меньше ручных ошибок
Для постоянной работы можно использовать отдельный файл настроек клиента. В ZIP дан учебный ssh_config.example; он не заменяет действующий ~/.ssh/config. В нём явно заданы адрес, пользователь, ключ и проверки. Перед реальным применением путь IdentityFile заменяют своим.
# Training profile. No real private key or known_hosts entry included.
Host avg-demo
    HostName server.example.org
    User operator
    Port 22
    IdentityFile ./replace_with_private_key
    IdentitiesOnly yes
    StrictHostKeyChecking yes
    ForwardAgent no
    ConnectTimeout 10
    ServerAliveInterval 30
    ServerAliveCountMax 3
Host avg-demo — локальное имя профиля, HostName — адрес назначения. ForwardAgent no не передаёт агент удалённой стороне. ConnectTimeout относится к установлению связи. ServerAliveInterval и ServerAliveCountMax задают проверки отклика; они не ограничивают общее время работы команды.
Проверить итоговые параметры без SSH-сеанса:
ssh -G -F ./ssh_config.example avg-demo-F выбирает этот файл, -G печатает вычисленную конфигурацию и завершает работу. Это полезно при неожиданных значениях Host/Match и порядке настроек. В чужом файле Match exec способен запускать локальные команды: не считайте разбор произвольной полученной конфигурации безопасным просмотром текста. Комплектный профиль таких директив не содержит.
Разовая команда и диагностика подключения
После проверки доступа на согласованном Unix/Linux-сервере можно выполнить короткую операцию без интерактивной оболочки:
ssh -oStrictHostKeyChecking=yes -i ./avg_operator_ed25519 operator@server.example.org "hostname"hostname выполняется на удалённом сервере и возвращает его настроенное имя. Это полезная проверка контекста, но имя не является криптографическим доказательством: доверие обеспечивается host key. В автоматизации фиксируют также код завершения и ожидаемый результат команды.
Для подробного разбора отказа:
ssh -v -oStrictHostKeyChecking=yes -i ./avg_operator_ed25519 operator@server.example.org-v показывает этапы согласования и выбранные идентичности. При необходимости существуют более подробные уровни -vv и -vvv. Перед отправкой журнала в поддержку удалите чувствительные имена, пути и сведения об инфраструктуре. Никогда не прикладывайте приватный ключ или passphrase.
Ключ, неожиданно предлагаемый агентом, неверный пользователь и слишком много попыток аутентификации — частые причины отказа. Проверьте эффективный профиль, а не меняйте все алгоритмы и права одновременно.
SFTP и SCP: передача файлов через SSH
SFTP работает как файловая подсистема SSH; для него не нужен пассивный диапазон FTP. Современный OpenSSH scp по умолчанию использует SFTP, но старые версии и режим -O имеют другое поведение. Проверяйте версию и требования получателя, не смешивайте синтаксис и свойства всех реализаций.
sftp -P 22 operator@server.example.orgДля sftp порт задаётся заглавным -P, для ssh — строчным -p. После входа команды pwd, ls, put и get работают с разрешёнными каталогами. Чтение, запись и удаление могут быть разрешены по-разному.
Отдельная инструкция: FTP, FTPS и SFTP, временные файлы и проверка SHA-256. Успешная передача не гарантирует, что получатель обработал содержимое; для обмена нужны уникальные имена, контроль целостности и подтверждение.
Прямое подключение и jump-host
ssh -J gate@bastion.example.org operator@server.example.org-J задаёт промежуточную площадку. Доверие к host key и права нужны для jump-host и цели. Для разных пользовательских ключей удобнее отдельные Host-профили, а не предположение, что один -i автоматически правильно настроит все участки.
Центральная точка входа помогает ограничить экспозицию серверов, но требует собственной защиты, обновлений, мониторинга и резервного порядка доступа. ProxyJump сам по себе не включает запись всех команд и не является полноценной системой PAM.
Локальный туннель: кто слушает порт и куда идёт трафик
ssh -N -oExitOnForwardFailure=yes -L 127.0.0.1:15432:db.internal.example:5432 operator@gateway.example.org-L открывает порт 15432 только на loopback компьютера клиента; соединение к db.internal.example:5432 создаётся со стороны gateway. -N не запускает удалённую команду. ExitOnForwardFailure сообщает об отказе создать запрошенный forwarding, но не гарантирует доступность конечной БД при каждом будущем обращении.
Приложение подключают к 127.0.0.1:15432, используя его собственные учётные данные. Проверяют реальный запрос, а не только наличие слушающего порта. Туннель не выдаёт права на базу и не шифрует автоматически участок gateway → БД. Прикладной TLS и проверка имени должны соответствовать выбранной схеме.
Туннели запускают с разрешения владельца; сервер может ограничивать forwarding и назначения. Не привязывайте порт ко всем интерфейсам без отдельной задачи. Remote forwarding и SOCKS имеют другой смысл и не должны включаться «на всякий случай».
Защита сервера: не потерять доступ при изменении
- Снять копию конфигурации и зафиксировать рабочие права.
- Проверить резервную консоль или иной путь восстановления.
- Оставить текущий административный сеанс открытым.
- Внести согласованное изменение и проверить синтаксис.
- Проверить эффективную политику нужного пользователя и адреса.
- Применить штатным способом ОС и проверить новый сеанс.
# Пример для Linux/OpenSSH на самом сервере
sudo /usr/sbin/sshd -t
sudo /usr/sbin/sshd -T -C user=operator,host=client.example.org,addr=192.0.2.10
-t проверяет конфигурацию и необходимые условия загрузки; отсутствие сообщения при коде 0 обычно означает успех. -T показывает эффективные параметры, -C задаёт контекст для Match. Значения примера заменяют реальными. Эти команды не проверяют маршрут, firewall и успешный новый вход.
Обсудите PermitRootLogin, допустимые группы, PubkeyAuthentication, парольные и keyboard-interactive методы, forwarding и права sudo. Не отключайте пароль до проверки ключа и восстановления. PasswordAuthentication no не описывает все альтернативные методы: PAM, keyboard-interactive и AuthenticationMethods рассматривают вместе, особенно при MFA.
Имена службы, drop-in файлы и способ reload зависят от дистрибутива; на Windows отличаются пути и ACL. Проверка нового подключения обязательна после применения. Не следует копировать чужой набор шифров или глобально разрешать старые алгоритмы ради одного устройства.
Частые ошибки и порядок проверки
- Не разрешается имя: DNS, адрес и контекст VPN.
- Connection refused: нужный ли порт, слушает ли служба, где получен отказ.
- Тайм-аут: маршрут, фильтрация, площадка и состояние службы.
- Host key changed: подтвердить изменение у владельца.
- Permission denied (publickey): пользователь, выбранный ключ, назначение и политика.
- Too many authentication failures: проверить агент и предлагаемые идентичности.
- Вход есть, команда запрещена: роль, forced command, sudo и права ресурса.
Сопоставляйте клиентский -v и журнал сервера по времени, пользователю и источнику. На Linux служба может называться ssh или sshd; на Windows источники и расположение журналов другие. Системная политика, блокировка пользователя и права каталога способны отказать даже при правильном ключе.
Если соединение обрывается через некоторое время, проверьте таймеры сети, нагрузку, журналы и keepalive. Наличие keepalive не лечит зависшую прикладную задачу. Сначала установите этап отказа, затем меняйте одну причину.
Учёт ключей, журналирование и отзыв подрядчика
Учитывайте fingerprint публичного ключа, человека или сервис, серверы, основание, права и срок пересмотра. Общий ключ у нескольких подрядчиков мешает отличить действия и отозвать только одного исполнителя. Ключи сотрудника и фоновой интеграции также лучше не смешивать.
При увольнении или инциденте проверяют authorized_keys, SSH-сертификаты и CA, центральные источники, сервисные учётные записи, запущенные задачи, туннели и активные сеансы. Отзыв будущего входа и завершение действующего подключения — разные операции. Для сертификатов действуют свои сроки и механизмы отзыва.
Обычный журнал sshd фиксирует события входа и сеанса, но не гарантирует полный неизменяемый протокол всех команд. Shell history можно изменить и она неполна. Для требуемого аудита проектируют централизованный сбор, sudo/audit или средства записи сеансов с конкретной политикой хранения.
Agent forwarding не пересылает приватный ключ как файл, но даёт удалённой стороне возможность обращаться к агенту в пределах доступного сеанса. Без необходимости его не включают. Для перехода к серверу рассмотрите ProxyJump, сохраняя ключ на клиенте.
Проверить учебный профиль без подключения
В ZIP находятся отдельный профиль, реестр доступа и check-config.py. Нужны Python 3 и OpenSSH-клиент в PATH. Из распакованной папки:
# Windows
py -3 check-config.py
# Linux: вместо Windows-команды
python3 check-config.py
Скрипт вызывает локальный ssh -G -F для комплектного профиля и сравнивает 10 параметров: адрес, пользователя, порт, identity file, строгую проверку сервера, ограничение идентичностей, forwarding агента и таймеры. PASS_CLIENT_CONFIG_PARSE означает только успешный разбор и совпадение ожидаемых значений.
Сеть не проверяется, соединение не открывается, known_hosts и рабочая конфигурация не меняются. В комплекте нет приватного ключа и доверенного ключа сервера, поэтому профиль не является готовым доступом. Реальный вход, права и туннель испытываются отдельно на согласованной площадке.
Скачать профиль и карточку приёмки
Комплект SSH-клиента
Отдельный профиль, реестр доступа и проверка параметров без подключения.
Скачать комплект · ZIPПриёмка доступа
Доверие, ключи, права, резервный путь, туннели и порядок отзыва.
Скачать карточку · TXTАдреса заменяемые, секретов нет. Команды реального подключения в статье — примеры для согласованного сервера.
Поможем организовать управляемый доступ к инфраструктуре
ИТ-аутсорсинг
- Роли администраторов и подрядчиков.
- Учёт ключей и отзыв доступа.
- Мониторинг и диагностика серверов.
Согласуем порядок изменений и проверку результата.
Обсудить сопровождениеОблачные ресурсы
- Площадки корпоративных сервисов.
- VPN и точки административного входа.
- Тестовая и резервная инфраструктура.
Подберём размещение с учётом связности и защиты.
Подобрать ресурсыВопросы и ответы
SSH и терминал — одно и то же?
Нет. Терминал показывает интерфейс оболочки, SSH организует защищённое удалённое соединение.
SSH всегда использует порт 22?
Это типовое значение. Фактический порт задаётся владельцем сервера.
Приватный ключ нужно загрузить на сервер?
Нет. В обычной схеме на сервер назначается публичная часть; приватная остаётся у клиента.
Passphrase ключа автоматически означает MFA на сервере?
Нет. Это локальная защита файла. Требование нескольких факторов зависит от реальной схемы аутентификации.
Можно принять новый host key после предупреждения?
После независимого подтверждения владельцем и проверки причины; не автоматически.
Удалённый ключ завершает открытый SSH-сеанс?
Не обязательно. Действующие сеансы, задачи и туннели проверяются отдельно.
Туннель SSH даёт права на базу данных?
Нет. Нужны разрешённый маршрут и собственная аутентификация приложения; участок после gateway оценивается отдельно.
PASS проверки профиля подтверждает рабочий доступ?
Нет. Подтверждён только локальный разбор настроек; реальный вход, права и операции не выполнялись.
Документация и границы проверки
Первичные материалы: ssh, ssh_config, ssh-keygen, sshd, sshd_config, OpenSSH Windows, OpenSSH Ubuntu, туннели SSH. Проверены 15 ноября 2026 года.
Схемы оригинальные, не снимки рабочего сеанса. Проверка комплектного профиля выполняется локальным клиентом без подключения. Серверная конфигурация, SSH-вход, MFA и реальные туннели при подготовке не испытывались.