
L2TP/IPsec по-прежнему встречается в инфраструктуре со встроенными клиентами Windows. Но обещание «VPN за пять минут» скрывает требования к адресации, межсетевому экрану, криптографической совместимости и правам пользователя. Зелёное состояние подключения ещё не доказывает доступ к нужному сервису и изоляцию остальных ресурсов.
Здесь разберём настройку RouterOS 7 через WinBox и работу клиента Windows 11. Для новой инфраструктуры сначала сравните этот вариант с WireGuard и IKEv2; общий PSK и парольная PPP-аутентификация имеют ограничения. Полная настройка через CLI уже разобрана в отдельной инструкции L2TP/IPsec.
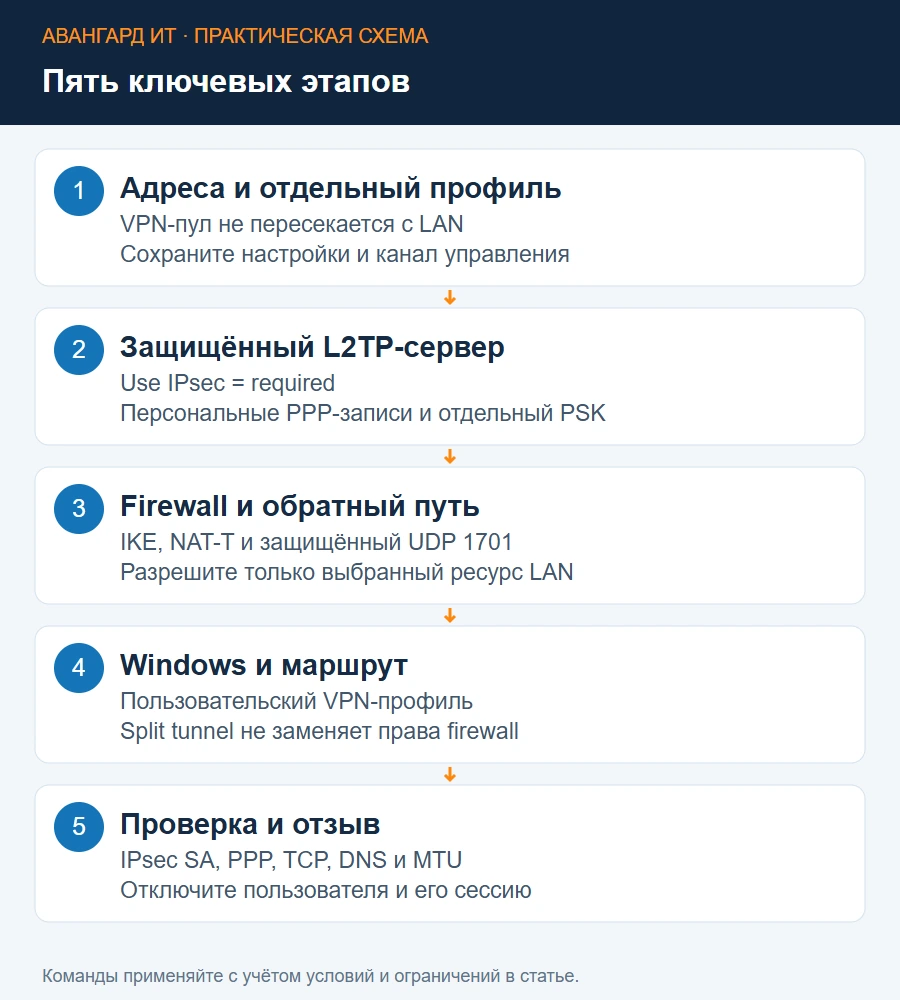
1. Подготовьте схему, адреса и способ возврата
Учебная схема: RouterOS имеет доступный снаружи адрес или корректный проброс у вышестоящего шлюза; LAN — 10.20.30.0/24, ресурс — 10.20.30.10:443, адреса VPN — 10.77.0.10–10.77.0.50, локальный адрес PPP — 10.77.0.1. Пул не должен пересекаться с LAN компании, сетью пользователя или другими VPN.
Проверьте версию, маршруты и правила до изменения:
/system resource print
/ip address print
/ip route print
/interface list print
/ip firewall filter print detail
/ip firewall nat print detail
Сохраните экспорт без чувствительных параметров и защищённую резервную копию. В RouterOS 7 обычный /export file=before-l2tp не должен сопровождаться show-sensitive; секреты не прикладывают к общим заявкам. Для удалённой настройки используйте Safe Mode и сохранённый канал управления. Safe Mode не заменяет копию и не является обещанием автоматического возврата любых изменений системы.
2. Создайте пул и PPP-профиль в WinBox
В IP → Pool добавьте отдельный пул vpn-l2tp-pool с диапазоном 10.77.0.10-10.77.0.50. В PPP → Profiles создайте vpn-l2tp-profile, указав Local Address 10.77.0.1 и Remote Address созданного пула. DNS назначайте только после проверки доступности корпоративного резолвера из VPN.
На вкладке Protocols настройте Change TCP MSS при необходимости для вашей схемы; это помогает TCP при ограниченном MTU, но не исправляет произвольный отказ UDP или отсутствие маршрута. Параметры шифрования PPP выбирают совместимыми с клиентом; они не заменяют обязательный IPsec вокруг L2TP.
На первом этапе не переиспользуйте общий профиль существующих VPN: изменение такого объекта затронет другие подключения. Если профиль уже есть, проверьте, какие пользователи на него ссылаются, и создайте отдельный объект для пилота.
3. Добавьте пользователя и включите только защищённый L2TP
В PPP → Secrets создайте персонального пользователя: Name — согласованное имя, Password — индивидуальный секрет, Service — l2tp, Profile — vpn-l2tp-profile. Не выдавайте один логин всему отделу: иначе аудит и выборочный отзыв доступа становятся ненадёжными.
В PPP → Interface → L2TP Server выберите созданный Default Profile, разрешите необходимую аутентификацию MSCHAP2 для рассматриваемого клиента и установите Use IPsec: required. Введите отдельный длинный случайный IPsec Secret через защищённое поле. Сервер окончательно включают после подготовки правил следующего раздела.
required принципиально отличается от допуска незащищённого L2TP. RouterOS автоматически создаёт необходимые динамические IPsec-объекты для этого режима; не добавляйте вручную второй конфликтующий IPsec peer. Поведение режима описано в документации MikroTik.
MSCHAP2 не становится современной MFA только потому, что соединение названо VPN. Учитывайте совместимость, ограничивайте доступ и используйте этот сценарий там, где его выбор обоснован.
4. Подготовьте firewall: input и forward решают разные задачи
Для самого VPN-сервера нужны согласованные входящие IKE/NAT-T UDP 500/4500; при соответствующем сценарии без UDP-инкапсуляции нужен ESP — это IP-протокол, а не TCP/UDP-порт 50. L2TP UDP 1701 допускайте лишь с проверкой защищённой IPsec-политики.
В WinBox IP → Firewall → Filter Rules создайте правила в chain input: для UDP 500/4500 на WAN, для ESP при необходимости, затем для UDP 1701 с IPsec Policy = in, ipsec. Разместите их перед блокирующим правилом, сохраняя действующую обработку established/related и invalid. WAN определяется реальной схемой; список интерфейсов с таким именем должен существовать и содержать нужные интерфейсы.
Доступ клиента к серверу LAN — отдельное правило chain forward. В учебной схеме разрешается новая TCP-сессия из 10.77.0.0/24 к 10.20.30.10, Destination Port 443. Другие назначения из VPN ограничиваются политикой, а ответы разрешает корректная обработка состояния соединений. Порядок правил важен: разрешение после общего drop не сработает, а слишком раннее широкое accept нарушит изоляцию.
Не добавляйте blanket accept из VPN во всю LAN. Точный CLI-пример и условия его размещения приведены в связанной статье. Настройка raw и FastTrack тоже может влиять на путь пакета, поэтому анализ не ограничивается вкладкой Filter.
5. Создайте профиль Windows и задайте split tunneling
В Windows 11 откройте Параметры → Сеть и Интернет → VPN → Добавить VPN. Поставщик — Windows, имя — AVG-L2TP, сервер — настоящий внешний адрес или домен, тип — L2TP/IPsec с предварительным ключом. Введите согласованный PSK и индивидуальные PPP-учётные данные. Домены example.net и адреса из статьи не являются вашим сервером.
Если политика предполагает только доступ к отдельной корпоративной сети, настройте профиль и маршрут в PowerShell пользователя, которому принадлежит подключение:
Get-VpnConnection -Name 'AVG-L2TP'
Set-VpnConnection -Name 'AVG-L2TP' -SplitTunneling $true
Add-VpnConnectionRoute -ConnectionName 'AVG-L2TP' -DestinationPrefix '10.20.30.0/24'
Команды относятся к пользовательскому профилю. Для профиля всех пользователей нужны соответствующие параметры и права; не смешивайте эти два хранилища. Перед добавлением проверьте, нет ли уже такого маршрута.
Add-VpnConnectionRoute документирует добавление маршрута к профилю. Split tunneling определяет, какие назначения отправляются в VPN, но не задаёт права на сервере. Маршрут до всей подсети не означает разрешение всей подсети: это контролирует firewall. Для полного туннеля отдельно проектируют выход в интернет, NAT, DNS и защиту клиента.
6. Проверьте IPsec, PPP и доступ к ресурсу
После подключения смотрите не одну зелёную строку, а последовательность:
/ip ipsec active-peers print detail
/ip ipsec installed-sa print detail
/ppp active print detail
/ip firewall filter print stats
/log print where topics~"ipsec|l2tp|ppp"
Активный IPsec-peer и SA показывают один уровень, PPP-сессия — следующий. PPP-адрес клиента должен соответствовать пулу. Счётчики правила доступа должны увеличиваться при тесте именно выбранного сервиса.
На Windows:
Get-VpnConnection -Name 'AVG-L2TP'
Get-NetIPConfiguration
Get-NetRoute -AddressFamily IPv4
Test-NetConnection -ComputerName '10.20.30.10' -Port 443
Положительный TCP-тест дополняется проверкой самого приложения и его сертификата. Отрицательный тест должен подтвердить запрет другого согласованного ресурса. Ping может быть запрещён отдельно и не является обязательным условием работы HTTPS.
7. Почему VPN подключился, но LAN недоступна
Проверьте маршрут на клиенте, совпадение домашней и корпоративной подсетей, chain forward, firewall самого сервера и обратный путь. Если LAN-сервер использует MikroTik как шлюз, отдельный обратный маршрут для PPP-пула часто не требуется. Если шлюз другой, он должен знать, как достичь VPN-пула через MikroTik.
Маскарадинг клиентов в адрес роутера иногда скрывает отсутствие обратного маршрута, но одновременно скрывает индивидуальные адреса от сервера. Не добавляйте его как универсальное условие L2TP. Сначала выберите маршрутизируемую схему, затем обоснуйте NAT, если без него нельзя.
FastTrack может обойти нужную обработку выбранного трафика. При неисправности изучайте расположение и условия FastTrack, не выключая всё ускорение навсегда без понимания нагрузки. Для диагностического исключения изменяют только согласованный поток и проверяют результат.
8. Ошибки 789, 809, NAT и несколько клиентов
Код Windows помогает выбрать направление расследования, но не даёт единственную причину. Проверяйте PSK, совместимость IPsec, достижимость UDP, внешний NAT и серверные журналы. Test-NetConnection -Port 500 проверяет TCP, поэтому не доказывает работу IKE по UDP 500.
Если сервер находится за NAT, Windows может требовать специальной настройки NAT-T, описанной Microsoft. Правка реестра — условное средство для соответствующей топологии, а не обязательный первый шаг для любого VPN. Сохраните прежнее значение, применяйте на согласованном клиенте и учитывайте перезагрузку.
Несколько L2TP/IPsec-клиентов за одним внешним адресом способны столкнуться с ограничениями этой схемы. Это отдельно отмечает документация MikroTik. Тестируйте двух пользователей с одного NAT до масштабного внедрения; не пытайтесь исправить структурное ограничение бесконечной сменой портов firewall.
9. Как диагностировать MTU и корпоративный DNS
Если маленькие запросы работают, а большие загрузки зависают, проверьте PMTU, ICMP-сообщения об ограничении размера и TCP MSS. Для иллюстративного узла, который действительно отвечает на ICMP:
ping 10.20.30.10 -f -l 1300
Resolve-DnsName files.corp.example
Get-DnsClientServerAddress
1300 — тестовый размер полезной нагрузки, не универсальное значение MTU. Запрет ICMP может сделать этот тест неинформативным. Понижение MTU на всех интерфейсах без диагностики маскирует причину.
DNS внутри VPN должен разрешать корпоративные имена и быть доступен из пула. Split tunneling и DNS-настройки — разные задачи; поведение коротких имён, суффиксов и политик разрешения Windows нужно проверить отдельно. Если доступ по IP работает, а по имени нет, начните с DNS, а не с переустановки VPN.
10. Как отозвать доступ и отменить пилот
Для одного пользователя отключите его PPP Secret, завершите соответствующую активную сессию и проверьте новый отказ входа. Не отключайте общий L2TP Server ради отзыва одного сотрудника. Если скомпрометирован общий PSK, планируйте его смену на всех затронутых клиентах; блокировка только PPP-пароля не решает проблему общего секрета.
При отмене клиентского маршрута:
Remove-VpnConnectionRoute -ConnectionName 'AVG-L2TP' -DestinationPrefix '10.20.30.0/24'Перед удалением серверных объектов проверьте ссылки профилей и пользователей. Возвращайте только изменения пилота, сохраняя действующие туннели и правила. Приёмка включает внешний вход, доступ к разрешённому ресурсу, запрет лишнего, два клиента за одним NAT, DNS, крупную передачу и проверенный отзыв.
Выбор альтернативных протоколов разобран в сравнении WireGuard, IKEv2/IPsec и OpenVPN.
Нужно настроить корпоративный VPN?
Для безопасного удалённого доступа важны не только параметры туннеля, но и правила сети, доступы и контроль изменений.