
Забытый пароль администратора кластера 1С не означает потерю информационных баз. Сначала проверьте другой административный вход. Если его нет, восстановление нужно готовить как изменение серверной инфраструктуры: определить экземпляр службы, сохранить настройки, ограничить административный доступ и предусмотреть возврат.
Разбираем Windows и Linux, консоль администрирования, ras/rac, служебный каталог и проверку результата. Материал предназначен для владельца системы и уполномоченного администратора с доступом к серверу. Примеры команд — шаблоны, а не команды для безусловного запуска. Документация проверена 5 ноября 2026 года; сброс на действующем сервере при подготовке статьи не выполнялся.
Какой именно пароль потерян
| Уровень | Где проявляется | Что нужно восстанавливать |
|---|---|---|
| Администратор кластера | Операции в узле конкретного кластера | Административный доступ к кластеру |
| Администратор центрального сервера | Управление центральным сервером и регистрацией кластеров | Доступ другого уровня; не подменять его паролем кластера |
| Пользователь информационной базы | Вход бухгалтера в Бухгалтерию, ЗУП или другую базу | Пользователя внутри этой информационной базы |
| Учётная запись СУБД | Соединение сервера 1С с SQL Server/PostgreSQL | Согласованную пару реквизитов в СУБД и свойствах базы |
| Учётная запись службы ОС | Запуск службы, чтение служебных файлов | Вход службы и права на ресурсы |
Типичный случай: сотрудники продолжают работать, но администратор не может изменить параметры кластера. Это не повод менять пароль SQL Server или удалять пользователей Бухгалтерии. Запишите точный текст ошибки и действие, на котором она появляется: подключение к серверу, раскрытие кластера или изменение объекта.
Выберите способ восстановления до остановки сервера
Изменить пароль штатно, проверить отдельным подключением. Простой обычно не нужен.
Проверить заранее настроенную учётную запись и консоль. Права администратора Windows сами по себе её не создают.
Служебные данные, окно работ, изоляция, копия и проверенная для релиза процедура.
Проверьте корпоративное хранилище секретов, документацию внедрения и передачу дел от прежнего подрядчика. Найденный пароль проверьте один раз в правильном узле. Бесконечный подбор усложняет диагностику и может противоречить принятому порядку доступа.
Штатная смена через консоль: самый короткий рабочий путь
Откройте консоль администрирования той версии платформы, с которой работает сервер. Подключитесь к правильному центральному серверу, выберите нужный кластер и выполните операцию под действующим администратором. В списке администраторов откройте свойства нужной записи, задайте и подтвердите новый пароль, сохраните изменения.
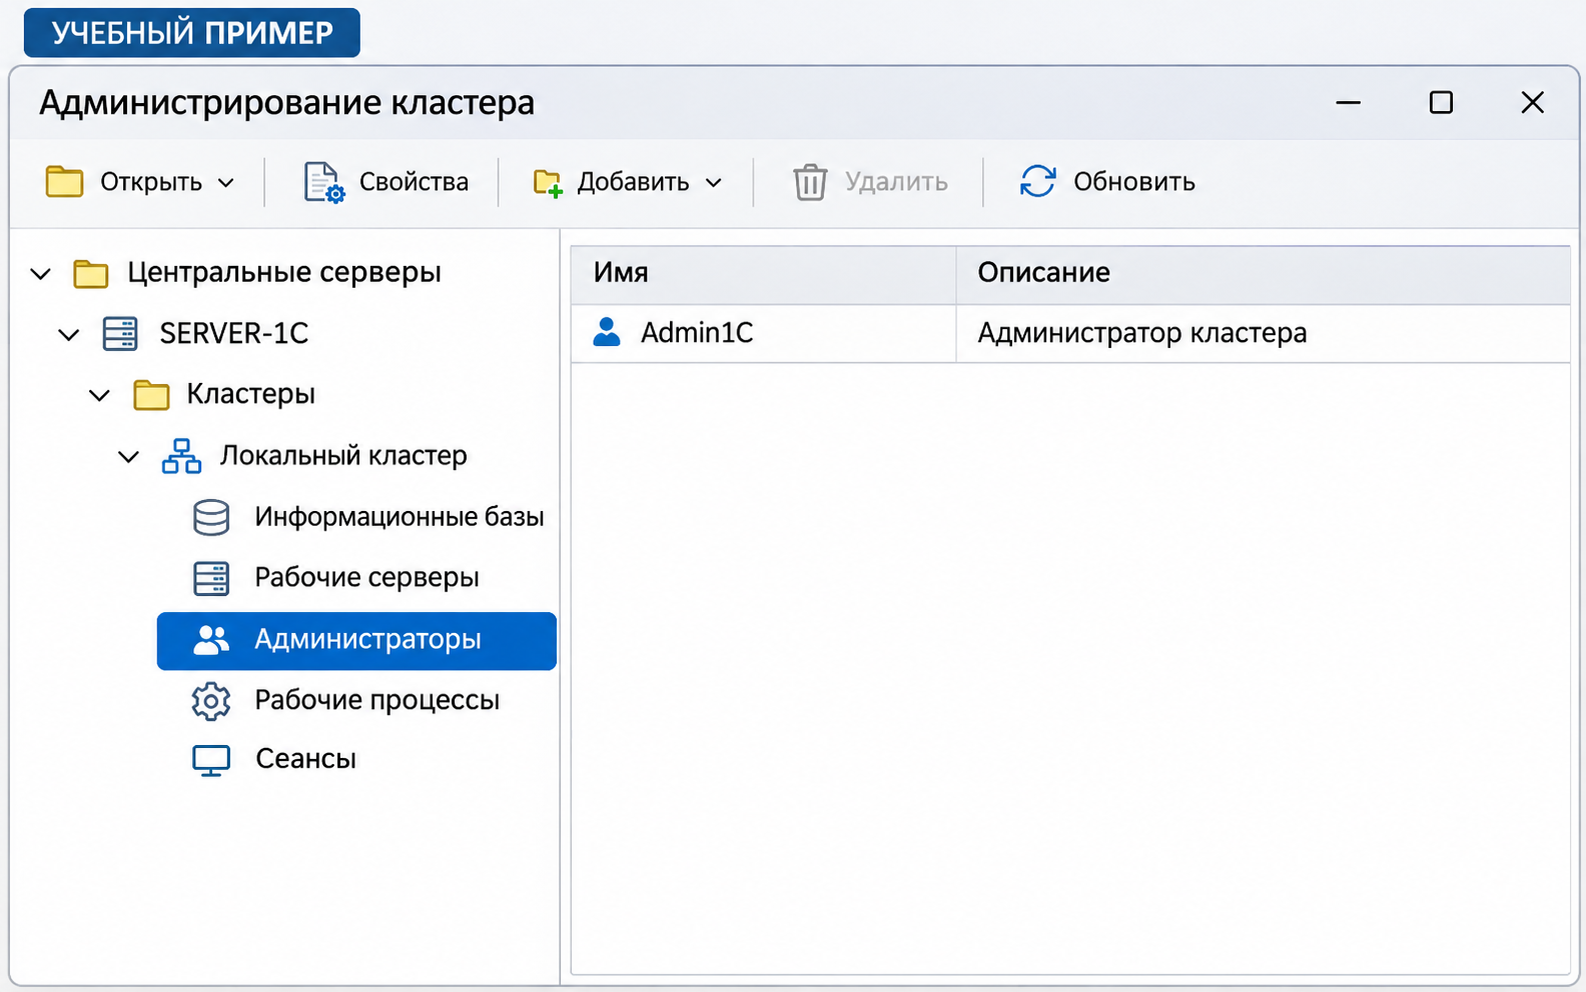
Учебная иллюстрация интерфейса, созданная для этой статьи. SERVER-1C и Admin1C — условные имена. Это не снимок действующего сервера; расположение и вид элементов могут отличаться в вашей версии. Нажмите для увеличения.
↳ нужный сервер
↳ Кластеры
↳ нужный кластер и порт
↳ Администраторы → запись → Свойства
- Перед изменением убедитесь, что выбран именно административный объект кластера.
- При использовании второго администратора не удаляйте последнюю рабочую запись до проверки новой.
- Закройте соединение и откройте новое: уже установленное подключение не доказывает работоспособность нового пароля.
- Проверьте безопасное административное действие, например чтение свойств нужного объекта.
- Обновите регламентные задания и средства мониторинга, которые действительно используют этот административный пароль.
Новый секрет храните в предназначенном для этого хранилище. Не помещайте его в текст заявки, общий чат, скриншот или скачиваемую памятку.
Если раньше настроили вход средствами ОС
Запустите консоль в контексте учётной записи, которая уже привязана к администратору кластера. Проверьте её фактическое имя, домен и выбранный способ аутентификации. Перенос пользователя между доменами или запуск от другой учётной записи может объяснять, почему вход перестал работать.
whoami
whoami /user
Эти команды показывают контекст Windows, но не выдают доступ к 1С. Успешный вход под локальным администратором не означает, что в кластере ему автоматически разрешено администрирование. Если привязка никогда не создавалась, «запустить от имени администратора» не заменяет забытый пароль.
Найдите точный экземпляр службы в Windows
На одном узле могут работать несколько релизов и отдельных экземпляров 1С. Сначала получите список служб и их командные строки. Выполняйте просмотр локально в PowerShell с правами, достаточными для чтения сведений о службах.
Get-CimInstance Win32_Service |
  Where-Object { $_.PathName -match '(?i)ragent(?:\.exe)?' } |
  Select-Object Name, State, StartName, PathName |
  Format-List
Сопоставьте путь к ragent.exe, версию платформы, параметры портов и параметр -d, если он задан: это исходная точка поиска служебного каталога. Путь из чужой инструкции может относиться к другому экземпляру. Не выбирайте первую найденную папку с именем srvinfo.
# Пример: заменить на фактическое имя из предыдущего вывода
$svcName = '1C:Enterprise 8.3 Server Agent (x86-64)'
Get-Service -Name $svcName |
  Format-List Name, Status, DependentServices
Get-CimInstance Win32_Process |
  Where-Object { $_.Name -in 'ragent.exe','rmngr.exe','rphost.exe' } |
  Select-Object ProcessId, ParentProcessId, ExecutablePath, CommandLine
Командные строки могут содержать чувствительные пути и параметры. Сохраняйте диагностику в закрытом рабочем каталоге. Запишите сервер, имя службы, версию, каталог, порт и затрагиваемые базы в заявку на изменение.
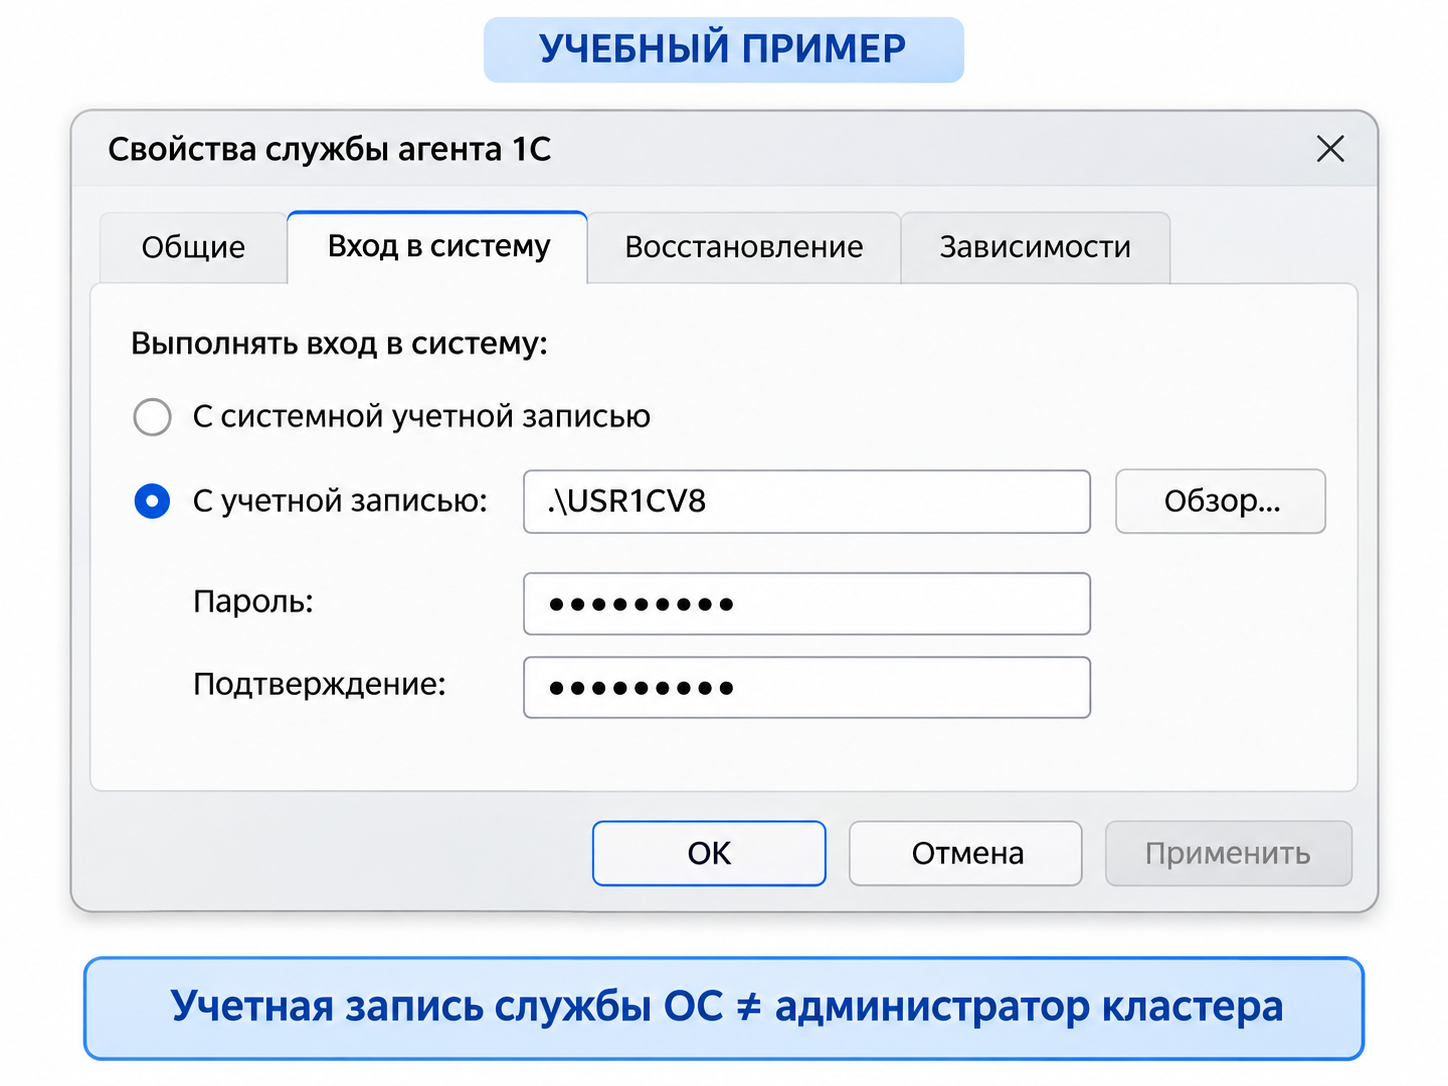
Учебная иллюстрация, созданная для статьи без использования чужого скриншота. Условная запись USR1CV8 показана для объяснения назначения полей. Изображение не подтверждает выполнение сброса пароля.
Найдите службу и каталог в Linux
Имя unit зависит от пакетов, версии и способа установки. Начните с инвентаризации; команды с именем srv1cv8-example.service ниже используют условное имя, которое нужно заменить.
systemctl list-units --type=service --all | grep -Ei '1c|srv1cv8'
systemctl list-unit-files --type=service | grep -Ei '1c|srv1cv8'
ps -eo pid,ppid,user,args | grep -E '[r]agent|[r]mngr|[r]phost'
unit='srv1cv8-example.service'
systemctl cat "$unit"
systemctl show "$unit" -p User -p Group -p ExecStart -p EnvironmentFiles
systemctl status "$unit" --no-pagerПосмотрите ExecStart, подключаемый файл параметров и пользователя службы. Параметр -d и фактический запуск важнее стандартного пути из статьи. В старой установке может применяться другой механизм запуска: не подменяйте его выдуманным unit.
Если процесс живёт в контейнере, путь внутри контейнера и каталог на хосте различаются. Сначала установите соответствие volume и экземпляра. Перезапуск случайного контейнера способен остановить другие базы.
Что такое srvinfo, reg_1541 и 1CV8Clst.lst
Служебный каталог содержит состояние сервера. Внутри него находятся каталоги кластеров вида reg_ПОРТ; привычное reg_1541 — пример, а не обязательное имя. Файл 1CV8Clst.lst хранит реестр кластера с регистрацией объектов, включая администраторов. Поэтому его удаление затрагивает гораздо больше, чем один пароль.
Удаление 1CV8Clst.lst или всего srvinfo может лишить кластер списка баз и настроек. Папку с базами СУБД это не обязано удалить физически, но работоспособность приложения будет нарушена.
Для нескольких центральных серверов учитывайте синхронизацию реестров: изменение одной копии при живом другом узле может быть перезаписано. Универсальная инструкция для одного сервера здесь неприменима без плана для всей топологии.
Подготовьте окно работ и ограничьте административные входы
- Согласуйте простой. Остановка агента может затронуть обслуживаемые им кластеры и сеансы. Завершите операции пользователей и интеграций штатно.
- Зафиксируйте автоматизацию. Планировщик, мониторинг и оркестратор не должны самопроизвольно запускать остановленную службу во время правки.
- Закройте лишний доступ. Временный вход без пароля, если выбранная процедура его создаёт, не должен быть доступен всей корпоративной сети.
- Сохраните аварийный канал. Консоль сервера или проверенный административный доступ нужны и после остановки 1С.
- Назначьте границу возврата. Если служба не стартует или исчезают зарегистрированные базы — прекращаете попытки и восстанавливаете исходное состояние.
Снятие ограничения доступа не должно становиться случайным побочным эффектом работ. Сохраните текущие правила сети и предусмотрите их возврат; не выключайте межсетевой экран целиком ради проверки.
Windows: остановка и резервная копия с правами
В примере пути условные. Каталог копии должен быть новым, вне исходного каталога, на защищённом томе с достаточным местом. Учитывайте, что служебные файлы содержат чувствительные параметры подключений. При необходимости заранее ограничьте права на родительский каталог копий; перенос исходных ACL сам по себе не гарантирует их узость.
$svcName = '1C:Enterprise 8.3 Server Agent (x86-64)'
$dataDir = 'D:\1C\srvinfo'
$backupDir = 'E:\ProtectedBackup\1C-before-recovery-20261105'
if (Test-Path -LiteralPath $backupDir) { throw 'Каталог копии уже существует' }
Stop-Service -Name $svcName -ErrorAction Stop
(Get-Service -Name $svcName).WaitForStatus('Stopped', [TimeSpan]::FromSeconds(60))
Get-Service -Name $svcName
robocopy $dataDir $backupDir /E /COPYALL /DCOPY:DAT /R:1 /W:1 /XJ
if ($LASTEXITCODE -ge 8) { throw 'Резервное копирование завершилось с ошибкой' }
Get-FileHash -LiteralPath "$dataDir\reg_1541\1CV8Clst.lst" -Algorithm SHA256
Get-FileHash -LiteralPath "$backupDir\reg_1541\1CV8Clst.lst" -Algorithm SHA256
Перед копированием убедитесь, что процессы именно этого экземпляра завершились и другие узлы не пишут в его данные. Здесь нет /MIR: создавать копию с удалением «лишнего» в назначении не требуется. Коды robocopy меньше 8 не означают одинаковое состояние файлов; совпадение контрольных сумм нужного файла проверьте отдельно. Ошибка копирования — основание не переходить к изменению.
Копия служебного каталога не является резервной копией SQL-баз. Для защиты самих данных нужен отдельный согласованный механизм — см. резервное копирование 1С.
Linux: остановка, копия и проверка владельца
Команды выполняются уполномоченным администратором. Здесь data_dir должен указывать на установленный ранее фактический служебный каталог, а не на домашний каталог пользователя целиком.
unit='srv1cv8-example.service'
data_dir='/var/lib/1c/srvinfo'
backup_dir='/root/1c-recovery-20261105'
sudo systemctl stop "$unit"
systemctl is-active "$unit"
# Ожидается inactive. При failed выяснить причину; при active не продолжать.
sudo test ! -e "$backup_dir" || exit 1
sudo install -d -m 0700 "$backup_dir"
sudo cp -a -- "$data_dir" "$backup_dir/srvinfo"
sudo sha256sum "$data_dir/reg_1541/1CV8Clst.lst" \
  "$backup_dir/srvinfo/reg_1541/1CV8Clst.lst"
sudo stat -c '%U:%G %a %n' "$data_dir/reg_1541/1CV8Clst.lst"
После каждой операции проверяйте результат и код завершения. Убедитесь, что не осталось связанных пишущих процессов. cp -a сохраняет атрибуты в пределах возможностей файловой системы; права, ACL и контекст SELinux при переносе между средами проверяют дополнительно. Не исправляйте проблему доступа командой chmod -R 777.
Если не осталось ни одного работающего административного входа
В официальном описании изменений 1С 8.5.4 указаны команды агента ragent /resetServerAdmins и /resetClusterAdmins для восстановления административного доступа. Их нельзя автоматически переносить на старые сборки 8.3. Для релиза, в котором механизм есть, сначала изучите его штатную процедуру и требования; не начинайте с ручной правки реестра. Дальнейшая аварийная ветка относится к ситуации, когда применимый штатный способ для вашей сборки не подтверждён.
Штатной команды rac «сбросить любой забытый пароль без аутентификации» нет. Нужен согласованный аварийный способ для конкретного релиза: восстановление подходящего состояния служебного реестра либо адресное изменение административной записи в остановленном кластере с последующим назначением нового секрета.
Ручная правка внутреннего реестра — не универсальный документированный интерфейс платформы. Мы не приводим «номер строки», одинаковый для всех сборок, и не предлагаем удалить произвольный блок фигурных скобок. Ошибка может изменить регистрацию баз, а не только доступ.
- Подтвердите точный релиз и формат на отдельной копии. Без производственной сети и автоматических заданий. Перенос служебных данных в тест также требует защиты содержащихся в них реквизитов.
- Выберите минимальное изменение. Восстановление файла из старой копии возвращает также другие настройки того момента: сравните список баз, серверов и администраторов. Не переносите реестр от чужого кластера.
- Если применяется адресная правка, заранее подтвердите запись и поле. Меняется только согласованный объект администратора. Сохраняются структура, кодировка и остальное содержимое; проверяется разница до запуска. Очистка списка всех администраторов расширяет доступ сильнее и требует отдельного плана закрытия.
- Для нескольких главных узлов согласуйте все копии. Не правьте один живой узел «на пробу», оставляя остальные синхронизировать реестр.
- Запускайте в изолированном административном контуре. При успешном входе сразу установите новый пароль штатным инструментом и проверьте повторное подключение.
- При неподтверждённом формате остановитесь до изменения. Передайте точный релиз, топологию и защищённую копию специалисту сопровождения по согласованному каналу. Не отправляйте реестр в публичный форум.
Без проверки положения секции такая замена может повредить реестр. Этот материал даёт подготовку, штатную смену, критерии аварийного восстановления и откат; корректность конкретной ручной правки должна быть установлена для вашей сборки до работ.
Если доступ удаётся вернуть через второго администратора или привязку ОС, этот аварийный раздел вообще не нужен. Это нормальный результат диагностики, а не недостаточно «глубокий» сброс.
ras/rac: что проверить и почему они не обходят пароль
ras — сервер администрирования, rac — консольный клиент. Наличие их исполняемых файлов не создаёт привилегий администратора. Для работ берите совместимые версии; самый простой выбор — инструменты из той же установленной сборки, что и сервер.
# Windows: заменить каталог сборки на фактический
$rac = 'C:\Program Files\1cv8\8.3.xx.xxxx\bin\rac.exe'
& $rac help
& $rac help cluster
& $rac help cluster admin
Test-NetConnection -ComputerName 127.0.0.1 -Port 1545
# Linux: пример пути, не команда установки нового ras
/opt/1cv8/x86_64/8.3.xx.xxxx/rac help
/opt/1cv8/x86_64/8.3.xx.xxxx/rac help cluster
ss -ltnp | grep ':1545'Команду помощи уточняйте по выводу вашей версии: общий help должен работать, детализация вложенных режимов может отличаться. Порт 1545 приведён как типичный адрес ras; фактический смотрите в запуске. Доступность порта означает только наличие TCP-соединения, а не успешную аутентификацию.
После проверки синтаксиса можно запросить список кластеров у уже работающего ras:
# Windows PowerShell
& $rac cluster list 127.0.0.1:1545
Сверьте UUID, имя и порт нужного кластера, а не используйте UUID из чужого примера. Для операций управления передавайте только требуемые учётные данные. Секреты в аргументах могут попасть в историю и сведения о процессах; для ручной смены пароля удобнее защищённый интерактивный интерфейс. Не сохраняйте готовую команду с паролем в общем скрипте.
Запуск и приёмка: служба работает — этого мало
Возвращайте службу только после проверки копии, выбранного изменения, владельца и прав файлов. На Windows используйте ранее установленное имя, на Linux — фактический unit.
# Windows
Start-Service -Name $svcName -ErrorAction Stop
Get-Service -Name $svcName
# Linux
sudo systemctl start "$unit"
systemctl status "$unit" --no-pager
sudo journalctl -u "$unit" --since '-10 min' --no-pager- Администрирование: новое подключение с новым паролем выполняет нужное действие; прежние реквизиты проверены отдельным соединением и не дают аутентифицированного управления.
- Состав кластера: сохранились базы, рабочие серверы и согласованные параметры.
- Работа пользователей: тестовый пользователь входит в нужную базу, выполняет согласованную короткую операцию.
- Фоновые задачи: обмены и регламентные задания возвращены в исходный режим; нет неожиданных повторных запусков.
- Эксплуатация: мониторинг, обслуживание и задания с административными реквизитами обновлены.
- Безопасность: нет временной записи с пустым паролем, лишнего сетевого допуска и незакрытого аварийного сеанса.
Старый пароль может совпасть с новым, если его сознательно не меняли; учитывайте и альтернативную аутентификацию ОС. Не выдавайте факт открытия списка кластеров за доказательство разрешённых административных операций.
Как возвращаться, если после работ стало хуже
Симптомы для возврата: служба не стартует, реестр не читается, список баз изменился, административный доступ остался неконтролируемым. Сохраните диагностические журналы и копию неудачного варианта в закрытом каталоге. Не продолжайте случайные правки поверх повреждения.
- Снова остановите именно затронутый экземпляр и убедитесь, что данные не перезаписываются.
- Восстановите исходные изменённые файлы из согласованной копии с атрибутами и владельцем. Если затронуты несколько узлов, возвращайте согласованное состояние всей схемы.
- Сравните контрольную сумму восстановленного файла с копией; проверьте права чтения службой.
- Запустите службу, проверьте состав кластера и вход пользователя в базу.
- Зафиксируйте, что работоспособность возвращена, а задача смены пароля ещё не решена.
Откат служебного файла не восстанавливает автоматически данные, изменённые пользователями в СУБД. Не смешивайте возврат настройки доступа с полным восстановлением базы на прошлую дату.
Практические ситуации и ошибки
После смены пишет «неверный пароль»
Проверьте уровень администратора, адрес сервера, UUID/порт кластера, раскладку и способ входа. Старая открытая консоль может работать, а новый сеанс — нет.
Служба запущена, баз не видно
Сверьте параметр -d и каталог реестра. Если он сменился или файл заменён неправильным, не создавайте базы заново поверх проблемы.
ras недоступен
Проверьте процесс, порт, адрес прослушивания и сетевой маршрут. Ошибка подключения не доказывает неверный пароль.
Мониторинг перестал управлять кластером
Рабочий вход пользователя и административная автоматизация независимы. Обновите конкретный секрет в её защищённом хранилище и повторите проверку.
Пример: прежний подрядчик не передал пароль, но бухгалтерия работает. Правильная последовательность — сохранить рабочее состояние, найти резервный административный вход и лишь затем планировать окно. Неправильная — удалять реестр посреди рабочего дня, чтобы увидеть «чистый» кластер.
Чтобы следующий сброс не стал аварией
- Именные администраторы, контролируемый резервный доступ и актуальная передача дел.
- Хранилище секретов с доступом по роли, аудитом и владельцем каждой записи.
- Реестр экземпляров: сборка, служба, порты, каталог, базы, зависимости и инструкция запуска.
- Отдельный административный контур; внешнему подрядчику — доступ по заявке, сроку и задаче.
- Резервная копия служебных данных наряду с копиями СУБД; отдельная проверка восстановления.
- Сверка доступов при смене подрядчика и после увольнения администратора.
Перенос 1С в облако не отменяет эту работу. В договорённостях должно быть понятно, кто администрирует ОС, платформу, СУБД, резервные копии и кто возвращает доступ в аварии.
Материалы для окна восстановления
Паспорт экземпляра
Служба, релиз, порт, каталог, базы, копия и согласованное окно.
Скачать паспорт · TXTНужны восстановление доступа и сопровождение 1С?
ИТ-аутсорсинг
- Инвентаризация кластера и административных доступов.
- Подготовка окна, копии и плана возврата.
- Сопровождение платформы, СУБД и резервирования.
Объём работ согласуем после проверки вашей схемы и состояния сервера.
Обсудить доступ к 1СОблачные ресурсы
- Подбор размещения серверов 1С и СУБД.
- Разделение рабочих и административных подключений.
- Согласование резервирования и ответственности.
Аренда ресурсов и администрирование определяются отдельно; параметры и стоимость — по задаче.
Обсудить размещение 1СЧастые вопросы
Сброс затронет пароли пользователей Бухгалтерии?
Администратор кластера и пользователи базы — разные уровни. Штатная смена первого не меняет пароли второго. Ошибочная правка служебных данных способна нарушить работу, поэтому это не аргумент отказаться от копии.
Можно обойтись без остановки?
Да, если сохранился действующий административный вход и меняется пароль штатно. Править внутренний реестр работающего кластера не следует.
Переустановка платформы поможет?
Она не является адресным сбросом административной записи в существующем служебном каталоге. Сначала установите, где хранится состояние нужного экземпляра.
Удалить 1CV8Clst.lst — самый быстрый способ?
Это потеря реестра с другими объектами, а не изолированная смена одного пароля. Такой способ не рекомендуется.
Пароль локального администратора Windows подходит?
Только если предусмотренная привязка аутентификации ОС действительно настроена для нужной записи. Автоматической связи нет.
rac умеет сбросить забытый пароль без доступа?
Наличие утилиты не даёт прав. Управляющие операции требуют соответствующей аутентификации.
Копии srvinfo достаточно для восстановления всех данных 1С?
Нет. Копии самих информационных баз и план их восстановления нужны отдельно.
Почему нет одной правки для всех версий?
Внутреннее представление реестра не следует считать стабильным публичным интерфейсом. Адресное аварийное изменение подтверждают для конкретной сборки и топологии.
Документация и границы проверки
Основа: руководство администратора 1С 8.3.27 (устройство кластера, административные записи, ras/rac), инструменты администрирования 1С, справочники Microsoft по Stop-Service и robocopy.
Сценарий работ, проверки и примеры команд составлены как практический регламент. Они не являются отчётом об испытании конкретного релиза 1С. Универсальная ручная правка сериализованного реестра не подтверждена и здесь не выдаётся за штатную команду производителя.