
Покупатель видит короткое сообщение «Оплата одобрена», но за ним стоят несколько независимых операций. Терминал передаёт запрос, процессинг выбирает маршрут, банк-эмитент принимает решение, а финансовые обязательства учитываются и исполняются позже. Если смешать эти этапы, легко принять сетевой тайм-аут за отказ или отправить повторный платёж вместо проверки уже созданного.
Разберём карточную покупку с точки зрения администратора и разработчика платёжной интеграции. Это концептуальная архитектура: реальные поля сообщений, сроки, криптографические профили и процедуры расследования задаются конкретным банком и платёжной системой. Переводы через СБП имеют другой протокол и не должны диагностироваться по карточной схеме.
1. Кто участвует в платеже и где проходит граница ответственности
Торговая точка принимает заказ. Эквайер обслуживает приём карточных платежей. Эмитент выпустил карту покупателю и управляет связанным с ней счётом. Процессинг — программно-аппаратная инфраструктура обработки сообщений; собственный процессинг банка и внешний поставщик услуг могут выполнять разные части работы. Платёжная система определяет взаимодействие участников, а операционный и клиринговый контуры передают и учитывают соответствующие сообщения.
Маршрут российского платежа определяется действующей платёжной инфраструктурой и договором эквайринга. Действующие условия взаимодействия следует проверять у своего эквайера и в документах НСПК. Архитектура зависит от вида карты, операции и договора; название международного бренда на карте само по себе не объясняет текущий маршрут конкретного платежа.
Практическая задача администратора — составить карту зависимостей: касса или сайт, шлюз, DNS, каналы связи, интеграционный сервис, процессинг, система мониторинга. Для каждой границы нужен ответственный и понятный способ эскалации.
2. Что происходит при авторизации
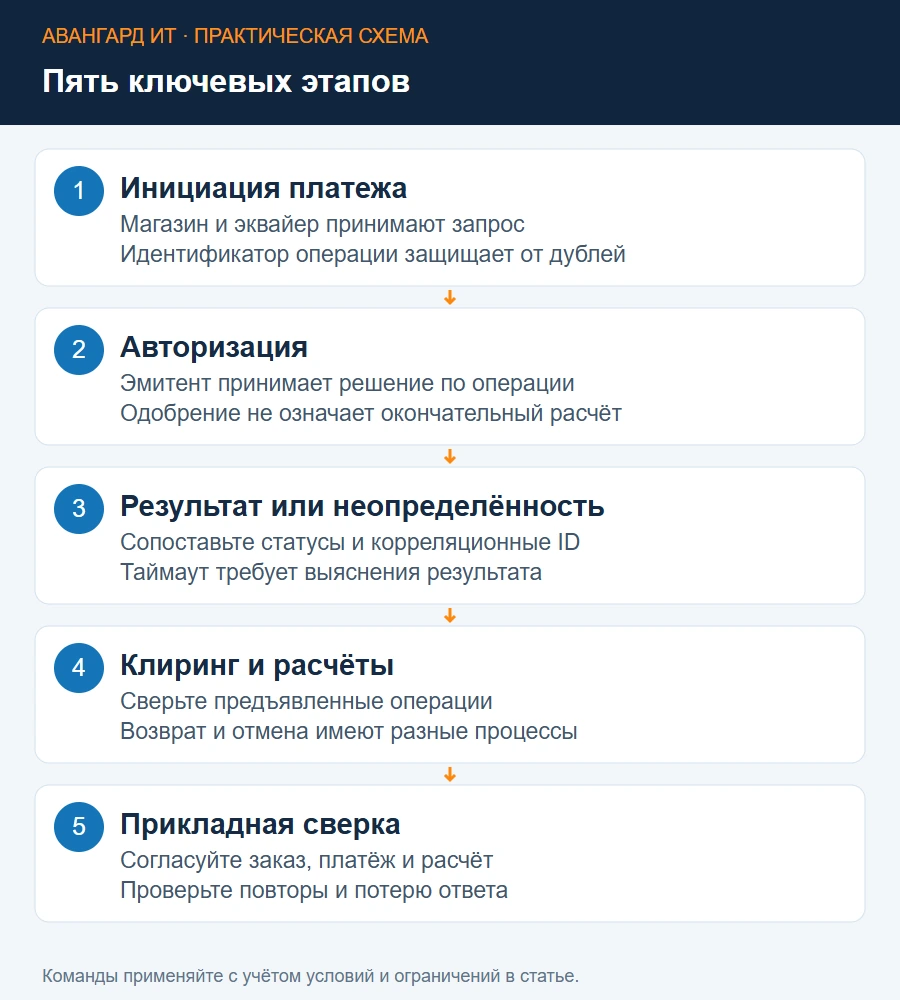
Для типичной онлайн-покупки терминал или платёжная форма формирует запрос с суммой, валютой и идентификаторами операции. Эквайер проверяет и маршрутизирует его. Эмитент оценивает ограничения карты, доступный остаток и риск, после чего возвращает решение. При одобрении может возникнуть резервирование средств: доступная сумма уменьшается, хотя окончательное отражение операции ещё впереди.
Авторизация не равна зачислению денег продавцу. Банковская выписка, статус заказа и статус платёжного шлюза могут изменяться в разное время. Даже успешно показанная покупателю страница не является самостоятельным доказательством проведения платежа: приложение должно получить и проверить состояние операции через доверенный серверный канал.
Объяснение раздельной авторизации и последующего списания есть в документации платёжной платформы Stripe. Это пример реализации, а не универсальные сроки и правила всех банков. В собственной интеграции ориентируйтесь на спецификацию подключённого провайдера.
3. Зачем нужны разные идентификаторы
У заказа, попытки оплаты и банковского сообщения разные жизненные циклы. Один заказ может иметь несколько неуспешных попыток, а одна попытка — несколько технических сообщений. Поэтому идентификатор заказа нельзя использовать вместо идентификатора платежа во всех журналах.
В интеграционном сервисе полезно сохранять отдельные поля:
order_id: demo-order-1042
payment_id: demo-payment-7
attempt_id: demo-attempt-2
correlation_id: demo-trace-19
provider_status: pending
amount_minor: 125000
currency: RUB
Это искусственный пример, не банковский протокол. Сумма записана в минимальных денежных единицах: приложение заранее определяет правила для поддерживаемой валюты и не опирается на двоичную арифметику float для финансового учёта. Значение pending означает необходимость дальнейшей проверки, а не разрешение выдать оплаченный товар.
В карточных сообщениях могут встречаться STAN, RRN и код авторизации. Они помогают расследованию, но не являются взаимозаменяемыми глобальными ключами. Формат, область уникальности, срок повторения и связь с терминалом устанавливаются спецификацией. Одного короткого номера недостаточно, чтобы безопасно найти операцию за произвольный период.
4. Что делает HSM и почему TLS недостаточно
TLS защищает канал между конкретными узлами. Однако платёжная система также использует криптографические операции над чувствительными данными и управление специализированными ключами. HSM выполняет такие операции в контролируемой аппаратной среде, позволяя ограничить доступ к ключевому материалу и разделить роли.
Из старого утверждения «всё шифрование производится 3DES» нельзя выводить современную конфигурацию. Алгоритмы и порядок миграции зависят от стандартов и требований участников. Нельзя самостоятельно заменить криптографический профиль в процессинге потому, что другой алгоритм кажется современнее: совместимость и управление ключами проверяют профильные специалисты.
Администратор инфраструктуры контролирует доступность HSM, резервирование, время, аудит и права операторов в пределах своей роли. Он не должен получать в обычный журнал PIN, криптографические ключи или содержимое чувствительных блоков. На торговую среду распространяются ограничения PCI SSC по хранению чувствительных данных после авторизации, включая запрет сохранения соответствующих данных даже в зашифрованном виде.
5. Чем 3-D Secure отличается от авторизации
В интернет-магазине 3-D Secure помогает эмитенту проверить, что платит правомерный держатель карты. Проверка может пройти без дополнительного действия покупателя или потребовать подтверждения. Конкретный сценарий определяется оценкой риска и реализацией участников. EMVCo описывает назначение EMV 3DS.
Успешная аутентификация не означает, что банк обязательно одобрит последующую операцию: может не хватить средств, действовать лимит или возникнуть отдельный отказ. И наоборот, не каждый платёжный сценарий использует одинаковый механизм аутентификации.
В журнале приложения разделяйте результат проверки держателя, решение авторизации и окончательный финансовый статус. Сообщение «3DS пройден» нельзя преобразовывать в «заказ оплачен». Это разные факты из разных стадий процесса.
6. Как обрабатывать тайм-аут без двойной оплаты
Тайм-аут означает, что ожидаемый ответ не получен в установленный интервал. Он не доказывает, что запрос не дошёл или не был исполнен. Например, процессинг принял операцию, а обратное соединение оборвалось. Повтор с новым идентификатором способен создать вторую попытку оплаты.
Нужен заранее спроектированный порядок: сохранить запрос и идентификатор, перевести попытку в неопределённое состояние, проверить статус у провайдера, обработать поздний ответ и только затем принять решение о повторе или отмене. Повторные уведомления также должны обрабатываться без повторной выдачи товара.
Для API, поддерживающего идемпотентность, повтор того же логического запроса используют с тем же ключом и совместимыми параметрами. Например, Stripe документирует поведение идемпотентных запросов. Срок хранения ключа и реакцию на изменённые параметры нельзя переносить на другого провайдера по аналогии: проверьте его контракт API.
7. Отмена, reversal и возврат: почему это разные операции
Если покупка не завершена, может потребоваться отмена авторизации или техническое реверсирование. Если операция уже перешла в соответствующий финансовый этап, используется возврат. Названия и допустимые переходы зависят от подключённой системы.
У каждого действия должны быть собственные идентификатор, статус и связь с исходной операцией. Нельзя «вернуть деньги» простым изменением поля заказа в базе магазина: это изменит только внутренний учёт. Запрос в платёжную систему и подтверждение его результата остаются отдельными задачами.
Перед повторной отменой выясните, не была ли она уже исполнена. Сохраняйте основание, сумму, инициатора и ответ провайдера. Возврат может быть частичным, поэтому модель данных должна учитывать несколько связанных действий и проверять общую возвращаемую сумму. Пользовательский интерфейс показывает подтверждённое состояние, а не обещание оператора.
8. Для чего нужны клиринг, расчёты и сверка
Клиринг определяет финансовые обязательства участников по обработанным операциям. Расчёты обеспечивают исполнение этих обязательств. Сроки, комиссии, валюта и порядок учёта задаются договорными и операционными правилами, а не временем ответа терминала.
Сверка нужна потому, что касса, шлюз, процессинг и бухгалтерская система видят разные представления события. Сравнивать только итоговую сумму за день недостаточно: две ошибки могут взаимно компенсироваться. Полезно сопоставлять идентификаторы, суммы, валюты, типы операций, статусы и даты с учётом часового пояса и границы операционного дня.
Результат сверки — перечень расхождений с назначенным ответственным. У каждой позиции должно быть следующее действие: запрос статуса, проверка файла, разбор пропущенного уведомления или обращение к эквайеру. Автоматическое изменение финансового состояния без доказательства скрывает проблему вместо её решения.
9. Что собирать при инциденте
Начните с масштаба: один терминал, торговая точка, провайдер или все платежи. Уточните время, последние изменения и доступность канала. Проверьте DNS, синхронизацию часов, срок сертификатов, ошибки соединений и очереди обработки. Успешный ping не доказывает работоспособность платёжного приложения.
Инцидент: учебный пример
Время и часовой пояс: 2026-10-10 12:15 +07:00
Граница сбоя: сайт → платёжный шлюз
Идентификаторы: order / payment / correlation
Наблюдение: запрос принят, ответ о статусе ещё не получен
Изменения: новый сертификат на промежуточном прокси
Следующий шаг: запросить статус существующей операции
Перед передачей журналов удалите секреты и платёжные данные, которым там не место. CVV нельзя превращать в «полезное поле для диагностики»: ограничения его хранения отдельно разъясняет PCI SSC. Для трассировки обычно нужны технические идентификаторы, а не полный набор карточных реквизитов.
10. Как проверить устойчивость интеграции на тестовом контуре
Проверьте не только успешную покупку, но и отказ, обрыв после отправки, повтор уведомления, поздний ответ, частичный возврат и сбой сверки. Для каждой ситуации заранее определите ожидаемый переход статуса и поведение интерфейса. Тестовые данные и специальные сценарии предоставляет платёжный провайдер.
Критерий приёмки: одна логическая операция не приводит к повторному списанию или повторной выдаче товара, неопределённое состояние не выдаётся за отказ, журнал позволяет восстановить последовательность событий, а расхождения попадают в рабочую очередь. При сбое новая версия интеграции должна иметь понятный способ возврата, включая обработку уже начатых операций.
Такая архитектура полезна и системному администратору: она показывает, когда искать сетевую неисправность, когда проблема относится к приложению, а когда требуется расследование эквайера. Глубина диагностики начинается с разделения этих границ.