

По IP-адресу можно уточнить связанную с ним автономную систему и диапазон сети. Это полезно при разборе журналов firewall, VPN, сайта и серверных соединений. Но ASN не устанавливает личность человека, не подтверждает местоположение и не объясняет поведение соединения без других данных.
Покажем определение ASN по IP в AVG IT на публичных IPv4 и IPv6, разберём отказ для локальных адресов и порядок расследования события. Реальный интерфейс проверен 11 ноября 2026 года; результаты двух публичных адресов независимо сопоставлены с RIPEstat. В сервисе использовался снимок IPtoASN от 1 ноября 2026 года, 16:38 НСК.
Когда пригодится поиск ASN по адресу
IP, время, направление и источник журнала.
ASN, описание сети, интервал и дата базы.
Сопоставление с приложением, пользователем и действиями.
- Уточнить сеть назначения при необычном росте исходящих соединений.
- Добавить сетевой контекст к событиям входа, WAF и VPN.
- Передать провайдеру адреса и время проблемного соединения.
- Проверить, не принадлежит ли наблюдаемый адрес промежуточному прокси или облачной площадке.
- Сравнить адреса до и после переноса сервиса, сохранив дату каждого результата.
Поиск отвечает на вопрос о соответствии в базе. Проверку доступности, задержек, открытых портов, репутации и прав доступа выполняют отдельно. Успешный ответ формы не означает, что узел доступен или безопасен.
Шаг 1. Возьмите из журнала именно IP-адрес
Сначала уточните, что означает поле: источник или назначение, адрес до NAT или после него, сетевой участник соединения или значение HTTP-заголовка. Иначе сервис правильно найдёт сеть адреса, который не относится к вашему вопросу.
- Сохраните исходное событие, время и часовой пояс.
- Скопируйте один адрес без лишних символов.
- Для IPv4 удалите порт: из 1.1.1.1:443 нужен только 1.1.1.1.
- Для IPv6 берите адрес из отдельного поля журнала. В записи [2606:4700:4700::1111]:443 скобки и порт не являются частью IP.
- Не вводите URL, доменное имя, маску сети или список адресов.
Нельзя просто отрезать IPv6 по последнему двоеточию: двоеточия входят в сам адрес. Если журнал хранит IP и порт раздельно, используйте эти поля. Для доменного имени сначала нужен DNS-результат на нужный момент; один домен может указывать на несколько IPv4 и IPv6.
Шаг 2. Найдите ASN публичного IPv4
- Откройте сервис ASN по IP.
- В поле «IP-адрес» введите 1.1.1.1.
- Нажмите «Определить ASN →».
- Прочитайте результат и дату источника.
В проверенном примере получены AS13335, CLOUDFLARENET - Cloudflare, Inc., диапазон 1.1.1.0–1.1.1.255, код страны US. Это публичный адрес DNS-резолвера из документации Cloudflare; пример не является признаком атаки.
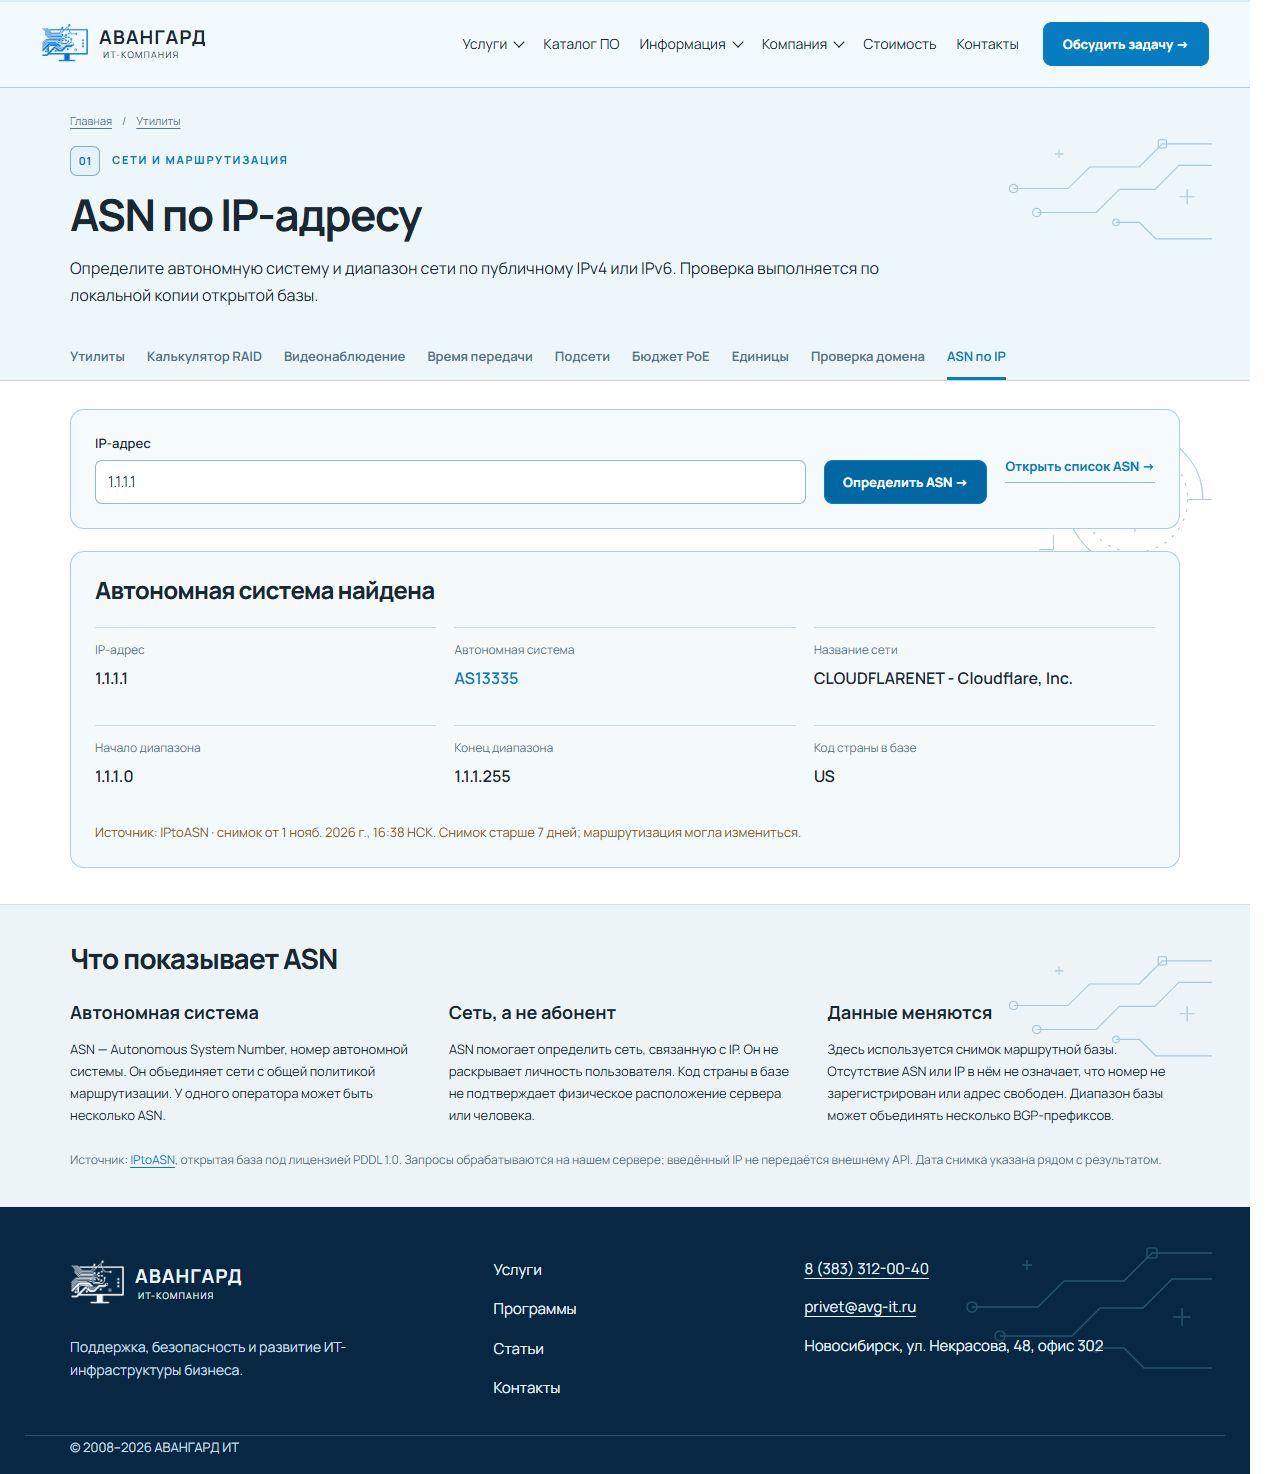
По ссылке AS13335 можно перейти к сведениям об автономной системе. Если изначально известен номер или название, удобнее использовать отдельный справочник ASN. Поиск номера и определение сети конкретного IP — разные операции.
Шаг 3. Проверьте публичный IPv6
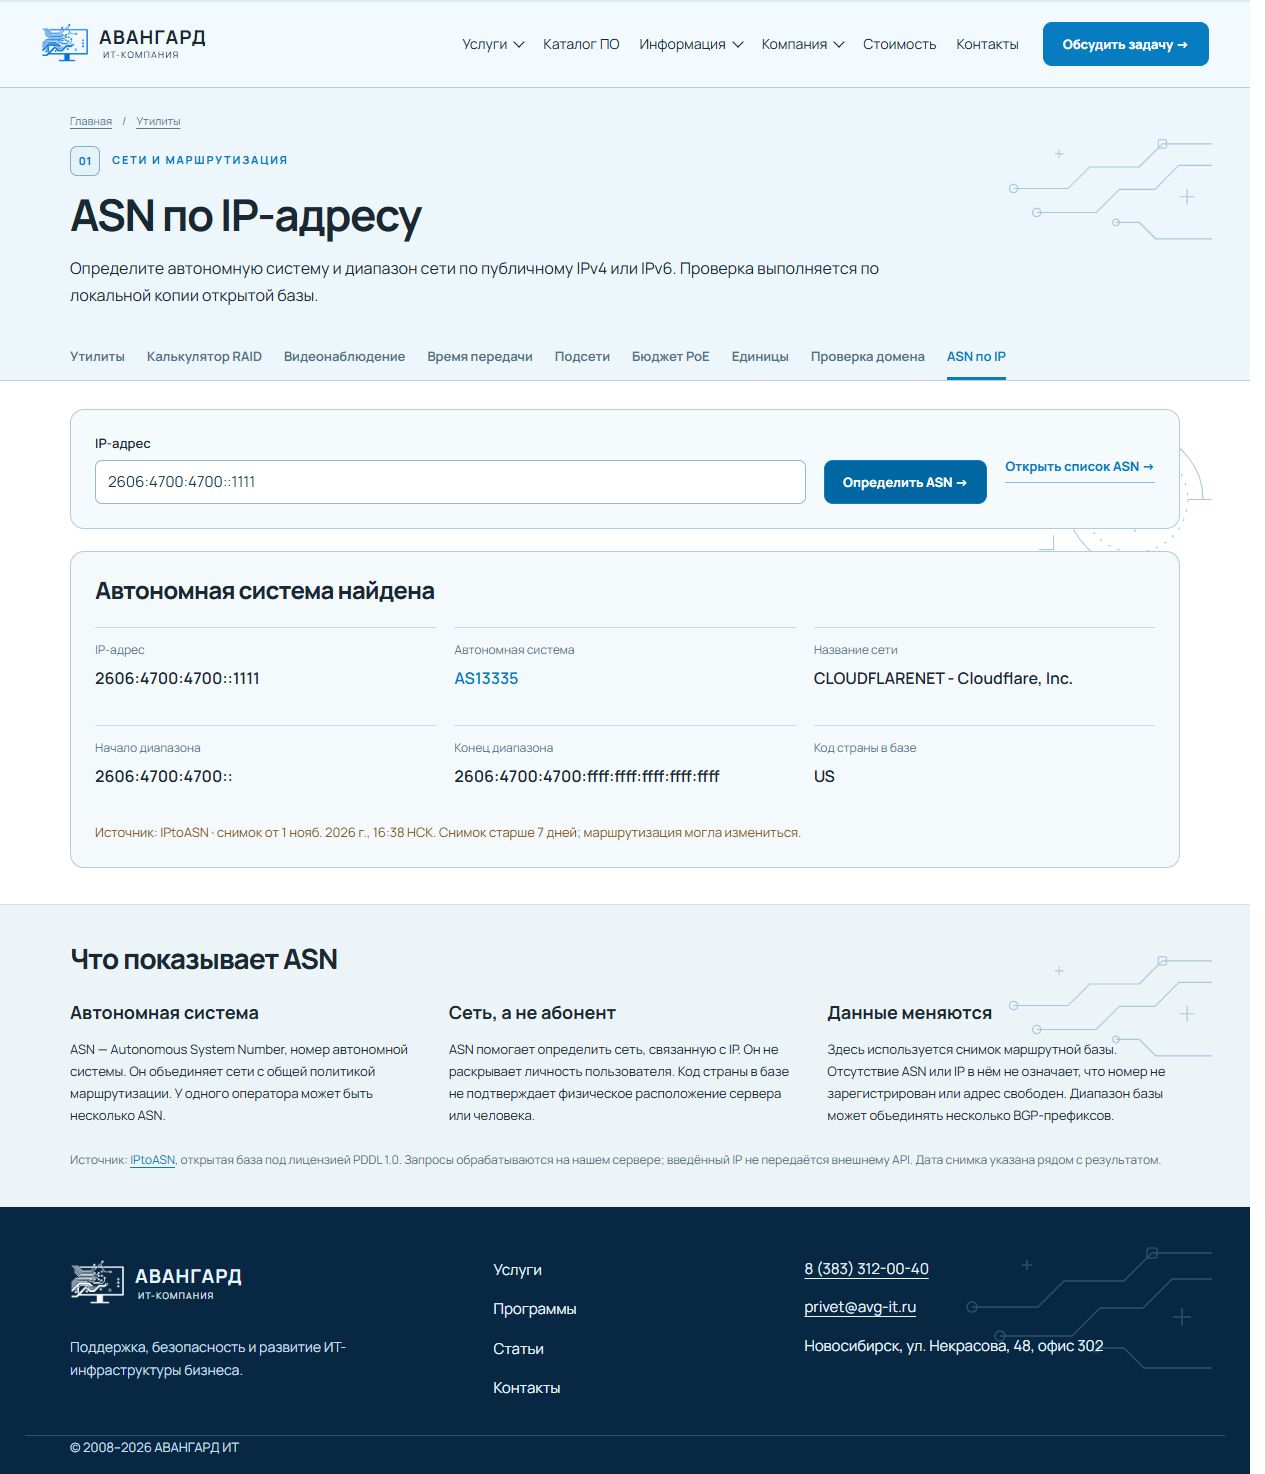
В том же поле введите 2606:4700:4700::1111 и повторите проверку. Это другой публичный адрес того же резолвера, опубликованный Cloudflare. При подготовке сервис также вернул AS13335 и описание Cloudflare.
Диапазон в результате: 2606:4700:4700:: — 2606:4700:4700:ffff:ffff:ffff:ffff:ffff. Границы соответствуют /48. Такое представление удобнее для понимания интервала, но не доказывает, что каждый его адрес используется или что весь блок объявлен единственным маршрутом.
Если приложение пишет IPv4-mapped IPv6 вида ::ffff:1.1.1.1, этот сервис такую форму не проверяет. При тесте он показал отказ для IPv4-mapped адресов. Выделяйте исходный IPv4 только когда формат поля и его смысл подтверждены; произвольное преобразование строк может скрыть ошибку журнала.
Как правильно читать результат
| Поле | Допустимый вывод | Чего оно не доказывает |
|---|---|---|
| IP-адрес | Какой адрес был проверен | Что это исходный пользователь, а не NAT или прокси |
| Автономная система | Соответствие ASN в выбранном снимке | Личность, право доступа и добросовестность |
| Название сети | Описание из источника | Кто арендует конкретный сервер |
| Начало / конец | Интервал соответствий IP→ASN | Количество текущих BGP-анонсов |
| Код страны | Страновой код записи базы | Город, площадку или местонахождение человека |
| Источник и дата | Версию данных для вывода | Маршрутизацию на любую другую дату |
Диапазон IPv4 нашего примера содержит 256 адресов, включая обе границы. Это не «254 доступных абонента»: здесь считается интервал базы, а не число устройств в локальной подсети. Не оценивайте размер организации или число клиентов по количеству адресов в одной строке.
Почему 192.168.1.1 не получает публичный ASN
Сервис предназначен для публичных адресов. При вводе 192.168.1.1 мы получили «Проверка не выполнена» и пояснение о локальных, служебных и IPv4-mapped адресах. Это ожидаемая граница проверки, а не сбой вашего роутера.
| Пример / блок | Назначение | Где искать контекст |
|---|---|---|
| 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16 | Частные IPv4-сети | IP-план, DHCP, VPN и журналы компании |
| 100.64.0.0/10 | Shared Address Space, в том числе CGNAT | Схема оператора и преобразование адресов |
| 127.0.0.0/8 | Loopback IPv4 | Локальный процесс или агент |
| 169.254.0.0/16 | Link-local IPv4 | Конкретный сетевой сегмент |
| fc00::/7, fe80::/10, ::1 | ULA, link-local и loopback IPv6 | Внутренняя сеть и контекст узла |
Назначение специальных блоков проверяют по реестрам IANA IPv4 и IANA IPv6. Блок 100.64.0.0/10 выделен отдельно от частного пространства RFC 1918; его назначение описано в RFC 6598.
Не все адреса на 172.* являются частными: частный блок ограничен 172.16.0.0/12. И наоборот, корректный синтаксис адреса ещё не означает, что он глобально маршрутизируется.
Ошибка ввода и отсутствие записи — разные состояния
Для 999.1.1.1 сервис показал «Введите IPv4 или IPv6 без протокола, порта и маски». Исправление здесь — получить корректный адрес, а не искать другого провайдера. Формат нужно проверить до интерпретации результата.
- Неверный формат: проверьте октеты, скобки, порт, маску и лишние символы.
- Локальный или служебный адрес: ищите его в своей схеме сети и журналах.
- Соответствие не найдено: адрес может отсутствовать в снимке или не иметь нужной записи в источнике.
- Техническая ошибка: повторите запрос позже и зафиксируйте сообщение; не превращайте её в вывод об адресе.
Если сервис не нашёл ASN, это не подтверждает, что IP свободен, безопасен, не зарегистрирован или обязательно не маршрутизируется.
Дата события важнее уверенного названия сети
В сервисе используется локальный снимок IPtoASN. Источник публикует соответствия диапазонов, ASN, кода страны и описания. Это не сеанс BGP и не полный реестр выданных ресурсов.
На дату подготовки был показан снимок от 1 ноября 2026 года, 16:38 НСК, с предупреждением о возрасте больше семи дней. Такой результат нужно записывать как «по снимку от …». Актуальность исходного проекта не гарантирует ту же частоту обновления локальной копии.
- Для старого инцидента сохраняйте время события, а не только дату сегодняшнего поиска.
- При смене арендатора, оператора или анонса сегодняшняя запись может не описывать прошлое состояние.
- Для срочного изменения доступа подтвердите текущие адреса у владельца сервиса.
- Для маршрутов используйте соответствующие наблюдения с временем и точкой сбора данных.
Не перезаписывайте исходный журнал обогащённым названием сети: храните исходный IP и отдельно добавленную информацию с источником и датой. Это позволит пересмотреть вывод, если база изменилась.
Независимая сверка: пример RIPEstat и PowerShell
Мы дополнительно запросили Network Info RIPEstat. Этот интерфейс возвращает содержащий IP префикс и объявляющие ASN по данным RIPE RIS. Для 1.1.1.1 получены ASN 13335 и 1.1.1.0/24; для IPv6 — ASN 13335 и 2606:4700:4700::/48. В этих двух примерах результаты согласуются с диапазонами сервиса.
Повторить чтение можно в PowerShell. В отличие от поиска по локальной базе AVG IT этот запрос передаёт проверяемый IP внешнему сервису RIPEstat. Используйте разрешённые вашей компанией источники проверки. Синтаксис Invoke-RestMethod описан Microsoft.
IPv4
(Invoke-RestMethod -Uri 'https://stat.ripe.net/data/network-info/data.json?resource=1.1.1.1').dataКоманда отправляет HTTPS-запрос и выводит объект data из JSON. Смотрите поля asns и prefix. Она не изменяет настройки и не проверяет доступность 1.1.1.1 по DNS или другому протоколу.
IPv6
(Invoke-RestMethod -Uri 'https://stat.ripe.net/data/network-info/data.json?resource=2606%3A4700%3A4700%3A%3A1111').dataЗдесь адрес закодирован в параметре URL. При подготовке ответ содержал /48 и AS13335. Сохраняйте полный ответ, время и метаданные источника. Совпадение двух примеров не доказывает, что любой интервал базы всегда равен одному BGP-префиксу.
Прикладной пример: выросло число соединений к DNS
Условная ситуация: мониторинг показывает рост исходящих соединений, firewall часто фиксирует назначение 1.1.1.1. Поиск даёт AS13335 и Cloudflare. Это объясняет сетевую принадлежность назначения, но не причину нагрузки. Сам адрес известного резолвера не является доказательством вредоносной активности.
- Проверьте направление, протокол и порт. DNS, HTTPS и соединения другого назначения нельзя объединять только по IP.
- Найдите внутренний источник до NAT и время всплеска.
- Сопоставьте DHCP, VPN или данные агента с конкретным устройством на этот момент.
- Уточните процесс, расписание задач и настройки приложения.
- Сравните событие с нагрузкой CPU, сети, ошибками и изменениями конфигурации.
- После устранения причины повторите тот же сценарий и проверьте рабочие функции.
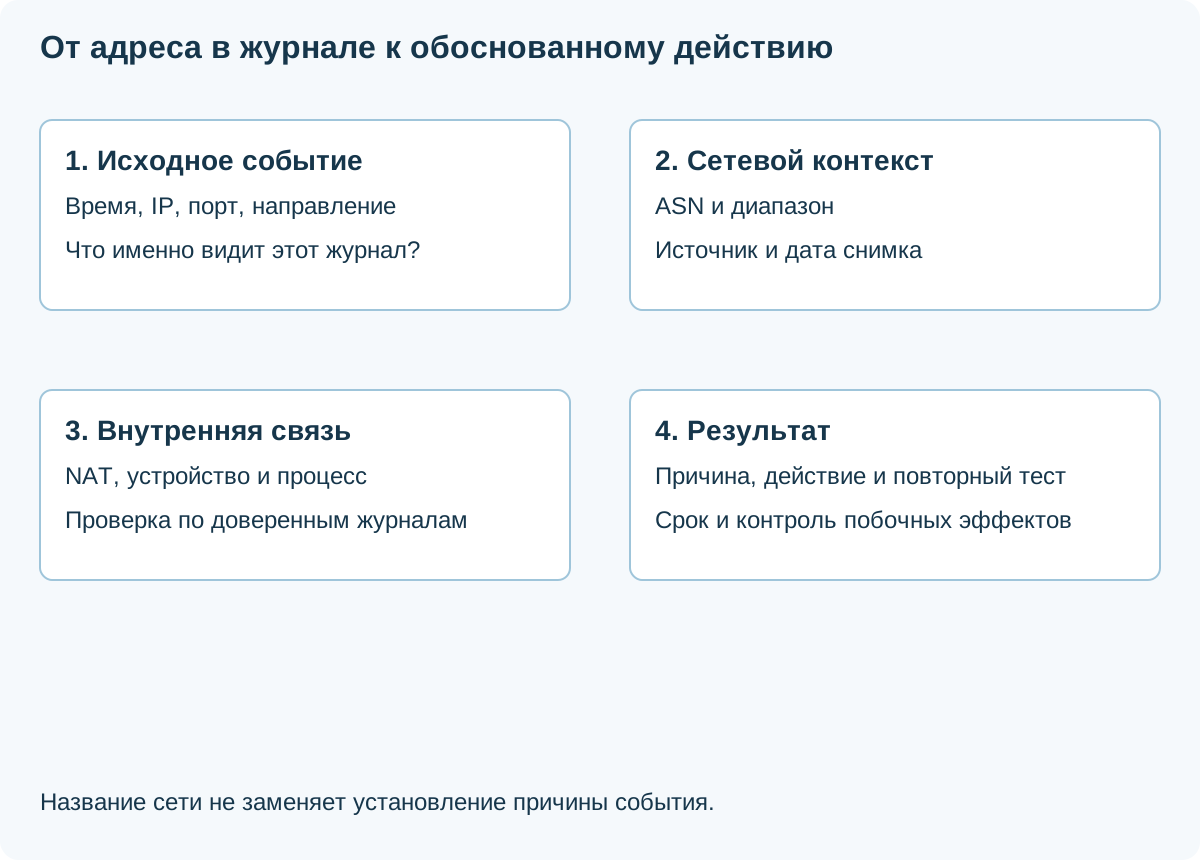
- Событие: время, направление, IP и порт.
- Контекст сети: ASN и дата источника.
- Локальный контекст: NAT, устройство, процесс.
- Проверка: причина, действие и результат.
Если расследуется входящий запрос, порядок похож: сначала сетевой источник и доверенная цепочка прокси, затем приложение, учётная запись и действие. Название оператора не заменяет эти этапы.
Прокси, CDN и VPN: чей адрес попал в журнал
Веб-сервер за обратным прокси обычно принимает соединение от прокси. Его сетевой адрес может принадлежать CDN или облачной AS, хотя исходный пользователь находится в другой сети. У VPN и корпоративного шлюза наружу также может выходить множество устройств под одним адресом.
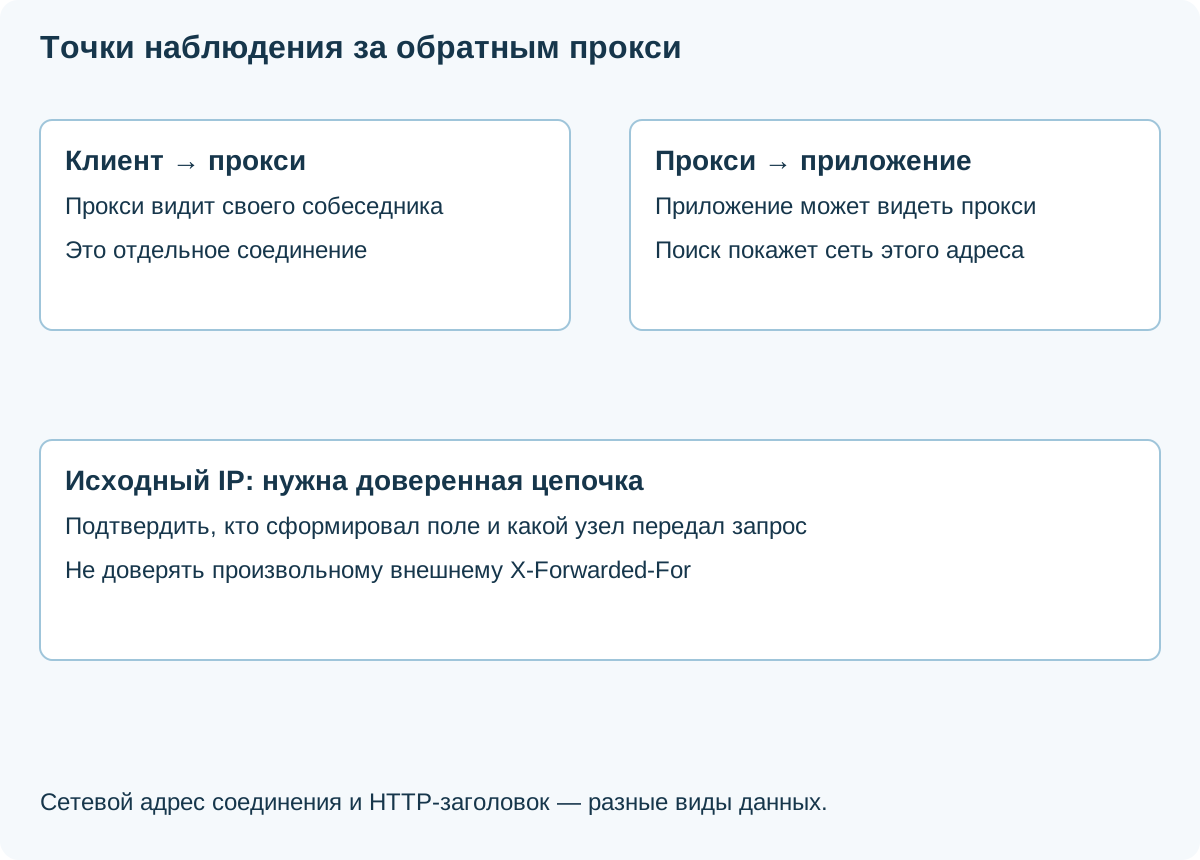
Клиент → прокси: прокси видит адрес своего сетевого собеседника.
Прокси → приложение: приложение может видеть адрес прокси.
Исходный IP: брать только из проверенной доверенной цепочки.
Не считать любой внешний HTTP-заголовок доказательством адреса клиента.
Для восстановления исходного IP используют документированные заголовки и настройки доверенных прокси. Например, Cloudflare описывает CF-Connecting-IP и X-Forwarded-For. Учитывайте особенности конкретной схемы, ограничьте доверие к известным узлам и не позволяйте прямому внешнему запросу подставить «доверенный» заголовок.
Если журнал хранит только адрес прокси, поиск ASN покажет его сеть. Перед выводами проверьте, какое поле логируется и кто его сформировал. Не подменяйте исходный сетевой адрес непроверенной строкой из запроса.
NAT и динамические адреса: почему ASN не находит сотрудника
Один публичный IPv4 может представлять целый офис, VPN-шлюз, CGNAT оператора или облачный выход. Для сопоставления с устройством могут понадобиться точное время, порты и журналы преобразований, а затем DHCP, VPN и данные конечной системы. Публичная база таких внутренних связей не содержит.
И обратная ситуация: одно устройство меняет адрес при переподключении или использует разные IPv6-адреса. Сравнение названия AS без временной привязки не связывает события с человеком. Устройство, учётная запись и действие подтверждаются своими источниками.
- Согласуйте время и часовые пояса журналов.
- Сохраняйте адреса и порты до и после преобразования, если они доступны.
- Отмечайте источник каждой связи: предположение, база, журнал или подтверждённый тест.
- Ограничьте доступ к журналам и задайте срок хранения под задачи компании.
ASN полезен для группировки и приоритизации расследования. Он не заменяет учёт доступа, аутентификацию и анализ действий пользователя.
Какие действия нельзя обосновать одним ASN
- Объявить IP безопасным. Известная сеть может обслуживать разных клиентов и сценарии.
- Назвать человека или точный адрес. Сетевая запись этого не раскрывает.
- Заблокировать всю AS без оценки. Можно затронуть легитимные облачные сервисы, API и пользователей.
- Выдать административный доступ. Нужны конкретный сценарий, идентичность, минимальные права и срок.
- Считать адрес свободным. Отсутствие соответствия не является подтверждением свободы ресурса.
Решение принимайте по совокупности данных: поведение, авторизация, журналы, подтверждение владельца сервиса и последствия изменения. Для сетевого ограничения задайте область, срок, критерии снятия и способ проверить побочные эффекты.
Короткий порядок проверки для администратора
- Зафиксировать событие с исходным IP, временем, портами и направлением.
- Определить точку наблюдения, NAT, прокси и VPN.
- Проверить синтаксис и назначение адреса.
- Выполнить поиск и сохранить ASN, описание, диапазон и дату базы.
- При необходимости перепроверить соответствие подходящим независимым источником.
- Связать событие с устройством, процессом и действием по доверенным журналам.
- Отдельно сформулировать подтверждённое, предположения и недостающие данные.
- Проверить результат принятой меры на рабочем сценарии.
Правильная запись в отчёте: «По снимку IPtoASN от такой-то даты IP связан с AS…». Утверждения о причине инцидента и личности требуют дополнительных подтверждений. На подготовленных примерах выполнены поиск и независимая сверка; реальный инцидент, доступность узлов и работа приложений здесь не испытывались.
Материалы для проверки и расследования
Начните с определения ASN по IP. Для изучения номера и диапазонов используйте справочник автономных систем, для доменных записей — проверку DNS и почты.
Поможем связать сетевые события с работой бизнеса
ИТ-аутсорсинг
- Мониторинг и разбор журналов.
- Диагностика сетевой нагрузки.
- Контроль VPN, прокси и доступа подрядчиков.
Согласуем источники данных и критерии результата.
Обсудить поддержку сетиОблачные ресурсы
- Планирование адресов и связности.
- Организация доступа к приложениям.
- Проверка зависимостей при переносе.
Подберём схему под задачи и эксплуатацию сервисов.
Обсудить облачную сетьЧастые вопросы
Можно вводить домен вместо IP?
Эта форма принимает один IPv4 или IPv6. Для доменного имени сначала нужны DNS-ответы; их может быть несколько.
Можно вставить IP вместе с портом или маской?
Нет. Введите только адрес. У IPv6 двоеточия являются частью адреса, поэтому отделять порт нужно по формату журнала.
Почему 192.168.1.1 не проверяется?
Это частный адрес. Его контекст ищут во внутреннем IP-плане и журналах, а не в публичной ASN-базе.
Поддерживается IPv4-mapped IPv6?
В проверенном интерфейсе такая форма отклоняется. Исходный IPv4 выделяйте только при подтверждённом формате данных.
US означает, что пользователь находится в США?
Нет. Это код страны в базе, а не точная геолокация адреса или человека.
Совпадение ASN доказывает одного пользователя?
Нет. Одна сеть и один публичный адрес могут обслуживать множество клиентов и устройств.
Почему база отличается от текущей маршрутизации?
Сервис использует снимок. У источников могут различаться время, методика и представление диапазонов.
Поиск проверяет доступность и безопасность IP?
Нет. Он определяет соответствие по базе. Соединение, сервис, поведение и право доступа проверяют отдельно.